ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ขอแจ้งเตือนภัยคุกคามทางไซเบอร์จากแคมเปญ FortiBleed ซึ่งยังคงมีการโจมตีอย่างต่อเนื่อง โดยมุ่งเป้าไปที่อุปกรณ์ไฟร์วอลล์ Fortinet FortiGate และระบบ SSL VPN Gateway ที่เปิดให้เข้าถึงได้จากเครือข่ายอินเทอร์เน็ตสาธารณะ ทั้งนี้ ผู้โจมตีอาศัยข้อมูลรับรองที่รั่วไหลหรือมีการใช้รหัสผ่านซ้ำ ร่วมกับการใช้ประโยชน์จากกลไกการจัดเก็บรหัสผ่านแบบเดิมที่มีความปลอดภัยต่ำ เพื่อขโมยข้อมูลรับรองและนำค่าแฮชของรหัสผ่านไปถอดรหัส ซึ่งอาจส่งผลให้ผู้โจมตีสามารถยึดครองอุปกรณ์เครือข่ายขององค์กร และใช้เป็นช่องทางในการเข้าถึงระบบภายใน เพื่อขโมยข้อมูลสำคัญหรือดำเนินการโจมตีด้วยมัลแวร์เรียกค่าไถ่ (Ransomware) ต่อไป
1. รายละเอียดภัยคุกคาม [1]
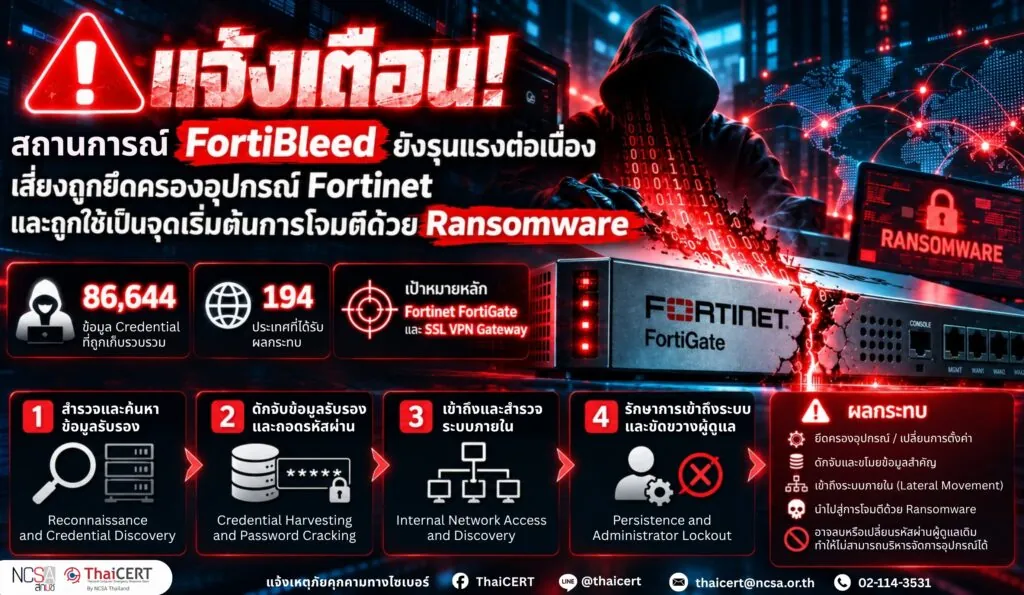
แคมเปญ FortiBleed ถูกบันทึกครั้งเมื่อเดือนมิถุนายน 2026 ซึ่งในปัจจุบันพบว่าสามารถรวบรวมข้อมูล Credential ของอุปกรณ์ที่ใช้งานได้แล้วมากกว่า 86,644 รายการ ครอบคลุม 194 ประเทศ โดยกลไกการโจมตีประกอบด้วย
1.1 การสำรวจระบบและค้นหาข้อมูลรับรอง (Reconnaissance and Credential Discovery)
ผู้โจมตีเริ่มต้นจากการสำรวจระบบเพื่อระบุพอร์ตและบริการที่เปิดใช้งาน จากนั้นใช้เทคนิค Credential Stuffing และ Password Spraying โดยอาศัยข้อมูลรับรองที่รั่วไหลจากเหตุการณ์ก่อนหน้า รวมถึงข้อมูลที่รวบรวมได้จากมัลแวร์ขโมยข้อมูล (Infostealer) เพื่อพยายามเข้าถึงระบบเป้าหมาย
1.2 การดักจับข้อมูลรับรองและถอดรหัสผ่าน (Credential Harvesting and Password Cracking)
ผู้โจมตีติดตั้งเครื่องมือดักจับข้อมูลการยืนยันตัวตนแบบ Passive เพื่อรวบรวมข้อมูลรับรองและค่าแฮชของรหัสผ่าน (Password Hash) ก่อนนำไปประมวลผลด้วยเครื่องมือ Hashcat และ Hashtopolis โดยใช้หน่วยประมวลผลกราฟิก (GPU) เพื่อเพิ่มความเร็วในการถอดรหัสผ่าน
1.3 การเข้าถึงและสำรวจระบบเครือข่ายภายใน (Internal Network Access and Discovery)
เมื่อได้รับรหัสผ่านที่ถอดรหัสสำเร็จ ผู้โจมตีจะนำข้อมูลดังกล่าวไปใช้เข้าถึงระบบเครือข่ายภายใน พร้อมสำรวจ Active Directory ตรวจสอบสิทธิ์ผ่าน Kerberos และพยายามยืนยันตัวตนผ่านโปรโตคอล SMB เพื่อระบุระบบและบัญชีที่สามารถเข้าถึงเพิ่มเติมได้
1.4 การรักษาการเข้าถึงระบบและขัดขวางผู้ดูแลระบบ (Persistence and Administrator Lockout)
ผู้โจมตีสร้างบัญชีผู้ดูแลระบบใหม่บนอุปกรณ์ไฟร์วอลล์เพื่อรักษาสิทธิ์ในการเข้าถึงระบบอย่างต่อเนื่อง (Persistence) โดยในบางกรณีอาจลบบัญชีผู้ดูแลระบบเดิมหรือเปลี่ยนรหัสผ่าน ส่งผลให้เจ้าหน้าที่ IT ของหน่วยงานไม่สามารถเข้าถึงและบริหารจัดการอุปกรณ์ได้ (Administrator Lockout)
2. ระบบที่อาจได้รับผลกระทบ
2.1 อุปกรณ์ Fortinet FortiGate firewalls ที่เปิดใช้งาน SSL VPN และเปิดพอร์ตการจัดการบนเครือข่ายสาธารณะ
2.2 อุปกรณ์ Fortinet ที่ใช้กลไกการจัดเก็บรหัสผ่านของบัญชีผู้ดูแลระบบแบบเดิม (Legacy Password Storage) ซึ่งมีความปลอดภัยต่ำและล้าสมัย อาจเพิ่มความเสี่ยงต่อการถูกถอดรหัสผ่านหากผู้โจมตีสามารถเข้าถึงข้อมูลดังกล่าวได้
2.3 อุปกรณ์ Fortinet ที่มีการใช้ชื่อบัญชีผู้ดูแลระบบ (Administrator Account) ที่เป็นค่าเริ่มต้นของระบบ (Default Username) หรือใช้ชื่อบัญชีที่สามารถคาดเดาได้ง่าย ซึ่งอาจเพิ่มความเสี่ยงต่อการถูกโจมตีเพื่อเข้าถึงระบบโดยไม่ได้รับอนุญาต
3. ผลกระทบที่อาจเกิดขึ้น
หากผู้โจมตีสามารถเข้าถึงอุปกรณ์ Fortinet ด้วยสิทธิ์ระดับผู้ดูแลระบบ อาจส่งผลให้สามารถควบคุมหรือเปลี่ยนแปลงการตั้งค่าอุปกรณ์ ดักจับข้อมูลการจราจรเครือข่าย ขโมยข้อมูลสำคัญ และใช้เป็นช่องทางในการเข้าถึงระบบอื่นภายในเครือข่าย (Lateral Movement) และอาจนำไปสู่การถูกติดตั้งมัลแวร์เรียกค่าไถ่ (Ransomware) นอกจากนี้ ผู้โจมตีอาจเปลี่ยนรหัสผ่านหรือลบบัญชีผู้ดูแลระบบเดิม ส่งผลให้หน่วยงานไม่สามารถบริหารจัดการอุปกรณ์ได้ตามปกติ และอาจจำเป็นต้องกู้คืนหรือรีเซ็ตอุปกรณ์ ซึ่งส่งผลกระทบต่อความต่อเนื่องในการให้บริการและความมั่นคงปลอดภัยของข้อมูลภายในหน่วยงาน
4. แนวทางการตรวจสอบและป้องกัน [2]
4.1 จำกัดการเข้าถึงอินเทอร์เฟซบริหารจัดการ (Management Interface) ของอุปกรณ์ FortiGate จากอินเทอร์เน็ต โดยอนุญาตเฉพาะเครือข่ายที่เชื่อถือได้
4.2 ตรวจสอบบัญชีผู้ดูแลระบบบนอุปกรณ์ FortiGate และปิดใช้งานหรือลบบัญชีที่ไม่ได้รับอนุญาต
4.3 เปลี่ยนรหัสผ่านบัญชีผู้ดูแลระบบและผู้ใช้งาน SSL VPN พร้อมบังคับใช้การยืนยันตัวตนแบบหลายปัจจัย (MFA)
4.4 ปรับปรุงกลไกการจัดเก็บรหัสผ่านของบัญชีผู้ดูแลระบบให้ใช้การแฮชที่มีความปลอดภัยสูงขึ้น เช่น PBKDF2 หรือตามคำแนะนำของผู้ผลิต
4.5 ตรวจสอบบันทึกเหตุการณ์เพื่อค้นหาความผิดปกติ เช่น การเข้าสู่ระบบจาก IP ที่ไม่รู้จัก การสร้างบัญชีใหม่ หรือการเปลี่ยนแปลงการตั้งค่าที่ผิดปกติ
4.6 หากสงสัยว่าอุปกรณ์ถูกบุกรุก ให้จำกัดการเชื่อมต่อหรือแยกอุปกรณ์ออกจากเครือข่าย เก็บรักษาหลักฐาน และรายงานเหตุการณ์ต่อ ThaiCERT หรือหน่วยงานที่เกี่ยวข้อง
แหล่งอ้างอิง
[1] https://dg.th/759teqxnf8
[2] https://dg.th/yf76h9ivsa