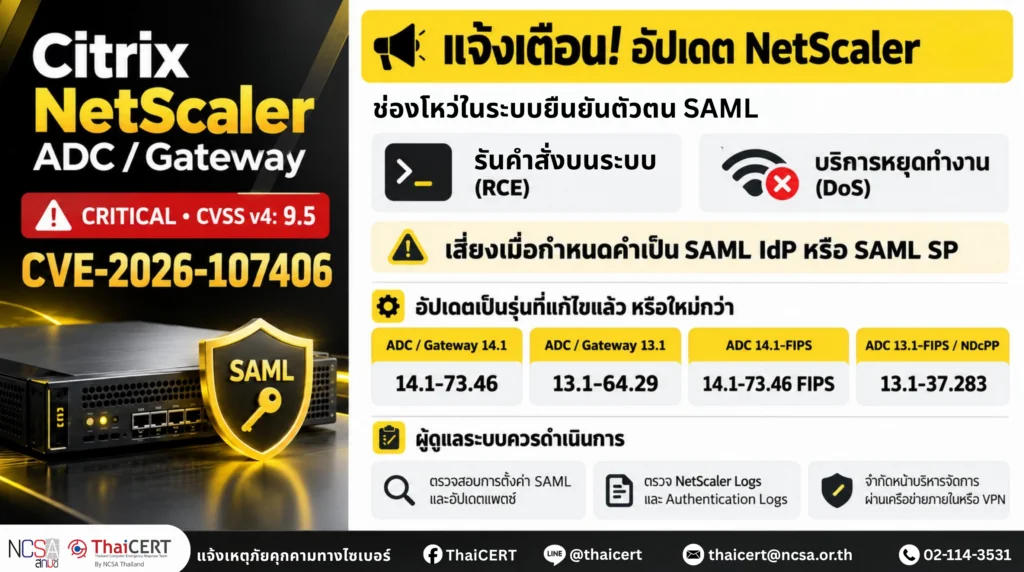
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์อย่างต่อเนื่อง พบบริษัท Citrix ได้ออกแพตช์แก้ไขช่องโหว่ระดับ Critical ที่ส่งผลกระทบต่อ NetScaler ADC และ NetScaler Gateway ทำให้ผู้โจมตีสามารถดำเนินการรันคำสั่งบนระบบ (Remote Code Execution: RCE) หรือโจมตีแบบปฏิเสธการให้บริการ (DoS) [1]
1. รายละเอียดช่องโหว่
CVE-2026-107406 (CVSSv4: 9.5) [2] บน Citrix NetScaler ADC และ NetScaler Gateway เกิดจากปัญหา Memory Overflow ในการประมวลผลระบบยืนยันตัวตน (Authentication) ซึ่งอาจเปิดโอกาสให้ผู้ไม่หวังดีส่งคำสั่งหรือชุดข้อมูลที่ออกแบบมาเป็นพิเศษเข้ามาโจมตีระบบได้ ปัจจุบันยังไม่มีรายงานการตรวจพบการโจมตีจริง แต่เนื่องจากระดับความรุนแรงสูง ผู้ดูแลระบบควรรีบดำเนินการตรวจสอบและอัปเดตระบบโดยเร็ว
2. ลักษณะการโจมตี
ช่องโหว่นี้จะสามารถถูกโจมตีได้เมื่อระบบ NetScaler ถูกกำหนดค่า (Configuration) ให้อยู่ในรูปแบบ SAML Identity Provider (IdP) หรือ SAML Service Provider (SP) ผู้ดูแลระบบสามารถตรวจสอบเบื้องต้นว่าระบบเข้าเงื่อนไขการตั้งค่าที่สุ่มเสี่ยงหรือไม่ ผ่านการรันคำสั่งตรวจสอบคีย์เวิร์ดในไฟล์ Configuration ดังนี้
– กรณีใช้งานเป็น SAML SP: add authentication samlAction
– กรณีใช้งานเป็น SAML IdP: add authentication samlIdPProfile
3. ผลกระทบ
3.1 หากผู้ไม่หวังดีทำการโจมตีช่องโหว่ดังกล่าวได้สำเร็จ จะสามารถสั่งรันคำสั่งอันตรายหรือคำสั่งใดๆ บนระบบเป้าหมายด้วยสิทธิ์สูงสุด
3.2 ทำให้บริการ NetScaler หยุดทำงานอย่างกะทันหัน ส่งผลกระทบต่อการให้บริการของผู้ใช้งานในระบบ
4.ผลิตภัณฑ์ที่ได้รับผลกระทบ
4.1 เมื่อกำหนดค่าเป็น SAML IdP
– NetScaler ADC และ NetScaler Gateway ระหว่างเวอร์ชัน 14.1-73.37 และ 14.1-73.41
– NetScaler ADC และ NetScaler Gateway ระหว่างเวอร์ชัน 13.1-64.23 และ 13.1-64.28
– NetScaler ADC 14.1-FIPS ระหว่างเวอร์ชัน 14.1-73.37 FIPS และ 14.1-73.41 FIPS
– NetScaler ADC 13.1-FIPS ระหว่างเวอร์ชัน 13.1-NDcPP 13.1-37.279 และ 13.1- 37.282
4.2 เมื่อกำหนดค่าเป็น SAML SP หรือ SAML IdP
– NetScaler ADC และ NetScaler Gateway เวอร์ชั่นก่อน 14.1-73.37
– NetScaler ADC และ NetScaler Gateway เวอร์ชั่นก่อน 13.1-64.23
– NetScaler ADC 13.1-FIPS เวอร์ชั่นก่อน 13.1-NDcPP 13.1-37.279
– NetScaler ADC 14.1-FIPS เวอร์ชั่นก่อน 14.1-73.37 FIPS
5. แนวทางการแก้ไขและป้องกัน
5.1 ทำการอัปเดตอุปกรณ์ NetScaler instances ไปยังเวอร์ชันที่แก้ไขช่องโหว่แล้ว ดังนี้
– NetScaler ADC และ NetScaler Gateway: อัปเดตเป็นเวอร์ชัน 14.1-73.46 หรือใหม่กว่า หรือ 13.1-64.29 หรือใหม่กว่า
– NetScaler ADC 14.1-FIPS: อัปเดตเป็นเวอร์ชัน 14.1-73.46 FIPS หรือใหม่กว่า
– NetScaler ADC 13.1-FIPS และ 13.1-NDcPP: อัปเดตเป็นเวอร์ชัน 13.1-NDcPP 13.1.37.283 หรือใหม่กว่า
5.2 ทำการตรวจสอบ Logs ของระบบ NetScaler และ Authentication Logs เพื่อสังเกตการณ์พฤติกรรมผิดปกติในการเข้าใช้ SAML Service
5.3 กำหนดนโยบายจำกัดการเข้าถึงหน้าบริหารจัดการ (Management Interface) ให้เข้าถึงได้เฉพาะจากเครือข่ายภายในหรือผ่าน VPN เท่านั้น
แหล่งอ้างอิง
[1] https://dg.th/hcfj2ul3om
[2] https://dg.th/doig2hfqpn