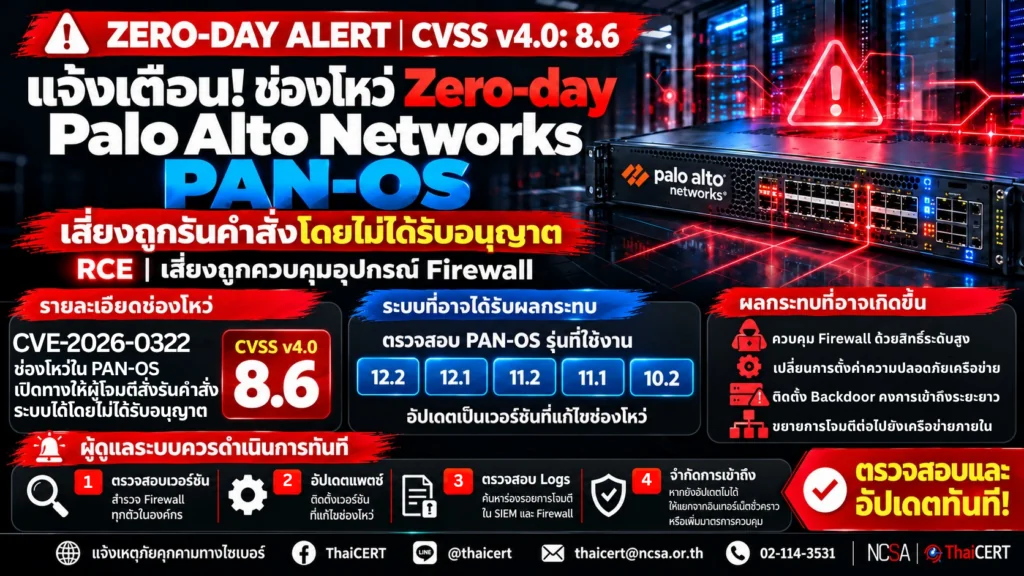
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่ Zero-day ที่หมายเลข CVE-2026-0322 ในระบบปฏิบัติการ PAN-OS ของ Palo Alto Networks ซึ่งถูกใช้โจมตีแล้ว ช่องโหว่นี้เปิดโอกาสให้ผู้โจมตีสามารถสั่งรันคำสั่ง (Remote Code Execution – RCE) บนอุปกรณ์ Firewall ได้โดยไม่จำเป็นต้องยืนยันตัวตน ส่งผลให้ระบบเครือข่ายทั้งหมดที่อยู่ภายใต้การควบคุมของอุปกรณ์ดังกล่าวอาจตกอยู่ภายใต้การควบคุมของผู้โจมตี
1. รายละเอียดภัยคุกคาม [1][2]
Palo Alto Networks ได้เปิดเผยช่องโหว่ CVE-2026-0322 (CVSS v4.0: 8.6) ในระบบปฏิบัติการ PAN-OS ซึ่งอาจทำให้ผู้โจมตีสามารถสั่งรันคำสั่ง (Remote Code Execution: RCE) โดยไม่จำเป็นต้องยืนยันตัวตน (Unauthenticated) ผ่านการส่งคำขอเครือข่ายที่สร้างขึ้นเป็นพิเศษไปยังบริการที่ได้รับผลกระทบบนอุปกรณ์ Firewall เมื่อระบบประมวลผลคำขอดังกล่าว อาจเกิดข้อผิดพลาดในการตรวจสอบข้อมูลหรือการจัดการหน่วยความจำ ส่งผลให้ผู้โจมตีสามารถสั่งรันคำสั่งบนระบบและอาจเข้าควบคุมอุปกรณ์โดยไม่ได้รับอนุญาต
2. ระบบที่อาจได้รับผลกระทบ [3]
2.1 อุปกรณ์ Palo Alto Networks PA-Series Firewalls ที่ใช้งาน PAN-OS และเปิดใช้งานการเชื่อมต่อผ่านอินเทอร์เน็ต
2.2 อุปกรณ์ที่ใช้งาน PAN-OS เวอร์ชันที่ได้รับผลกระทบ ดังนี้
– PAN-OS 12.2: เวอร์ชันก่อน 12.2.4
– PAN-OS 12.1: เวอร์ชันก่อน 12.1.4-h12, 12.1.7-h8 และ 12.1.10-h2 ตามสายรุ่นย่อย
– PAN-OS 11.2: เวอร์ชันก่อน 11.2.4-h22, 11.2.7-h21, 11.2.10-h15, 11.2.13-h3 และ 11.2.16
– PAN-OS 11.1: เวอร์ชันก่อน 11.1.4-h37, 11.1.6-h39, 11.1.7-h11, 11.1.10-h35, 11.1.13-h15 และ 11.1.16-h3
– PAN-OS 10.2: เวอร์ชันก่อน 10.2.7-h38, 10.2.10-h41, 10.2.13-h26, 10.2.16-h11 และ 10.2.18-h12
3. ผลกระทบที่อาจเกิดขึ้น
หากถูกโจมตีสำเร็จ ผู้โจมตีสามารถสั่งรันคำสั่ง (RCE) ไปยังอุปกรณ์ Firewall ได้ด้วยสิทธิ์ระดับสูง ซึ่งจะทำให้ผู้โจมตีสามารถควบคุมอุปกรณ์ Firewall ได้อย่างสมบูรณ์ ผู้โจมตีอาจใช้สิทธิ์นี้เพื่อปรับเปลี่ยนกฎการกรองเครือข่าย (Firewall Rules) เพื่ออนุญาตการเข้าถึงที่ไม่ได้รับอนุญาต หรือติดตั้งแบ็กดอร์ (Backdoor) เพื่อรักษาการเข้าถึงระยะยาว นอกจากนี้ ผู้โจมตีอาจใช้จุดนี้เพื่อทำการ Lateral Movement เข้าไปในเครือข่ายภายใน (Internal Network) และโจมตีระบบอื่น ๆ ที่เชื่อมต่ออยู่ได้
4. แนวทางการตรวจสอบและป้องกัน
4.1 ตรวจสอบเวอร์ชัน PAN-OS ปัจจุบันของอุปกรณ์ Firewall ทุกตัวในองค์กรทันที
4.2 อัปเดตอุปกรณ์เป็นเวอร์ชันที่ปลอดภัย: PAN-OS 12.1.4-h5, 11.2.4-h17, หรือ 10.2.10-h12 ขึ้นไป
4.3 ตรวจสอบบันทึกเหตุการณ์ (Logs) ในระบบ SIEM หรืออุปกรณ์ Firewall เพื่อค้นหาความพยายามในการโจมตีที่อาจเกิดขึ้นก่อนหน้าการอัปเดต
4.4 หากไม่สามารถอัปเดตได้ทันที ให้พิจารณาการแยกอุปกรณ์ออกจากอินเทอร์เน็ตชั่วคราวหรือใช้มาตรการควบคุมการเข้าถึงเพิ่มเติม
5. แนวทางลดความเสี่ยงชั่วคราว
5.1 จำกัดการเข้าถึงพอร์ตบริการหลักของ Firewall จากอินเทอร์เน็ตให้เฉพาะ IP ที่เชื่อถือได้เท่านั้น (IP Whitelisting)
5.2 ปิดการใช้งานบริการที่ไม่จำเป็นบนอุปกรณ์ Firewall เพื่อลดพื้นที่ผิวการโจมตี (Attack Surface)
5.3 เพิ่มการเฝ้าระวัง (Monitoring) สำหรับกิจกรรมที่ผิดปกติ เช่น คำขอเครือข่ายที่มีรูปแบบไม่ปกติ หรือความพยายามในการเข้าถึงที่ล้มเหลวจำนวนมาก
5.4 พิจารณาการติดตั้งระบบป้องกัน Intrusion Prevention System (IPS) เพิ่มเติมเพื่อตรวจจับและบล็อกการโจมตีที่อาจเกิดขึ้น
แหล่งอ้างอิง
[1] https://dg.th/rj8nktbpd1
[2] https://dg.th/wlckdnt207
[3] https://dg.th/wxp7hzot34