
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบการเผยแพร่อัปเดตด้านความปลอดภัยเพื่อแก้ไขช่องโหว่หลายรายการในซอฟต์แวร์ Splunk Enterprise โดยช่องโหว่ดังกล่าวทำให้แฮกเกอร์สามารถยกระดับสิทธิ์ (Privilege Escalation) สั่งรันคำสั่งบนระบบปฏิบัติการ และเข้ายึดครองระบบของหน่วยงานได้ จึงขอให้ผู้ดูแลระบบเร่งดำเนินการอัปเดตแพตช์ทันที [1]
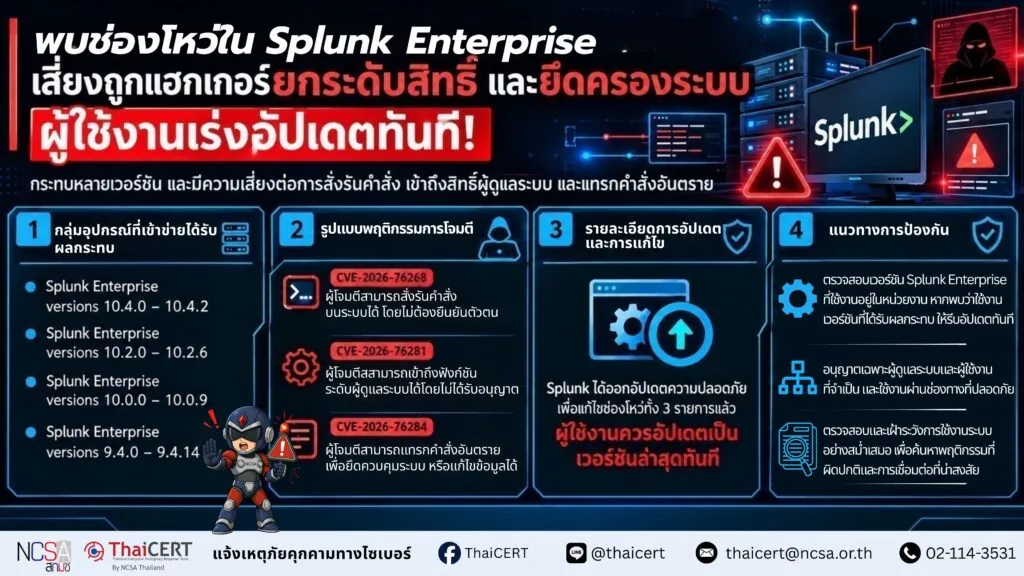
1. กลุ่มอุปกรณ์ที่เข้าข่ายได้รับผลกระทบ
1.1 Splunk Enterprise versions 10.4.0 ถึง 10.4.2
1.2 Splunk Enterprise versions 10.2.0 ถึง 10.2.6
1.3 Splunk Enterprise versions 10.0.0 ถึง 10.0.9
1.4 Splunk Enterprise versions 9.4.0 ถึง 9.4.14
2. รูปแบบพฤติกรรมการโจมตี
2.1 CVE-2026-76268 (CVSS v3.1: 9.8) เกิดจากความบกพร่องในการยืนยันตัวตน ส่งผลให้แฮกเกอร์ที่ไม่ต้องยืนยันตัวตนสามารถเข้าถึงเครือข่ายของ Patroni REST API ได้ และสามารถสั่งรันคำสั่งของระบบปฏิบัติการได้ตามต้องการ
2.2 CVE-2026-76281 (CVSS v3.1: 9.8) เกิดจากช่องโหว่การควบคุมการเข้าถึงที่ไม่เหมาะสม ทำให้แฮกเกอร์สามารถเรียกใช้งานฟังก์ชันระดับผู้ดูแลระบบได้โดยไม่ต้องใช้ข้อมูลรับรอง (Credentials) ที่ถูกต้อง และอาจเข้าควบคุมฟังก์ชันของระบบที่ถูกจำกัดสิทธิ์ไว้ได้
2.3 CVE-2026-76284 (CVSS v3.1: 9.8) เกิดจากช่องโหว่การจัดการและคัดกรองข้อมูล ทำให้แฮกเกอร์สามารถแทรกข้อมูลหรือคำสั่งที่เป็นอันตรายเข้าสู่ระบบ และสามารถยึดระบบ หรือแก้ไขเปลี่ยนแปลงข้อมูลได้โดยไม่ได้รับอนุญาต
3. รายละเอียดการอัปเดตและการแก้ไข
ผู้ให้บริการซอฟต์แวร์ Splunk ได้ออกอัปเดตความปลอดภัยเพื่อปิดช่องโหว่ทั้ง 3 รายการแล้ว ผู้ใช้งานควรอัปเดตเป็นเวอร์ชันล่าสุดทันที [2]
4. แนวทางการป้องกัน
4.1 ตรวจสอบและอัปเดต Splunk Enterprise ภายในหน่วยงานทันที หากพบว่าใช้งานเวอร์ชันดังต่อไปนี้
– versions 9.4.0 – 9.4.14
– versions 10.0.0 – 10.0.9
– versions 10.2.0 – 10.2.6
– versions 10.4.0 – 10.4.2
4.2 จำกัดสิทธิ์การเข้าถึงเครือข่าย ตั้งค่าอนุญาตให้เฉพาะผู้ดูแลระบบหรืออุปกรณ์ที่ระบุเท่านั้น ที่สามารถเชื่อมต่อเข้าถึง Patroni REST API และพอร์ตจัดการระบบของ Splunk เพื่อบล็อกการโจมตีจากบุคคลภายนอก
4.3 ตรวจสอบประวัติการล็อกอินด้วยสิทธิ์ผู้ดูแลระบบ การแก้ไขการตั้งค่าที่สำคัญ หรือคำสั่งแปลกปลอมในระบบ เพื่อดูว่ามีร่องรอยการถูกเจาะระบบหรือไม่ หากพบความผิดปกติ ให้รีบตัดการเชื่อมต่อระบบออกจากเครือข่ายทันที
แหล่งอ้างอิง
[1] https://dg.th/fwlujaq5hk
[2] https://dg.th/jqh2ar3iyc