
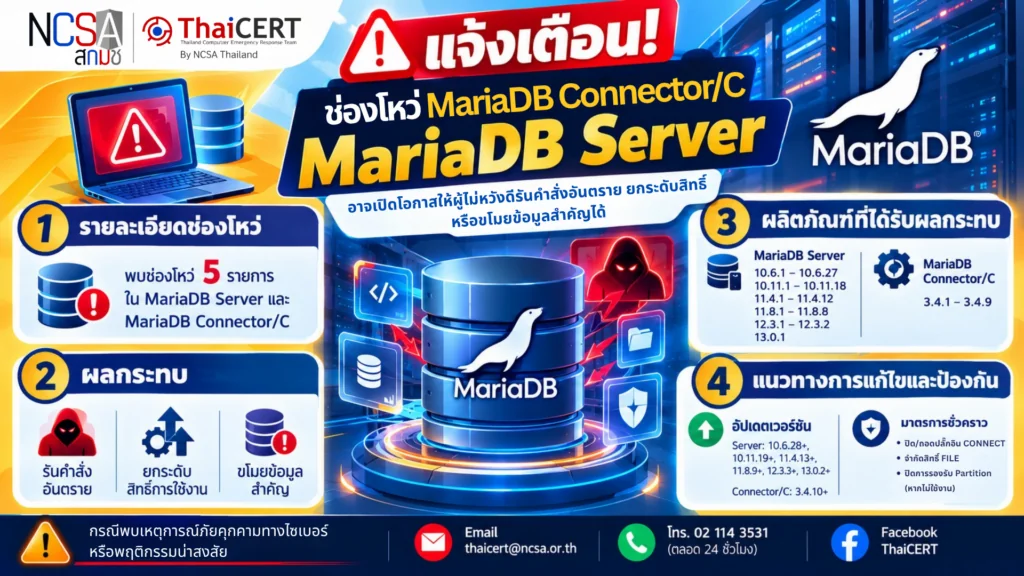
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้เฝ้าระวังและติดตามสถานการณ์ภัยคุกคามทางไซเบอร์อย่างต่อเนื่อง พบรายงานช่องโหว่ความรุนแรงสูงใน MariaDB Server และ MariaDB Connector/C ซึ่งอาจเปิดโอกาสให้ผู้ไม่หวังดีสามารถรันคำสั่งอันตรายบนระบบ ยกระดับสิทธิ์การใช้งาน หรือเพื่อขโมยข้อมูลสำคัญได้[1]
1. รายละเอียดช่องโหว่
1.1 CVE-2026-107814 (CVSS 8.4)[2] ช่องโหว่จากการที่ผู้ใช้ฐานข้อมูลที่มีสิทธิ์ FILE สามารถเขียนไฟล์เริ่มต้น เช่น .bash_profile ลงในไดเรกทอรี $HOME เพื่อให้โค้ดทำงานเมื่อผู้ดูแลระบบเปิดใช้งาน Login Shell ของบัญชี mysql
1.2 CVE-2026-107815 (CVSS 8.5)[3] ช่องโหว่ประเภท Memory Corruption ในปลั๊กอิน CONNECT storage engine (เกี่ยวกับ DOS table) เกิดจากการตรวจสอบขอบเขตข้อมูลที่ไม่สมบูรณ์ (Boundary Check) เปิดโอกาสให้ผู้โจมตีเขียนข้อมูลเกิน Stack Buffer และรันคำสั่งอันตรายได้
1.3 CVE-2026-107818 (CVSS 8.4)[4] ช่องโหว่จากการใช้สิทธิ์ FILE สร้าง /run/mysqld เพื่อแทรกค่า Environment Variable ที่ผู้โจมตีควบคุมเข้าไปในบริการที่ทำการรีสตาร์ต (หากการตั้งค่า secure-file-priv อนุญาตให้เขียนข้อมูลในไดเรกทอรีดังกล่าว)
1.4 CVE-2026-107821 (CVSS 8.0)[5] ช่องโหว่ในการตรวจสอบไฟล์ตารางไบนารี (.frm) การวางไฟล์ที่สร้างขึ้นเป็นพิเศษไว้ในไดเรกทอรีข้อมูล อาจส่งผลให้เกิด Out-of-bounds Read/Write, ระบบค้าง/ล่ม (Crash) หรือรันโค้ดอันตราย
1.5 CVE-2026-107823 (CVSS 7.2)[6] ช่องโหว่เกี่ยวกับการจัดการชื่อผู้ใช้ที่ตั้งค่าพิเศษร่วมกับสิทธิ์ CREATE USER และ CREATE VIEW WITH GRANT OPTION ซึ่งส่งผลให้ Parser ตีความชื่อผู้ใช้เป็น Security Metadata และเปิดโอกาสให้ยกระดับสิทธิ์ในฐานข้อมูลได้
2. ลักษณะการโจมตี
2.1 ผู้โจมตีที่เข้าถึงระบบหรือผ่านการยืนยันตัวตนด้วยสิทธิ์ระดับต่ำ/สิทธิ์เฉพาะ (เช่น FILE, CREATE USER, CREATE VIEW) สามารถส่งคำสั่งหรือวางไฟล์ไบนารีดัดแปลงพิเศษลงในไดเรกทอรีข้อมูลของฐานข้อมูลเพื่อยกระดับสิทธิ์
2.2 ผู้โจมตีที่สามารถดักจับการจราจรบนเครือข่าย สามารถปลอมแปลงใบรับรอง (Certificate) เพื่อหลอกเอา รหัสผ่านของไคลเอ็นต์ที่เชื่อมต่อผ่าน MariaDB Connector/C
3. ผลกระทบ
3.1 ผู้โจมตีสามารถยึดสิทธิ์การประมวลผลบนเครื่องเซิร์ฟเวอร์ที่ได้รับผลกระทบ
3.2 ผู้ใช้ฐานข้อมูลทั่วไปสามารถยกระดับสิทธิ์ของตนเอง หรือเข้าถึงข้อมูล/ตารางที่ไม่มีสิทธิ์เข้าถึง
3.3 ข้อมูลเข้าสู่ระบบ (Credentials) และข้อมูลในฐานข้อมูลอาจถูกเข้าถึงหรือแก้ไขโดยไม่ได้รับอนุญาต
3.4 ส่งผลให้ MariaDB Server ล่มหรือค้าง ไม่สามารถให้บริการได้
4. ผลิตภัณฑ์ที่ได้รับผลกระทบ [7]
4.1 MariaDB Server เวอร์ชันต่อไปนี้
– 10.6.1 ถึง 10.6.27
– 10.11.1 ถึง 10.11.18
– 11.4.1 ถึง 11.4.12
– 11.8.1 ถึง 11.8.8
– 12.3.1 ถึง 12.3.2
– 13.0.1
4.2 MariaDB Connector/C เวอร์ชันต่อไปนี้
– เวอร์ชัน 3.4.1 ถึง 3.4.9
– แนวทางการแก้ไขและป้องกัน
5.1 อัปเดตเวอร์ชัน
– MariaDB Server เวอร์ชันล่าสุดที่ได้รับการแก้ไขแล้ว ได้แก่ 10.6.28, 10.11.19, 11.4.13, 11.8.9, 12.3.3 และ 13.0.2 ขึ้นไป
– อัปเดต MariaDB Connector/C ไปยังเวอร์ชัน 3.4.10 ขึ้นไป
5.2 มาตรการบรรเทาความเสี่ยงชั่วคราว
– ถอนการติดตั้งหรือปิดใช้งานปลั๊กอิน CONNECT storage engine หากไม่มีความจำเป็นต้องใช้งาน
– ตรวจสอบและจำกัดการมอบสิทธิ์ FILE ให้เฉพาะผู้ใช้ที่จำเป็นจริงๆ พร้อมทั้งกำหนดค่า secure-file-priv เพื่อจำกัดสิทธิ์การเขียนไฟล์ลงในไดเรกทอรีสำคัญ
– ปิดการรองรับ Partition หากระบบไม่มีการใช้งานตารางแบบ Partitioned (ควรตรวจสอบผลกระทบก่อนการปิดใช้งาน)
แหล่งอ้างอิง
[1] https://dg.th/j2kdgyle8a
[2] https://dg.th/afyk41ne3i
[3] https://dg.th/4vb1hxzo57
[4] https://dg.th/5rvpwtdk6b
[5] https://dg.th/yuv76ja8qo
[6] https://dg.th/r42g0oalkv
[7] https://dg.th/gozp1ivhf7