
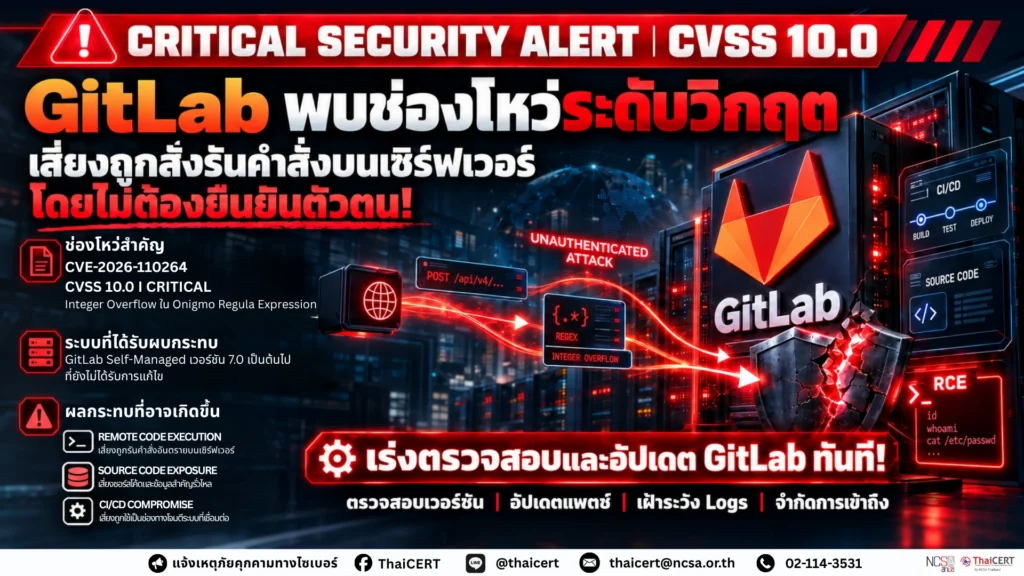
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่ด้านความมั่นคงปลอดภัยระดับ Critical ใน GitLab ซึ่งเป็นแพลตฟอร์มสำหรับจัดการซอร์สโค้ดและกระบวนการพัฒนาซอฟต์แวร์ โดย GitLab ได้เผยแพร่การอัปเดตความปลอดภัยเพื่อแก้ไขช่องโหว่ CVE-2026-110264 มีคะแนน CVSS 10.0 ซึ่งอาจเปิดโอกาสให้ผู้โจมตีจากภายนอกสามารถสั่งรันคำสั่งบนเซิร์ฟเวอร์ (Remote Code Execution: RCE) ได้โดยไม่จำเป็นต้องยืนยันตัวตน ช่องโหว่ดังกล่าวส่งผลกระทบต่อ GitLab แบบติดตั้งและบริหารจัดการด้วยตนเอง (Self-Managed) ตั้งแต่เวอร์ชัน 7.0 ที่เผยแพร่ในปี 2557 จนถึงเวอร์ชันที่ยังไม่ได้รับการแก้ไข [1]
1. รายละเอียดภัยคุกคาม
CVE-2026-110264 (CVSS v3.1: 10.0) [2] เป็นช่องโหว่ประเภท Integer Overflow ในกระบวนการคอมไพล์ Regular Expression ของ Onigmo ซึ่งเป็นเครื่องมือประมวลผล Regular Expression ที่ใช้ภายในภาษา Ruby และถูกรวมอยู่ใน GitLab โดยผู้โจมตีที่ไม่ผ่านการยืนยันตัวตนอาจใช้ Regular Expression ที่สร้างขึ้นเป็นพิเศษเพื่อกระตุ้นช่องโหว่ภายใต้เงื่อนไขบางประการ ส่งผลให้สามารถสั่งรันคำสั่งอันตรายบนเซิร์ฟเวอร์ได้ ทั้งนี้ GitLab ยังไม่ได้เปิดเผยเงื่อนไขการโจมตีโดยละเอียด และยังไม่พบหลักฐานยืนยันว่าช่องโหว่ดังกล่าวถูกนำไปใช้โจมตีจริง
2. ระบบที่อาจได้รับผลกระทบ [3]
ช่องโหว่ CVE-2026-110264 ส่งผลกระทบต่อ GitLab Self-Managed ตั้งแต่เวอร์ชัน 7.0 เป็นต้นมา โดยมีเวอร์ชันที่ต้องดำเนินการอัปเดต ดังนี้
– GitLab 19.5 ก่อน Version 19.5.1
– GitLab 19.4 ก่อน Version 19.4.3
– GitLab 19.3 ก่อน Version 19.3.6
– GitLab 19.2 ก่อน Version 19.2.9
– GitLab 19.1 ก่อน Version 19.1.9
– GitLab 19.0 ก่อน Version 19.0.10
– GitLab 7.0 – 18.11 (ก่อน Version 18.11.13)
3. ผลกระทบที่อาจเกิดขึ้น
3.1 ผู้โจมตีอาจสามารถสั่งรันคำสั่งอันตรายบนเซิร์ฟเวอร์ GitLab ได้โดยไม่ต้องยืนยันตัวตน ภายใต้เงื่อนไขที่ทำให้ช่องโหว่สามารถถูกโจมตีได้
3.2 หากโจมตีสำเร็จ อาจส่งผลให้ผู้โจมตีเข้าถึงหรือแก้ไขซอร์สโค้ด ข้อมูลโครงการ และข้อมูลสำคัญที่จัดเก็บอยู่ในระบบ รวมถึงอาจนำไปสู่การติดตั้งมัลแวร์หรือ Backdoor
3.3 ระบบ GitLab ที่ถูกบุกรุกอาจถูกใช้เป็นจุดเริ่มต้นในการโจมตีระบบอื่นที่เชื่อมต่อกัน เช่น ระบบ CI/CD หรือโครงสร้างพื้นฐานสำหรับพัฒนาและเผยแพร่ซอฟต์แวร์
4. แนวทางการตรวจสอบและป้องกัน
4.1 ตรวจสอบเวอร์ชัน GitLab Self-Managed ที่ใช้งานทั้งหมด โดยเฉพาะเซิร์ฟเวอร์ที่เปิดให้เข้าถึงจากอินเทอร์เน็ต และเปรียบเทียบกับเวอร์ชันที่ได้รับผลกระทบ
4.2 อัปเดต GitLab เป็นเวอร์ชันใหม่กว่าที่มีการแก้ไขช่องโหว่แล้ว โดยดำเนินการตามแนวทางการอัปเกรดของ GitLab
4.3 ตรวจสอบ Application Logs และ System Logs เพื่อค้นหาความผิดปกติ โดยเฉพาะการทำงานล้มเหลวของ Worker Process หรือข้อผิดพลาดที่เกี่ยวข้องกับ Regular Expression
4.4 ใช้กฎตรวจจับของ GitLab ได้แก่ Onigmo native worker crash และ Org mode render error burst ผ่านเครื่องมือ TLDR Framework หรือปรับใช้กับระบบ SIEM เพื่อช่วยตรวจสอบพฤติกรรมที่อาจเกี่ยวข้องกับการโจมตี
4.5 สำรองข้อมูลและวางแผนการอัปเดตก่อนดำเนินการ โดยเฉพาะ GitLab 19.3.6 และ 19.4.3 ซึ่งมีการเปลี่ยนแปลงฐานข้อมูลระหว่างการอัปเกรดและอาจทำให้ระบบแบบ Single-Node หยุดให้บริการชั่วคราว
5. แนวทางลดความเสี่ยงชั่วคราว
5.1 หากยังไม่สามารถอัปเดตได้ทันที ควรจำกัดการเข้าถึง GitLab จากอินเทอร์เน็ต โดยอนุญาตเฉพาะเครือข่ายหรือผู้ใช้งานที่จำเป็นผ่าน VPN หรือ Firewall
5.2 เพิ่มการเฝ้าระวัง Logs และแจ้งเตือนเมื่อพบการทำงานผิดปกติของ GitLab โดยเฉพาะ Worker Crash หรือข้อผิดพลาดที่เกิดขึ้นซ้ำจำนวนมาก
5.3 ตรวจสอบสิทธิ์การเข้าถึงระบบและจำกัดสิทธิ์ของบัญชีบริการ (Service Account) รวมถึงข้อมูลรับรองที่ GitLab ใช้เชื่อมต่อกับระบบอื่น
แหล่งอ้างอิง
[1] https://dg.th/809dz2itef
[2] https://dg.th/w7n6iqbve0
[3] https://dg.th/97psrtyabk