
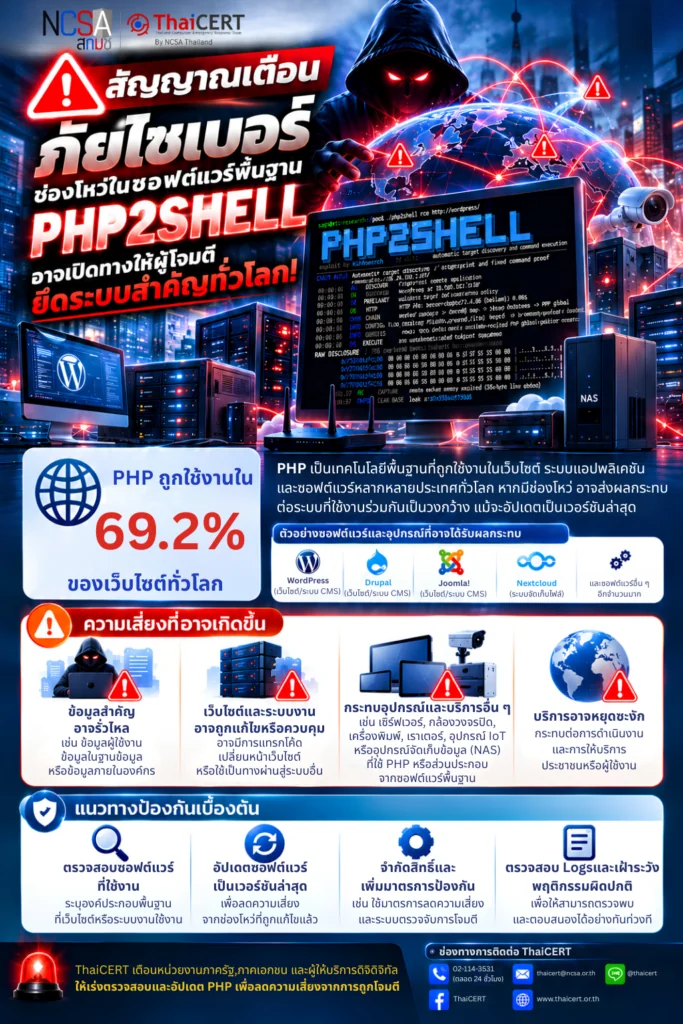
ปัจจุบัน เว็บไซต์และระบบสารสนเทศจำนวนมากพึ่งพาซอฟต์แวร์และเทคโนโลยีที่ทำงานอยู่เบื้องหลัง โดยผู้ใช้งานหรือแม้แต่ผู้ดูแลระบบอาจไม่ทราบว่ามีองค์ประกอบใดถูกนำมาใช้บ้าง หากองค์ประกอบพื้นฐานเหล่านี้มีช่องโหว่ อาจส่งผลกระทบต่อระบบที่ใช้งานร่วมกันเป็นวงกว้าง แม้ว่าเว็บไซต์หรือแอปพลิเคชันจะได้รับการอัปเดตเป็นเวอร์ชันล่าสุดแล้วก็ตาม
หนึ่งในกรณีสำคัญที่กำลังได้รับความสนใจคือ PHP2Shell ซึ่งเป็นช่องโหว่ร้ายแรงใน PHP เทคโนโลยีที่ใช้ประมวลผลเว็บไซต์อย่างแพร่หลาย โดยข้อมูลจาก W3Techs ระบุว่า PHP ถูกใช้งานสูงถึง ร้อยละ 69.2 ของเว็บไซต์ทั่วโลกที่สามารถระบุภาษาประมวลผลฝั่งเซิร์ฟเวอร์ได้ [1] อีกทั้งยังเป็นองค์ประกอบของซอฟต์แวร์ Open Source ยอดนิยม เช่น WordPress, Drupal, Joomla, Nextcloud และ phpMyAdmin รวมถึงระบบสารสนเทศและผลิตภัณฑ์จากผู้ให้บริการภายนอกอีกจำนวนมาก
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) จึงขอแจ้งเตือนหน่วยงานภาครัฐ ภาคเอกชน และผู้ให้บริการดิจิทัล ให้เพิ่มความตระหนักถึงความเสี่ยงจากช่องโหว่ดังกล่าว โดยเฉพาะในปัจจุบันที่เครื่องมืออัตโนมัติและเทคโนโลยีปัญญาประดิษฐ์ (AI) อาจช่วยให้ผู้โจมตีสามารถสำรวจเป้าหมาย วิเคราะห์จุดอ่อน และดำเนินการโจมตีได้รวดเร็วขึ้น จึงมีความจำเป็นที่หน่วยงานต้องเร่งตรวจสอบและบริหารจัดการช่องโหว่ในระบบที่อยู่ภายใต้ความรับผิดชอบอย่างครอบคลุม
1. รายละเอียดภัยคุกคาม
PHP2Shell เป็นชื่อเรียกช่องโหว่ร้ายแรง 2 รายการใน PHP ได้แก่ CVE-2026-109618 และ CVE-2026-109619 ซึ่งมีคะแนนความรุนแรง CVSS v4.0 9.2 (ระดับวิกฤต) โดยเกี่ยวข้องกับข้อผิดพลาดในการจัดการหน่วยความจำระหว่างการประมวลผลคำขอของเว็บไซต์ ซึ่งอาจเปิดโอกาสให้ผู้โจมตีสั่งรันโค้ดโดยไม่จำเป็นต้องผ่านการยืนยันตัวตน ภายใต้เงื่อนไขของระบบที่ได้รับผลกระทบ [2]
ความรุนแรงของช่องโหว่ดังกล่าวไม่ได้อยู่เพียงการเปิดเผยข้อมูลหรือทำให้เว็บไซต์หยุดทำงานเท่านั้น แต่ยังอาจทำให้ผู้โจมตีสามารถเข้าถึงทรัพยากรภายในเซิร์ฟเวอร์ ติดตั้งมัลแวร์ หรือใช้ระบบที่ถูกบุกรุกเป็นช่องทางเข้าสู่ระบบอื่นขององค์กรได้ โดยระดับความเสียหายขึ้นอยู่กับสิทธิ์ของบริการเว็บ การตั้งค่าระบบ และการเชื่อมต่อกับทรัพยากรภายในเครือข่าย
นอกจากนี้ เมื่อวันที่ 23 ตุลาคม 2569 ทีมพัฒนา PHP ยังได้มีการเปิดเผยช่องโหว่เพิ่มเติม CVE-2026-115560 ซึ่งเกี่ยวข้องกับกลไกการจัดการ Session Upload Progress ที่อาจเปิดโอกาสให้ผู้โจมตีสั่งรันโค้ดภายใต้เงื่อนไขการตั้งค่าบางประการ สะท้อนให้เห็นว่าแม้หน่วยงานจะดำเนินการอัปเดตซอฟต์แวร์แล้ว ก็ยังจำเป็นต้องติดตามประกาศช่องโหว่ใหม่และตรวจสอบมาตรการป้องกันเพิ่มเติมอย่างต่อเนื่อง
2.ทำไมองค์กรต้องให้ความสำคัญ?
หลายหน่วยงานอาจเข้าใจว่าการอัปเดตเว็บไซต์หรือแอปพลิเคชันให้เป็นเวอร์ชันล่าสุดเพียงอย่างเดียวเพียงพอต่อการป้องกันช่องโหว่แล้ว แต่ในความเป็นจริง ระบบสารสนเทศจำนวนมากยังต้องพึ่งพาองค์ประกอบซอฟต์แวร์อื่นในการทำงาน เช่น PHP ฐานข้อมูล เว็บเซิร์ฟเวอร์ และซอฟต์แวร์จากผู้พัฒนาภายนอก
ความสำคัญของ PHP2Shell คือช่องโหว่เกิดขึ้นภายใน PHP โดยตรง ไม่ใช่ช่องโหว่ของเว็บไซต์หรือแอปพลิเคชันใดแอปพลิเคชันหนึ่ง ดังนั้น แม้หน่วยงานจะอัปเดต WordPress, Drupal หรือระบบอื่นเป็นเวอร์ชันล่าสุดแล้ว หากเซิร์ฟเวอร์เบื้องหลังยังใช้งาน PHP รุ่นที่มีช่องโหว่ ก็อาจยังมีความเสี่ยงต่อการถูกโจมตีได้
สถานการณ์นี้ทำให้ผู้พัฒนาซอฟต์แวร์ Open Source หลายรายออกประกาศแจ้งเตือน เช่น WordPress แนะนำให้ผู้ดูแลเว็บไซต์เร่งอัปเดต PHP เนื่องจากไม่สามารถแก้ไขช่องโหว่นี้ด้วยการอัปเดต WordPress เพียงอย่างเดียว [3] ขณะที่ Drupal ได้เผยแพร่คำแนะนำให้ตรวจสอบการใช้งาน PHP และระบบโฮสติ้งที่เกี่ยวข้อง [4] ส่วน Nextcloud ได้แจ้งเตือนผู้ใช้งานและติดตามสถานะการอัปเดต PHP สำหรับรูปแบบการติดตั้งต่าง ๆ [5]
นอกจากนี้ ผลกระทบยังขยายไปถึงผลิตภัณฑ์เชิงพาณิชย์และระบบอุตสาหกรรม โดยมีผู้ผลิตหลายราย เช่น Palo Alto Networks, Siemens, Schneider Electric และ ABB ออกประกาศแจ้งผลกระทบและมาตรการแก้ไขสำหรับผลิตภัณฑ์บางรายการที่มีการใช้งาน PHP เป็นองค์ประกอบ [6]
กรณีดังกล่าวสะท้อนถึง ความเสี่ยงจากการพึ่งพาองค์ประกอบซอฟต์แวร์ในรูปแบบ Software Supply Chain ซึ่งช่องโหว่ในเทคโนโลยีพื้นฐานเพียงส่วนเดียวอาจส่งผลกระทบต่อระบบสารสนเทศและผลิตภัณฑ์หลายประเภท ตั้งแต่เว็บไซต์ทั่วไปไปจนถึงระบบสำคัญที่สนับสนุนการดำเนินงานขององค์กร
3. จากการเปิดเผยช่องโหว่สู่การโจมตีจริง ภัยคุกคามที่องค์กรต้องเฝ้าระวัง
ปัจจุบัน การเปิดเผยช่องโหว่ด้านความมั่นคงปลอดภัยอาจนำไปสู่ความพยายามโจมตีในระยะเวลาอันสั้น โดยเฉพาะเมื่อมีการเผยแพร่รายละเอียดทางเทคนิคและเครื่องมือทดสอบช่องโหว่สู่สาธารณะ ซึ่งช่วยให้ผู้โจมตีสามารถนำข้อมูลดังกล่าวไปค้นหาระบบที่ยังไม่ได้รับการแก้ไขได้อย่างรวดเร็ว ดังเช่นกรณี PHP2Shell ที่มีรายงานตรวจพบความพยายามโจมตีจำนวนหลายล้านครั้งภายหลังการเปิดเผยช่องโหว่ และพบหลักฐานการใช้ประโยชน์จากช่องโหว่จนสามารถสั่งรันคำสั่งบนระบบล่อเป้า (Honeypot) ได้สำเร็จ [6][7] สะท้อนให้เห็นว่า ช่องโหว่ที่ถูกเปิดเผยต่อสาธารณะอาจถูกนำไปใช้โจมตีจริงได้อย่างรวดเร็ว และระบบที่ยังไม่ได้รับการแก้ไขอาจตกเป็นเป้าหมายของผู้โจมตีได้ในระยะเวลาอันสั้น หน่วยงานจึงควรให้ความสำคัญกับการติดตามประกาศช่องโหว่ การตรวจสอบระบบที่ได้รับผลกระทบ และการดำเนินมาตรการป้องกันอย่างทันท่วงที โดยไม่จำเป็นต้องรอจนตรวจพบเหตุการณ์บุกรุกหรือความเสียหายเกิดขึ้นก่อน
ขณะเดียวกัน ความก้าวหน้าของเทคโนโลยีปัญญาประดิษฐ์ (AI) และเครื่องมืออัตโนมัติ ยังอาจช่วยเพิ่มความรวดเร็วและประสิทธิภาพในการสำรวจเป้าหมาย วิเคราะห์จุดอ่อน และดำเนินการโจมตี โดย Microsoft ได้รายงานกรณีการนำเครื่องมือทดสอบเจาะระบบที่ขับเคลื่อนด้วย AI มาใช้ในการโจมตีจริง ซึ่งสะท้อนให้เห็นถึงแนวโน้มที่ผู้โจมตีสามารถใช้เทคโนโลยีเหล่านี้เพื่อเพิ่มขีดความสามารถในการโจมตีได้ แม้เหตุการณ์ดังกล่าวจะไม่เกี่ยวข้องกับ PHP2Shell โดยตรงก็ตาม [8]
สถานการณ์นี้สะท้อนให้เห็นว่า ระยะเวลาในการรับมือกับช่องโหว่มีความสำคัญมากขึ้น เนื่องจากผู้โจมตีอาจเริ่มค้นหาและใช้ประโยชน์จากระบบที่มีช่องโหว่ก่อนที่หน่วยงานจะตรวจสอบหรือดำเนินการแก้ไขได้ทัน โดยเฉพาะระบบที่เปิดให้บริการผ่านอินเทอร์เน็ต หรือระบบที่หน่วยงานไม่ทราบว่ามีการใช้ซอฟต์แวร์ที่ได้รับผลกระทบเป็นองค์ประกอบ ดังนั้น การติดตามประกาศช่องโหว่ การสำรวจระบบที่ได้รับผลกระทบ และการดำเนินมาตรการป้องกันอย่างทันท่วงที จึงเป็นสิ่งสำคัญในการลดโอกาสถูกโจมตีและป้องกันผลกระทบต่อการดำเนินงานขององค์กร
4. ความเสี่ยงที่อาจเกิดขึ้น
หากผู้โจมตีสามารถใช้ประโยชน์จากช่องโหว่ PHP2Shell เพื่อสั่งรันโค้ดบนเซิร์ฟเวอร์ได้สำเร็จ อาจส่งผลกระทบต่อข้อมูลและระบบสารสนเทศขององค์กร โดยความเสียหายขึ้นอยู่กับสิทธิ์ของบริการเว็บ การตั้งค่าความปลอดภัย และการเชื่อมต่อกับระบบอื่น ๆ ทั้งนี้ มีความเสี่ยงสำคัญที่หน่วยงานควรตระหนักดังต่อไปนี้ [2]
4.1 ข้อมูลสำคัญขององค์กรอาจรั่วไหล
หากผู้โจมตีสามารถเข้าถึงเซิร์ฟเวอร์ผ่านช่องโหว่ดังกล่าว อาจทำให้สามารถอ่านข้อมูลที่บริการเว็บมีสิทธิ์เข้าถึงได้ เช่น ข้อมูลผู้ใช้งาน ข้อมูลในระบบฐานข้อมูล ข้อมูลยืนยันตัวตน หรือกุญแจสำหรับเชื่อมต่อบริการอื่น ซึ่งอาจส่งผลกระทบต่อความลับของข้อมูลและนำไปสู่การโจมตีต่อเนื่องได้
4.2 เว็บไซต์และระบบงานอาจถูกแก้ไขหรือควบคุม
ผู้โจมตีอาจใช้สิทธิ์ที่ได้รับในการแก้ไขไฟล์เว็บไซต์ เปลี่ยนแปลงข้อมูล ติดตั้งมัลแวร์ หรือสร้างช่องทางเข้าถึงระบบเพิ่มเติม เช่น Web Shell เพื่อให้สามารถกลับเข้ามาควบคุมระบบได้ในภายหลัง แม้ว่าช่องโหว่เดิมจะได้รับการแก้ไขแล้วก็ตาม
4.3 การโจมตีอาจขยายไปยังระบบภายในองค์กร
เซิร์ฟเวอร์เว็บไซต์ที่ถูกบุกรุกอาจกลายเป็นจุดเริ่มต้นสำหรับการโจมตีระบบอื่น โดยเฉพาะกรณีที่เว็บไซต์สามารถเชื่อมต่อฐานข้อมูล ใช้ข้อมูลยืนยันตัวตนร่วมกับบริการอื่น หรือเข้าถึงเครือข่ายภายในองค์กรได้เกินความจำเป็น ซึ่งอาจเปิดโอกาสให้ผู้โจมตีขยายขอบเขตการเข้าถึงไปยังระบบที่มีความสำคัญมากขึ้น
4.4 ระบบบริการอาจหยุดชะงักและกระทบต่อการดำเนินงาน
การใช้ประโยชน์จากช่องโหว่อาจทำให้บริการเว็บเกิดข้อผิดพลาดหรือหยุดทำงาน รวมถึงอาจถูกนำไปใช้โจมตีเพื่อรบกวนความพร้อมใช้งานของระบบ ส่งผลกระทบต่อการให้บริการประชาชน การดำเนินธุรกิจ หรือการทำงานของหน่วยงานที่ต้องพึ่งพาระบบสารสนเทศอย่างต่อเนื่อง
5. หน่วยงานควรเตรียมพร้อมรับมืออย่างไร?
ThaiCERT ขอแนะนำให้หน่วยงานดำเนินการตรวจสอบและลดความเสี่ยงจากช่องโหว่ PHP2Shell โดยมีแนวทางสำคัญดังนี้
5.1 ตรวจสอบและประเมินระบบที่ได้รับผลกระทบ: สำรวจเว็บไซต์ ระบบงานภายใน ซอฟต์แวร์ Open Source และผลิตภัณฑ์ที่อาจใช้งาน PHP เป็นองค์ประกอบ รวมถึงระบบที่อยู่ภายใต้การดูแลของผู้ให้บริการภายนอก โดยให้ความสำคัญกับระบบที่เปิดให้บริการผ่านอินเทอร์เน็ตและระบบที่เชื่อมต่อกับข้อมูลสำคัญขององค์กรเป็นลำดับแรก [3][4][5][6]
5.2 เร่งอัปเดต PHP เพื่อแก้ไขช่องโหว่: ตรวจสอบและอัปเดต PHP เป็นเวอร์ชันที่ได้รับการแก้ไขช่องโหว่ PHP2Shell แล้ว ได้แก่ 8.2.35, 8.3.36, 8.4.27 และ 8.5.12 หรือใหม่กว่าในแต่ละสายเวอร์ชัน โดยพิจารณาการอัปเดตจากผู้ผลิตหรือผู้ให้บริการระบบที่เกี่ยวข้อง สำหรับ PHP รุ่นที่สิ้นสุดการสนับสนุน ควรวางแผนอัปเกรดเป็นเวอร์ชันที่ยังได้รับการสนับสนุน หรือตรวจสอบแพตช์แก้ไขจากผู้ผลิต [2]
5.3 กำหนดมาตรการลดความเสี่ยงระหว่างรออัปเดต: หากยังไม่สามารถอัปเดตได้ทันที ให้พิจารณาจำกัดการเข้าถึงระบบจากเครือข่ายที่ไม่จำเป็น ใช้ Firewall หรือ Web Application Firewall (WAF) ที่มีกฎป้องกันช่องโหว่ดังกล่าว และดำเนินมาตรการชั่วคราวตามคำแนะนำของผู้ผลิต สำหรับระบบที่มีความเสี่ยงสูงและไม่สามารถป้องกันได้อย่างเพียงพอ อาจพิจารณาระงับการให้บริการชั่วคราวจนกว่าจะดำเนินการแก้ไข ทั้งนี้ มาตรการดังกล่าวไม่สามารถทดแทนการอัปเดตได้อย่างสมบูรณ์ [2][3]
5.4 เฝ้าระวังและตรวจสอบพฤติกรรมผิดปกติ: ตรวจสอบบันทึกเหตุการณ์ของเว็บเซิร์ฟเวอร์ PHP และระบบปฏิบัติการ รวมถึงการเกิดข้อผิดพลาดที่ผิดปกติ การสั่งรันคำสั่งที่ปิดปกติ และการเปลี่ยนแปลงไฟล์บนเซิร์ฟเวอร์ พร้อมเฝ้าระวังพฤติกรรมผิดปกติอย่างต่อเนื่อง [7]
5.5 ควบคุมสิทธิ์การเข้าถึงและเพิ่มความปลอดภัยในการยืนยันตัวตน: กำหนดสิทธิ์การเข้าถึงระบบตามหลักการให้สิทธิ์เท่าที่จำเป็น (Least Privilege) โดยเฉพาะบัญชีที่ใช้ประมวลผลบริการเว็บและบัญชีผู้ดูแลระบบ เพื่อลดความเสี่ยงจากการเข้าถึงระบบโดยไม่ได้รับอนุญาต
5.6 แบ่งแยกเครือข่ายเพื่อลดการขยายขอบเขตการโจมตี: ดำเนินการแบ่งแยกเครือข่าย (Network Segmentation) ระหว่างเซิร์ฟเวอร์เว็บไซต์ ฐานข้อมูล และระบบสำคัญภายในองค์กร พร้อมควบคุมการเชื่อมต่อระหว่างระบบให้เฉพาะที่จำเป็น เพื่อลดโอกาสที่ผู้โจมตีจะใช้เซิร์ฟเวอร์ที่ถูกบุกรุกเป็นช่องทางเข้าถึงหรือขยายการโจมตีไปยังระบบอื่น
6. กรณีไม่สามารถดำเนินการอัปเดตได้ทันที
6.1 สำหรับ CVE-2026-109618: แก้ไขไฟล์ php.ini โดยกำหนด memory_limit = -1 จากนั้นดำเนินการ Restart PHP เพื่อให้การตั้งค่ามีผล
6.2 สำหรับ CVE-2026-109619: แก้ไขไฟล์ php.ini โดยกำหนด session.upload_progress.enabled = 0 สำหรับระบบที่ใช้ PHP 8.5 ให้กำหนด fatal_error_backtraces = 0 เพิ่มเติม จากนั้นดำเนินการ Restart PHP เพื่อให้การตั้งค่ามีผล
ทั้งนี้ ThaiCERT ขอเน้นย้ำว่า ความมั่นคงปลอดภัยของเว็บไซต์ไม่ได้ขึ้นอยู่กับการอัปเดตตัวเว็บไซต์เพียงอย่างเดียว แต่ยังรวมถึงองค์ประกอบซอฟต์แวร์ทั้งหมดที่ระบบใช้งานและพึ่งพาอยู่เบื้องหลัง หน่วยงานจึงควรให้ความสำคัญกับการตรวจสอบและบริหารจัดการช่องโหว่อย่างต่อเนื่อง โดยเฉพาะในยุคที่เทคโนโลยี AI และเครื่องมืออัตโนมัติอาจช่วยเพิ่มความรวดเร็วในการดำเนินการโจมตี เพื่อป้องกันไม่ให้ช่องโหว่ในองค์ประกอบพื้นฐานกลายเป็นจุดเริ่มต้นของเหตุการณ์ภัยคุกคามที่ส่งผลกระทบต่อระบบสำคัญขององค์กร
แหล่งอ้างอิง
[1] https://dg.th/mw16py29dg
[2] https://dg.th/paek73znqm
[3] https://dg.th/cqu2gk9iwb
[4] https://dg.th/4s2dfuy58g
[5] https://dg.th/vopgwht9fd
[6] https://dg.th/0opjw8c1ev
[7] https://dg.th/0advmcp2es
[8] https://dg.th/ed4xko9uy7
[9] https://dg.th/efa0567j8n
[10] https://dg.th/9kct46nbh5
[11] https://dg.th/xhjbrztvi1