
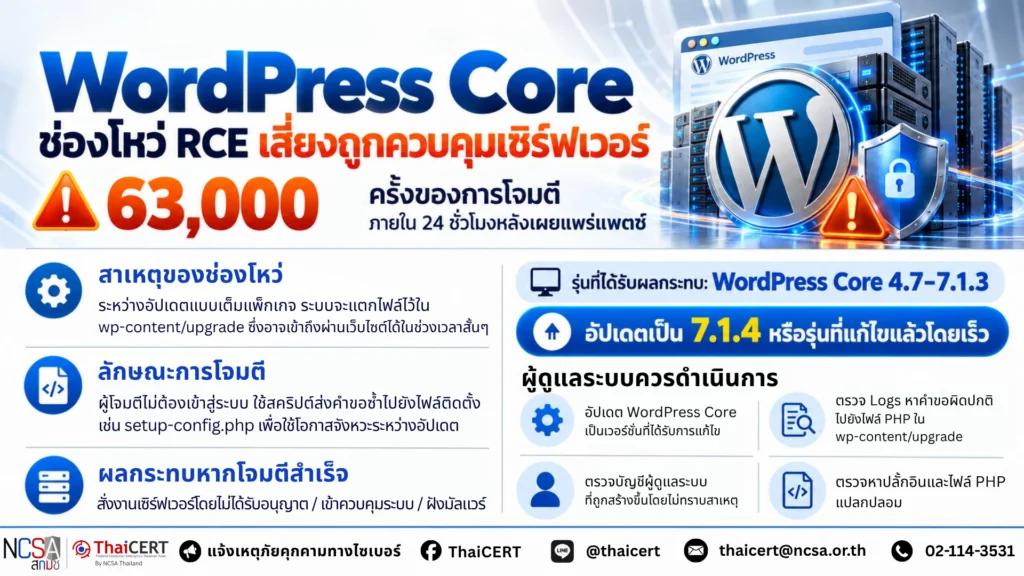
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบบริษัทรักษาความปลอดภัยของ WordPress รายงานการโจมตีพุ่งสูงกว่า 63,000 ครั้ง ภายในเวลาเพียง 24 ชั่วโมงหลังจากมีการเผยแพร่แพตช์ความปลอดภัยสำหรับ WordPress Core [1]
1. รายละเอียดช่องโหว่
ช่องโหว่นี้เกิดจากกระบวนการอัปเดต WordPress Core แบบแพ็กเกจเต็ม (Full-package Core update) ซึ่งระบบจะทำการแตกไฟล์อัปเกรดไปยังไดเรกทอรีชั่วคราวบนเส้นทาง wp-content/upgrade เนื่องจากเส้นทางดังกล่าวสามารถเข้าถึงได้ผ่านเว็บไซต์ (Web-accessible) ในช่วงเวลาสั้น ๆ ระหว่างการอัปเดต จึงทำให้ช่องว่างเวลานี้กลายเป็นจุดอ่อนที่ทำให้ผู้ไม่หวังดีสามารถใช้ช่องโหว่ดังกล่าวในการโจมตีได้
2. ลักษณะการโจมตี
2.1 ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนอาศัยช่วงเวลาสั้น ๆ ขณะที่ WordPress Core กำลังแตกไฟล์อัปเดตแบบเต็มแพ็กเกจลงในไดเรกทอรีชั่วคราวภายใต้ wp-content/upgrade ซึ่งมีไฟล์ติดตั้งระบบ เช่น setup-config.php ที่อาจสามารถเข้าถึงได้ผ่านเว็บไซต์
2.2 ผู้โจมตีใช้สคริปต์อัตโนมัติส่งคำขอไปยังเส้นทางของไฟล์ติดตั้งดังกล่าวซ้ำ ๆ เพื่อเพิ่มโอกาสเข้าถึงไฟล์ในช่วงที่ระบบกำลังอัปเดต ก่อนที่ไฟล์ชั่วคราวจะถูกลบออก ซึ่งอาจนำไปสู่การใช้ประโยชน์จากช่องโหว่เพื่อสั่งงานเซิร์ฟเวอร์โดยไม่ได้รับอนุญาต
3. ผลกระทบ
หากการโจมตีสำเร็จ ผู้โจมตีอาจสามารถสั่งให้เซิร์ฟเวอร์ประมวลผลคำสั่งโดยไม่ได้รับอนุญาต (Remote Code Execution: RCE) ซึ่งอาจนำไปสู่การเข้าควบคุมระบบ การฝังมัลแวร์ หรือการใช้เซิร์ฟเวอร์เป็นช่องทางในการดำเนินกิจกรรมที่เป็นอันตราย
4. ผลิตภัณฑ์ที่ได้รับผลกระทบ
WordPress Core เวอร์ชัน 4.7 ถึง 7.1.3
5.แนวทางการแก้ไขและป้องกัน
5.1 แนะนำให้ผู้ดูแลเว็บไซต์ WordPress ทุกท่านรีบอัปเดตระบบเป็น เวอร์ชัน 7.1.4 [2] (หรือเวอร์ชันล่าสุดที่ได้รับการแพตช์แล้ว) โดยเร็วที่สุด
5.2 ตรวจสอบไฟล์บันทึก (Logs) เพื่อหาคำขอที่น่าสงสัยไปยังไฟล์ PHP ภายใต้ไดเรกทอรี wp-content/upgrade
5.3 ตรวจสอบบัญชีผู้ดูแลระบบ (Administrator accounts) ที่ถูกสร้างขึ้นมาใหม่โดยไม่ทราบสาเหตุ
5.4 รวจสอบปลั๊กอินหรือไฟล์ PHP แปลกปลอมที่อาจถูกฝังไว้ในระบบ
แหล่งอ้างอิง
[1] https://dg.th/d3pv9w64uq
[2] https://dg.th/t8pi6dnryu