
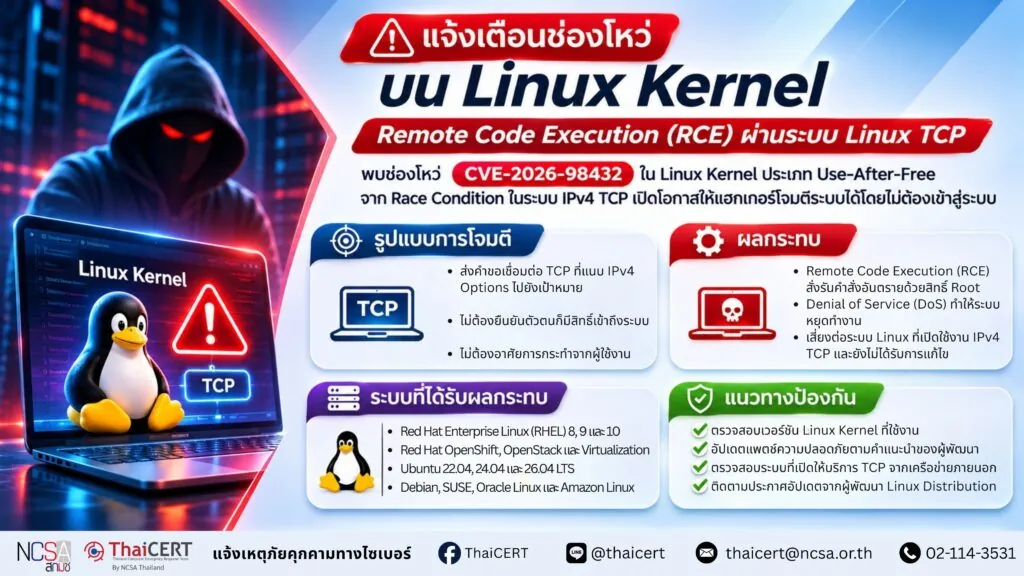
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบช่องโหว่ประเภท Remote Code Execution (RCE) ใน Linux Kernel ซึ่งทาง Red Hat ได้ออกอัปเดตแพตช์แก้ไขแล้ว ขณะที่ Ubuntu อยู่ระหว่างปล่อยตัวแก้ไขเพื่อทดสอบ [1]
1.รายละเอียดช่องโหว่
CVE-2026-98432 [2] (CVSS v3.1: 9.8) เป็นช่องโหว่แบบ Use-After-Free ในระบบย่อยเครือข่าย IPv4 TCP ของ Linux Kernel เกิดจากภาวะ Race Condition ระหว่างการประมวลผลคำขอเชื่อมต่อ (IPv4 TCP Connection Request) ที่แนบ IP Options มาด้วย (เช่น Record Route หรือ Timestamp) ส่งผลให้เคอร์เนลเข้าถึงและอ่านหน่วยความจำที่ถูกคืนค่าไปแล้ว (Freed Memory)
2. ลักษณะการโจมตี
2.1 ผู้โจมตีสามารถส่งคำขอเชื่อมต่อ TCP ที่แนบ IPv4 Options ไปยังพอร์ต TCP ใดก็ได้ที่เปิดใช้งานอยู่บนเป้าหมาย โดยไม่ต้องยืนยันตัวตน
2.2 ไม่ต้องใช้สิทธิ์เข้าสู่ระบบล่วงหน้า และไม่ต้องอาศัยการกระทำใด ๆ จากผู้ใช้งานระบบ
3. ผลกระทบ
3.1 เปิดช่องให้ผู้โจมตีสามารถ รันคำสั่งอันตราย (RCE) ในระดับสิทธิ์สูงสุด (Root) หรือทำให้ระบบหยุดทำงาน (Denial of Service – DoS)
3.2 กระทบต่อระบบปฏิบัติการ Linux ทุกระบบที่เปิดใช้งาน IPv4 TCP ซึ่งเป็นโปรโตคอลพื้นฐานของบริการเครือข่ายเกือบทั้งหมด
4. ผลิตภัณฑ์ที่ได้รับผลกระทบ [3]
4.1 Red Hat Enterprise Linux (RHEL) เวอร์ชัน 8, 9 และ 10
4.2 Red Hat OpenShift Container Platform (รวมถึง RHCOS), OpenStack Platform และ Virtualization
4.3 Ubuntu 22.04 LTS (Jammy Jellyfish), 24.04 LTS (Noble Numbat) และ 26.04 LTS (Resolute) รวมถึงเวอร์ชันเก่า (20.04 / 18.04 / 16.04) ที่อยู่ภายใต้การสนับสนุนแบบ ESM
4.4 ระบบอื่น ๆ Debian, SUSE, Oracle Linux และ Amazon Linux
5. แนวทางการแก้ไขและป้องกัน
5.1 Red Hat Enterprise Linux (RHEL) อัปเดตเคอร์เนลตามหมายเลขอ้างอิง Red Hat Errata
– RHEL 8.10: อัปเดตเคอร์เนลเป็น 4.18.0-553.182.1.el8_10 (RHSA-2026:93414)
– RHEL 9.8: อัปเดตเคอร์เนลเป็น 5.14.0-687.64.1.el9_8 (RHSA-2026:93412)
– RHEL 10.2: อัปเดตเคอร์เนลเป็น 6.12.0-211.72.1.el10_2 (RHSA-2026:93413)
5.2 Ubuntu (อัปเดตเวอร์ชันเคอร์เนลหรือสูงกว่า)
– Ubuntu 22.04 LTS: 5.15.0-203.213
– Ubuntu 24.04 LTS: 6.8.0-149.149
– Ubuntu 26.04 LTS: 7.0.0-43.43
แหล่งอ้างอิง
[1] https://dg.th/8sylj6mwqh
[2] https://dg.th/aq9ze8umyr
[3] https://dg.th/qn1op6cy0k