
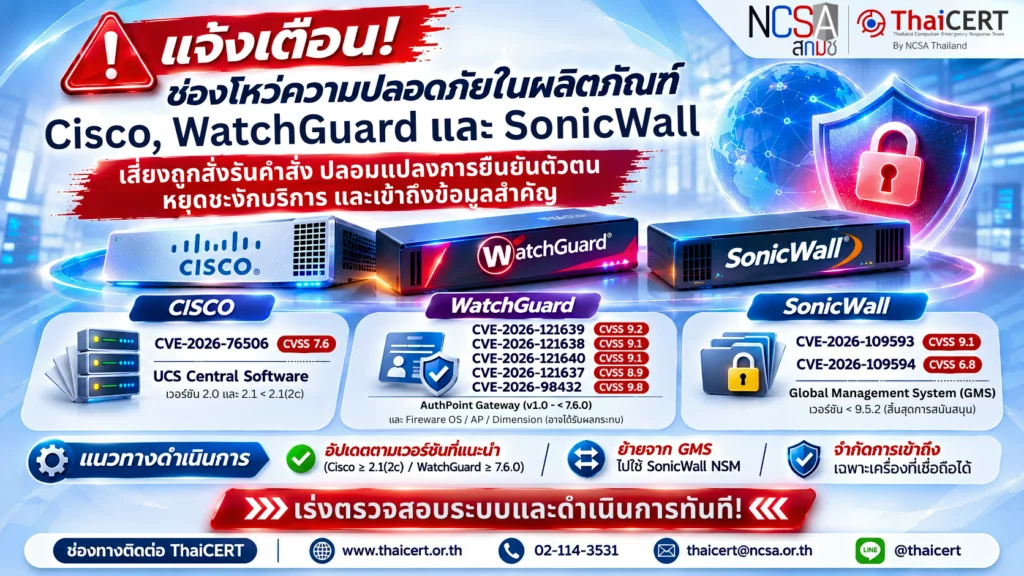
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่ความปลอดภัยในผลิตภัณฑ์ Cisco UCS Central Software, WatchGuard AuthPoint Gateway และ SonicWall Global Management System (GMS) ซึ่งอาจทำให้ผู้โจมตีสามารถสั่งให้ระบบประมวลผลคำสั่งที่ไม่ได้รับอนุญาต ปลอมแปลงผลการยืนยันตัวตน ทำให้บริการยืนยันตัวตนหยุดชะงัก หรือเข้าถึงไฟล์ภายในระบบที่มีข้อมูลสำคัญ ทั้งนี้ ผู้ดูแลระบบควรเร่งอัปเดต Cisco UCS Central Software เป็น version 2.1(2c) หรือใหม่กว่า และ WatchGuard AuthPoint Gateway เป็น version 7.6.0 หรือใหม่กว่า สำหรับ SonicWall GMS ซึ่งสิ้นสุดระยะเวลาการสนับสนุน (End-of-Life: EOL) และไม่มี Patch แก้ไขช่องโหว่ดังกล่าว ผู้ผลิตแนะนำให้ย้ายไปใช้ SonicWall Network Security Manager (NSM) เพื่อป้องกันความเสี่ยงที่อาจเกิดขึ้น [1]
1. รายละเอียดช่องโหว่
1.1 CVE-2026-76506 (CVSS v3.1: 7.6) [2] – Path Traversal / Remote Code Execution เป็นช่องโหว่ใน Web-Based Management Interface ของ Cisco UCS Central Software ซึ่งเกิดจากการตรวจสอบข้อมูลที่ได้รับผ่าน HTTP Request ไม่เพียงพอ ทำให้ผู้โจมตีที่ผ่านการยืนยันตัวตนแล้วสามารถส่ง HTTP Request ที่จัดทำขึ้นเป็นพิเศษ เพื่อเขียนไฟล์ภายในระบบ เข้าถึงข้อมูลสำคัญ หรือสั่งให้ระบบประมวลผลคำสั่งที่ไม่ได้รับอนุญาต ซึ่งอาจส่งผลกระทบต่อความมั่นคงปลอดภัยของระบบบริหารจัดการอุปกรณ์
1.2 CVE-2026-121639 (CVSS v4.0: 9.2) [3] – Missing Authentication / Denial of Service (DoS) เป็นช่องโหว่ใน WatchGuard AuthPoint Gateway ที่มีการเชื่อมต่อกับ LDAP หรือ Active Directory ซึ่งเกิดจากการตรวจสอบสิทธิ์ในการเข้าถึงฟังก์ชันสำคัญไม่เพียงพอ ทำให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตน แต่สามารถเข้าถึง Gateway ผ่านเครือข่ายได้ อาจลบข้อมูล Configuration สำหรับการซิงโครไนซ์กับระบบ Directory ส่งผลให้กระบวนการยืนยันตัวตนหยุดชะงักและกระทบต่อการเข้าถึงบริการที่เกี่ยวข้อง
1.3 CVE-2026-121638 (CVSS v4.0: 9.1) [4] – Improper Certificate Validation เป็นช่องโหว่ในการตรวจสอบ Digital Certificate ของ WatchGuard AuthPoint Gateway ซึ่งอาจเปิดโอกาสให้ผู้โจมตีที่อยู่บนเส้นทางการสื่อสารระหว่าง Gateway กับระบบยืนยันตัวตน เช่น RADIUS, LDAP หรือ ADFS ดำเนินการโจมตีแบบ Man-in-the-Middle (MitM) เพื่อดักรับหรือแก้ไขข้อมูลที่รับส่งระหว่างระบบ ส่งผลกระทบต่อความถูกต้องและความปลอดภัยของกระบวนการยืนยันตัวตน
1.4 CVE-2026-121640 (CVSS v4.0: 9.1) [5] – Authentication Bypass by Capture-Replay เป็นช่องโหว่ใน WatchGuard AuthPoint Gateway ที่อาจทำให้ผู้โจมตีซึ่งสามารถดักจับ Request ที่ถูกต้องระหว่างส่วนประกอบของระบบ นำ Request ดังกล่าวกลับมาส่งซ้ำ (Replay Attack) เพื่อดำเนินการในระดับ Administrator โดยไม่ได้รับอนุญาต รวมถึงอาจส่งผลให้บริการยืนยันตัวตนหยุดชะงัก
1.5 CVE-2026-121637 (CVSS v4.0: 8.9) [6] – Improper HMAC Validation เป็นช่องโหว่ในการตรวจสอบความถูกต้องของข้อมูลตอบกลับจากกระบวนการ LDAP Authentication ของ WatchGuard AuthPoint Gateway โดยผู้โจมตีที่ได้รับค่า Signature ที่ถูกต้องจาก HTTP Header อาจแก้ไขผลการยืนยันตัวตนและ Transaction Identifier ภายใน Request Body เพื่อปลอมแปลงผลการยืนยันตัวตน ส่งผลให้ระบบยอมรับข้อมูลที่ไม่ได้รับอนุญาตและอาจนำไปสู่การเข้าถึง Session โดยมิชอบ
1.6 CVE-2026-109593 (CVSS v3.1: 9.1) [7] – Unauthenticated File Read เป็นช่องโหว่ใน SonicWall Global Management System (GMS) ที่อาจทำให้ผู้โจมตีซึ่งสามารถเข้าถึงระบบผ่านเครือข่าย อ่านไฟล์ภายในระบบได้โดยไม่จำเป็นต้องผ่านการยืนยันตัวตน ส่งผลให้ข้อมูลสำคัญที่จัดเก็บอยู่ภายในไฟล์อาจถูกเปิดเผยโดยไม่ได้รับอนุญาต
1.7 CVE-2026-109594 (CVSS v3.1: 6.8) [8] – SQL Injection เป็นช่องโหว่ใน SonicWall GMS ที่อาจทำให้ผู้โจมตีซึ่งผ่านการยืนยันตัวตนและมีสิทธิ์ตามเงื่อนไข สามารถแทรกคำสั่ง SQL เพื่อเข้าถึงหรือแก้ไขข้อมูลที่จัดเก็บอยู่ใน Database ของระบบได้ ส่งผลกระทบต่อความลับและความถูกต้องของข้อมูลภายในระบบบริหารจัดการ
1.8 CVE-2026-98432 (CVSS v3.1: 9.8) [9] – Use-After-Free เป็นช่องโหว่ในส่วนประมวลผล IPv4 ของ Linux Kernel ซึ่งเกิดจากความผิดพลาดในการจัดการหน่วยความจำ อาจทำให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนส่ง IPv4 TCP Packet ที่จัดทำขึ้นเป็นพิเศษ เพื่อทำให้หน่วยความจำเสียหาย ระบบหยุดทำงาน หรืออาจนำไปสู่ Remote Code Execution (RCE) ทั้งนี้ WatchGuard ระบุว่า Fireware OS, WatchGuard AP และ Dimension ใช้งาน Linux Kernel รุ่นที่มีช่องโหว่และจัดอยู่ในกลุ่ม Potentially Affected อย่างไรก็ตาม Fireware
2. ผลิตภัณฑ์ที่ได้รับผลกระทบ
– Cisco UCS Central Software version 2.0 และก่อนหน้า รวมถึง version 2.1 ที่เก่ากว่า 2.1(2c) [10]
– WatchGuard AuthPoint Authentication Gateway ตั้งแต่ version 1.0 ถึงรุ่นก่อน 7.6.0 โดยเงื่อนไขที่ทำให้ระบบเสี่ยงแตกต่างกันตามช่องโหว่ในข้อ 1.2–1.5 [11]
– SonicWall Global Management System (GMS) ตั้งแต่ version 9.5.2 ลงมา ผลิตภัณฑ์สิ้นสุดการสนับสนุนแล้วและไม่มีแพตช์สำหรับช่องโหว่ในข้อ 1.6–1.7 [12]
– WatchGuard Firebox Fireware OS, WatchGuard AP และ Dimension ผู้ผลิตจัดให้อยู่ในกลุ่มที่ อาจได้รับผลกระทบ จากช่องโหว่ Linux kernel ในข้อ 1.8 และยังไม่ระบุรุ่นแก้ไขในประกาศ WGSA-2026-0033 [13]
3. แนวทางการแก้ไข
3.1 ตรวจสอบชื่อผลิตภัณฑ์และ version ที่ใช้งานบนเครื่องหลักและเครื่องสำรอง โดยให้ความสำคัญกับหน้าบริหารจัดการที่เข้าถึงได้จากอินเทอร์เน็ต และ AuthPoint Gateway ที่ใช้ยืนยันตัวตนเพื่อเข้าถึงบริการสำคัญของหน่วยงาน
3.2 ดำเนินการอัปเดตหรือย้ายระบบตามคำแนะนำของผู้ผลิต ดังนี้
– สำหรับ Cisco UCS Central Software 2.1 ที่เก่ากว่า 2.1(2c) ให้อัปเดตเป็น version 2.1(2c) หรือใหม่กว่า
– สำหรับ Cisco UCS Central Software 2.0 และก่อนหน้า ให้ย้ายไปใช้ version 2.1(2c) หรือใหม่กว่า ตามขั้นตอนการอัปเกรดที่ Cisco รองรับ
– สำหรับ WatchGuard AuthPoint Authentication Gateway ตั้งแต่ version 1.0 ถึงรุ่นก่อน 7.6.0 ให้อัปเดตเป็น version 7.6.0 หรือใหม่กว่า
– สำหรับ SonicWall GMS ตั้งแต่ version 9.5.2 ลงมา ให้ย้ายไปใช้ SonicWall NSM เนื่องจากไม่มี GMS รุ่นที่แก้ไขช่องโหว่ดังกล่าว
– สำหรับ WatchGuard Fireware OS, WatchGuard AP และ Dimension ให้ติดตามรุ่นแก้ไข CVE-2026-98432 จากประกาศ WGSA-2026-0033 โดยตรง การอัปเดต AuthPoint Gateway เป็น version 7.6.0 ไม่ครอบคลุมช่องโหว่นี้
3.3 หลังดำเนินการอัปเดต WatchGuard AuthPoint Gateway ควรทดสอบการยืนยันตัวตนของผู้ใช้งานและการเชื่อมต่อกับ LDAP หรือ Active Directory เพื่อให้มั่นใจว่าบริการสามารถทำงานได้ตามปกติ สำหรับ Cisco UCS Central ควรตรวจสอบการเข้าสู่ Management Interface การจัดการอุปกรณ์ และการทำงานของระบบหลังอัปเดต
3.4 สำหรับ SonicWall GMS ควรตรวจสอบรายการอุปกรณ์ Configuration และ Service Account ที่เกี่ยวข้องกับการย้ายระบบ พร้อมทดสอบว่า SonicWall NSM สามารถบริหารจัดการอุปกรณ์ได้ครบถ้วนก่อนยุติการใช้งาน GMS เดิม จากนั้นปิดบริการที่ไม่จำเป็นและเพิกถอนสิทธิ์ของบัญชีที่ไม่ได้ใช้งาน เพื่อลดความเสี่ยงจากการเข้าถึงระบบโดยไม่ได้รับอนุญาต
4. แนวทางปฏิบัติกรณีไม่สามารถอัปเดตหรือย้ายระบบได้ทันที
4.1 ปิดการเข้าถึงหน้าบริหารจัดการ Cisco UCS Central และ SonicWall GMS จากอินเทอร์เน็ตโดยตรง และอนุญาตเฉพาะเครื่องผู้ดูแลผ่านเครือข่ายบริหารจัดการหรือ VPN สำหรับ GMS ให้กำหนดวันยุติการใช้งาน เนื่องจากผู้ผลิตจะไม่ออกแพตช์แก้ไข
4.2 จำกัดการเชื่อมต่อกับ AuthPoint Gateway ให้เหลือเฉพาะระบบที่จำเป็น และเปรียบเทียบบันทึกการยืนยันตัวตนของ Gateway กับบันทึกของระบบต้นทาง หากพบผลการเข้าสู่ระบบไม่ตรงกัน ค่าการซิงโครไนซ์ถูกลบ หรือมีคำสั่งบริหารที่ผู้ดูแลไม่ได้ดำเนินการ ให้ตรวจสอบทันที
4.3 หากสงสัยว่ามีผู้เข้าถึงระบบโดยไม่ได้รับอนุญาต ให้เก็บรักษา Log และประวัติการเปลี่ยนค่าการตั้งค่า ตรวจสอบบัญชีบริการและอุปกรณ์ที่ระบบดังกล่าวบริหารอยู่ หากพบว่าข้อมูลรับรองรั่วไหล ให้เปลี่ยนข้อมูลรับรองจากเครื่องที่เชื่อถือได้และดำเนินการตามแผนตอบสนองเหตุการณ์ของหน่วยงาน
แหล่งอ้างอิง
[1] https://dg.th/msqjng5rxo
[2] https://dg.th/4mle0vwxro
[3] https://dg.th/q0cenohxfk
[4] https://dg.th/a2hksveopt
[5] https://dg.th/qlimdfer51
[6] https://dg.th/ehc9wk4mdv
[7] https://dg.th/z5gfm3ht2u
[8] https://dg.th/r2yjhepkw5
[9] https://dg.th/x6b8qgw1vd
[10] https://dg.th/4exk95afcj
[11] https://dg.th/71s0xd54at
[12] https://dg.th/1y95r0wi8p
[13] https://dg.th/0jkr7xneq2