
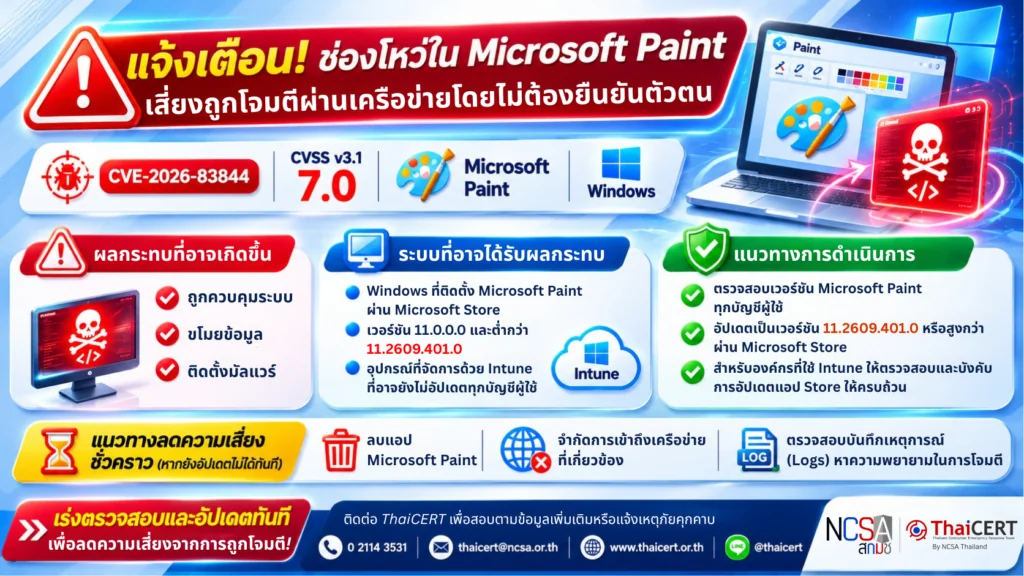
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่การสั่งรันคำสั่งระบบ (Remote Code Execution) ในแอปพลิเคชัน Microsoft Paint บนระบบปฏิบัติการ Windows ซึ่งอนุญาตให้ผู้โจมตีสามารถสั่งรันคำสั่งระบบโดยไม่ได้รับอนุญาตผ่านเครือข่ายได้
1. รายละเอียดภัยคุกคาม
CVE-2026-83844 (CVSS v3.1 score 7.0) [1] ช่องโหว่ดังกล่าวเป็นช่องโหว่ประเภทการอ่านข้อมูลเกินขอบเขตหน่วยความจำ (Out-of-bounds Read) ในเครื่องมือ Microsoft Paint โดยการโจมตีจะอาศัยการส่งแพ็กเก็ตที่สร้างขึ้นมาเป็นพิเศษ (specially crafted packet) ไปยังบริการที่ได้รับผลกระทบผ่านเครือข่าย Microsoft ซึ่งอาจนำไปสู่การสั่งรันระบบได้โดยไม่ได้รับอนุญาต ซึ่ง การโจมตีดังกล่าวไม่ต้องอาศัยการเข้าสู่ระบบ (no sign-in) และไม่ต้องมีการโต้ตอบจากผู้ใช้ (no user assistance) ที่อาจเพิ่มความเสี่ยงต่อระบบที่เปิดพอร์ตบริการที่เกี่ยวข้องได้
2. ผลกระทบที่อาจเกิดขึ้น
หากถูกโจมตีสำเร็จ ผู้โจมตีสามารถสั่งรันคำสั่ง (Remote Code Execution) บนระบบที่ได้รับผลกระทบได้โดยไม่ต้องมีการยืนยันตัวตน ซึ่งอาจนำไปสู่การควบคุมระบบ การขโมยข้อมูล หรือการติดตั้งมัลแวร์เพิ่มเติมได้
3. ระบบที่อาจได้รับผลกระทบ [2]
3.1 ระบบปฏิบัติการ Windows ที่ติดตั้งแอปพลิเคชัน Microsoft Paint ผ่าน Microsoft Store
3.2 เวอร์ชันของ Microsoft Paint ตั้งแต่เวอร์ชัน 11.0.0.0 และต่ำกว่าเวอร์ชัน 11.2609.401.0
3.3 อุปกรณ์ที่จัดการด้วยเครื่องมือ Device Management เช่น Intune ที่อาจยังไม่มีการบังคับอัปเดตแอป Store ให้ครบถ้วนทุกบัญชีผู้ใช้
4. แนวทางการตรวจสอบและป้องกัน [2] [3]
4.1 ตรวจสอบเวอร์ชันของ Microsoft Paint สำหรับทุกบัญชีผู้ใช้บนระบบ
4.2 ตรวจสอบเวอร์ชันของ Microsoft Paint ที่ถูกจัดเตรียมไว้ล่วงหน้า (Provisioned copy) สำหรับผู้ใช้ใหม่
4.3 อัปเดต Microsoft Paint เป็นเวอร์ชัน 11.2609.401.0 หรือสูงกว่า ผ่าน Microsoft Store
4.4 สำหรับองค์กรที่ใช้เครื่องมือจัดการอุปกรณ์ เช่น Intune ให้ตรวจสอบและบังคับการอัปเดตแอป Store ให้ครอบคลุมทุกอุปกรณ์และทุกบัญชีผู้ใช้
5. แนวทางลดความเสี่ยงชั่วคราว
5.1 หากไม่สามารถอัปเดตได้ทันที ให้พิจารณาการลบแอป Microsoft Paint ออกจากทุกบัญชีผู้ใช้
5.2 จำกัดการเข้าถึงเครือข่ายไปยังบริการที่เกี่ยวข้องกับแอปพลิเคชัน Paint หากเป็นไปได้ เพื่อลดโอกาสการส่งแพ็กเก็ตโจมตี
5.3 ตรวจสอบบันทึกเหตุการณ์ (Logs) สำหรับความพยายามในการเข้าถึงบริการที่เกี่ยวข้องกับแอปพลิเคชัน Paint ที่อาจเป็นเป้าหมายของการโจมตี
แหล่งอ้างอิง
[1] https://dg.th/tlxobkzypc
[2] https://dg.th/1cmjen5q7h
[3] https://dg.th/yz3ush2jfk