
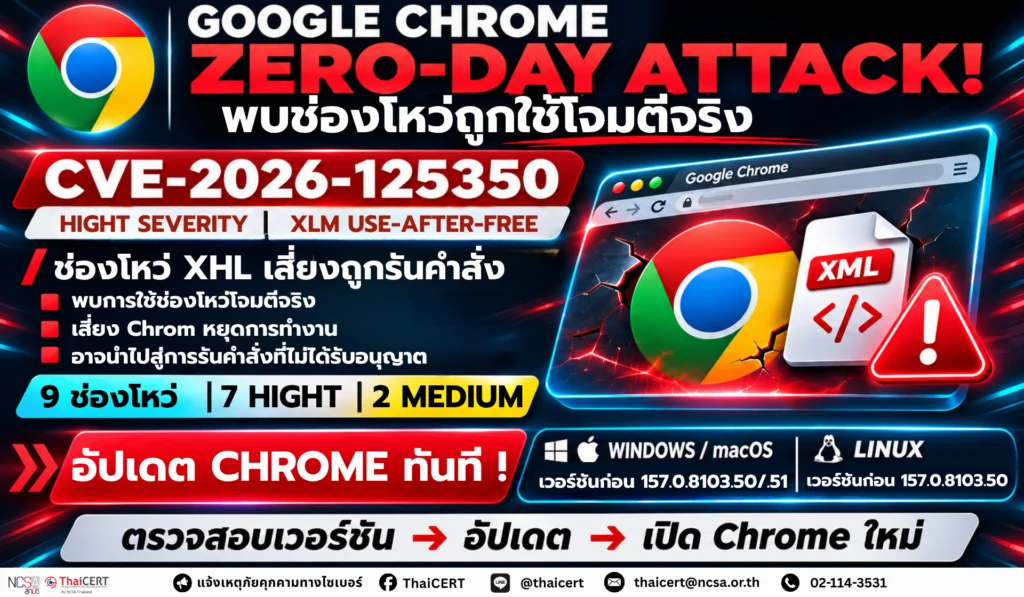
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงาน Google เผยแพร่การอัปเดตความปลอดภัยสำหรับเว็บเบราว์เซอร์ Google Chrome เพื่อแก้ไขช่องโหว่ด้านความมั่นคงปลอดภัยจำนวน 9 รายการ ประกอบด้วยช่องโหว่ระดับ High จำนวน 7 รายการ และระดับ Medium จำนวน 2 รายการ โดยมีช่องโหว่สำคัญหมายเลข CVE-2026-125350 ซึ่งเป็นช่องโหว่ประเภท Use-After-Free ในส่วนประมวลผล XML ที่ Google ยืนยันว่าพบช่องโหว่ดังกล่าวถูกนำไปใช้โจมตี (Exploit in the Wild) แนะนำให้ผู้ใช้งานและผู้ดูแลระบบเร่งอัปเดต Google Chrome เป็นเวอร์ชันล่าสุด เพื่อลดความเสี่ยงจากการถูกโจมตีผ่านช่องโหว่ดังกล่าว [1]
1. รายละเอียดของช่องโหว่ [2]
1.1 CVE-2026-125350 (High) ที่พบการใช้ประโยชน์จากช่องโหว่ โดยเป็นช่องโหว่ประเภท Use-After-Free (UAF) ในส่วนประมวลผล XML ของ Google Chrome เกิดจากการเข้าถึงพื้นที่หน่วยความจำที่ถูกคืนให้ระบบไปแล้ว ซึ่งอาจส่งผลให้เบราว์เซอร์ทำงานผิดปกติ หยุดทำงาน หรืออาจเปิดโอกาสให้ผู้โจมตีประมวลผลโค้ดที่ไม่ได้รับอนุญาต โดย Google ยืนยันว่าพบ Exploit ของช่องโหว่ดังกล่าวแล้ว แต่ยังไม่ได้เปิดเผยรายละเอียดเกี่ยวกับรูปแบบการโจมตี
1.2 ช่องโหว่ระดับ High อีกจำนวน 6 รายการ ดังนี้
– CVE-2026-125346 เป็นช่องโหว่ Use-After-Free ในส่วนประมวลผล XML อาจทำให้เกิดข้อผิดพลาดในการจัดการหน่วยความจำและส่งผลต่อการทำงานของเบราว์เซอร์
– CVE-2026-125345 เป็นช่องโหว่ Uninitialized Resource ใน WebGL เกิดจากการใช้งานทรัพยากรที่ยังไม่ได้กำหนดค่าเริ่มต้นอย่างเหมาะสม
– CVE-2026-125347 เป็นช่องโหว่ Incorrect Authorization ใน FileSystem เกี่ยวข้องกับการตรวจสอบสิทธิ์ในการเข้าถึงทรัพยากรที่ไม่ถูกต้อง
– CVE-2026-125343: ช่องโหว่ Buffer Overflow ใน Compositing เกิดจากการเขียนข้อมูลเกินขนาดพื้นที่หน่วยความจำที่กำหนด
– CVE-2026-125348 เป็นช่องโหว่ Out-of-Bounds Write ใน GPU เกิดจากการเขียนข้อมูลออกนอกขอบเขตหน่วยความจำที่จัดสรรไว้
– CVE-2026-125344 เป็นช่องโหว่ Type Confusion ใน V8 JavaScript Engine เกิดจากการจัดการชนิดข้อมูลที่ไม่ถูกต้อง ซึ่งอาจส่งผลให้เกิดข้อผิดพลาดด้านหน่วยความจำ
1.3 ช่องโหว่ระดับ Medium จำนวน 2 รายการ
– CVE-2026-125349 เป็นช่องโหว่ประเภท Uninitialized Resource ใน GPU
– CVE-2026-125342 เป็นช่องโหว่ประเภท Uninitialized Resource ใน GPU
2. ระบบที่อาจได้รับผลกระทบ
ผู้ใช้งานเว็บเบราว์เซอร์ Google Chrome บนระบบปฏิบัติการ Windows, macOS และ Linux ที่ใช้งานเวอร์ชันก่อนการแก้ไขช่องโหว่ ดังนี้
2.1 Windows: Google Chrome เวอร์ชันก่อน 157.0.8103.50/.51
2.2 macOS: Google Chrome เวอร์ชันก่อน 157.0.8103.50/.51
2.3 Linux: Google Chrome เวอร์ชันก่อน 157.0.8103.50
3. ผลกระทบที่อาจเกิดขึ้น
3.1 ผู้โจมตีอาจใช้ประโยชน์จากช่องโหว่ Use-After-Free ใน XML เพื่อกระตุ้นให้เบราว์เซอร์เกิดข้อผิดพลาดด้านหน่วยความจำ ส่งผลให้โปรแกรมหยุดทำงาน หรืออาจนำไปสู่การประมวลผลโค้ดที่ไม่ได้รับอนุญาต
3.2 ช่องโหว่ด้านหน่วยความจำในองค์ประกอบ WebGL, GPU, Compositing และ V8 อาจส่งผลให้เบราว์เซอร์ทำงานผิดปกติหรือหยุดทำงาน และอาจถูกใช้เป็นส่วนหนึ่งของการโจมตีที่ซับซ้อนมากขึ้น
3.3 ช่องโหว่ Incorrect Authorization ใน FileSystem อาจส่งผลให้เกิดการควบคุมการเข้าถึงทรัพยากรที่ไม่เหมาะสม ซึ่งอาจกระทบต่อการรักษาความลับและความถูกต้องของข้อมูลภายใต้เงื่อนไขที่ผู้โจมตีสามารถใช้ประโยชน์จากช่องโหว่ได้
3.4 ผู้ใช้งานที่ยังไม่ได้อัปเดต Google Chrome มีความเสี่ยงเพิ่มขึ้น เนื่องจาก Google ยืนยันว่ามีการใช้ประโยชน์จากช่องโหว่ CVE-2026-125350 ในการโจมตีจริงแล้ว
4. แนวทางการตรวจสอบและป้องกัน
4.1 ตรวจสอบเวอร์ชัน Google Chrome ที่ติดตั้งบนอุปกรณ์ Windows, macOS และ Linux
4.2 ดำเนินการอัปเดต Google Chrome เป็นเวอร์ชัน 157.0.8103.50 หรือ 157.0.8103.51 ตามระบบปฏิบัติการและเวอร์ชันที่ Google เผยแพร่ หรือใหม่กว่าโดยเร็วที่สุด และเปิดเบราว์เซอร์ใหม่ (Relaunch) เพื่อให้การอัปเดตมีผลสมบูรณ์
4.3 ผู้ดูแลระบบหน่วยงานควรตรวจสอบเวอร์ชัน Google Chrome บนอุปกรณ์ทั้งหมด โดยเฉพาะเครื่องที่ใช้เข้าถึงระบบสำคัญ และดำเนินการติดตั้งอัปเดตผ่านระบบบริหารจัดการอุปกรณ์ส่วนกลาง พร้อมตรวจสอบผลการติดตั้งให้ครบถ้วน
4.4 ตรวจสอบข้อมูลจากระบบ Endpoint Detection and Response (EDR), Antivirus และระบบ SIEM เพื่อค้นหาพฤติกรรมผิดปกติที่เกี่ยวข้องกับกระบวนการ Google Chrome เช่น การหยุดทำงานโดยไม่ทราบสาเหตุ การสร้างกระบวนการที่ผิดปกติ หรือการแจ้งเตือนเกี่ยวกับการใช้ประโยชน์จากช่องโหว่ของเบราว์เซอร์
4.5 หลีกเลี่ยงการเข้าถึงเว็บไซต์หรือลิงก์ที่ไม่น่าเชื่อถือ และระวังการเปิดไฟล์จากแหล่งที่ไม่ทราบที่มา รวมถึงติดตามประกาศด้านความมั่นคงปลอดภัยจาก Google อย่างต่อเนื่อง
แหล่งอ้างอิง
[1] https://dg.th/v0pxmlfitd
[2] https://dg.th/usindahlty