
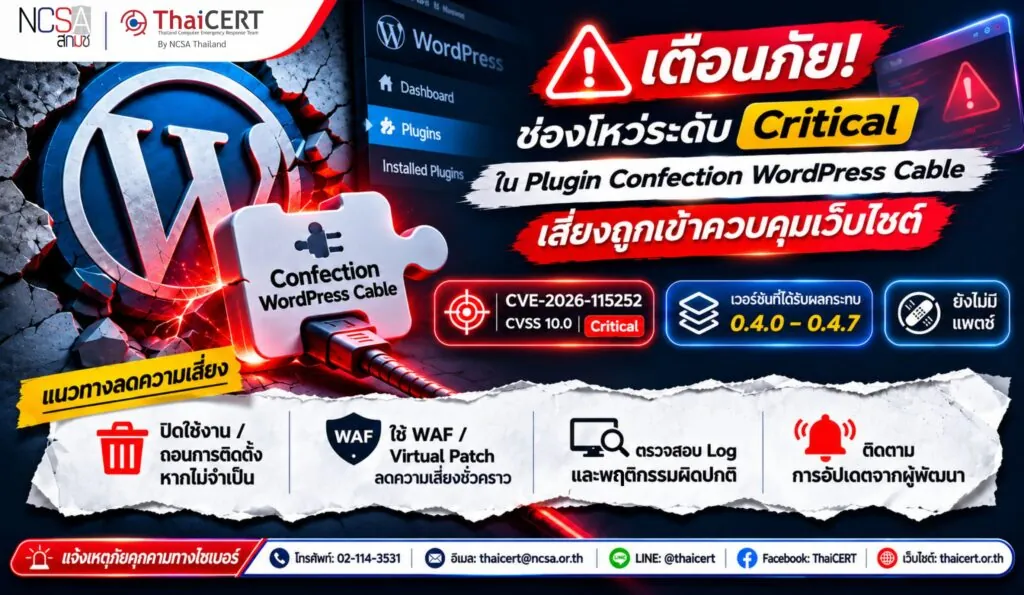
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่ CVE-2026-115252 ใน Plugin Confection WordPress Cable สำหรับ WordPress ซึ่งเป็นช่องโหว่ระดับ Critical ที่อาจเปิดโอกาสให้ผู้โจมตีเรียกใช้คำสั่งบนเซิร์ฟเวอร์โดยไม่ต้องยืนยันตัวตน ทั้งนี้ ยังไม่มีแพตช์แก้ไขอย่างเป็นทางการ ผู้ดูแลเว็บไซต์ควรเร่งตรวจสอบและดำเนินมาตรการลดความเสี่ยงโดยเร็ว
1. รายละเอียดช่องโหว่[1]
CVE-2026-115252 (CVSS v3.1: 10.0) เป็นช่องโหว่ประเภท Code Injection (CWE-94) ใน Plugin Confection WordPress Cable เกิดจากการขาดการตรวจสอบสิทธิ์ผู้ใช้งานและการตรวจสอบข้อมูลก่อนบันทึกการตั้งค่า โดยระบบนำข้อมูลจากการตั้งค่าไปเขียนลงในไฟล์ PHP โดยไม่มีการตรวจสอบอย่างเหมาะสม ส่งผลให้ผู้โจมตีสามารถแทรกสคริปต์ PHP อันตรายและสั่งให้ทำงานบนเซิร์ฟเวอร์ได้โดยไม่ต้องยืนยันตัวตน ซึ่งอาจนำไปสู่การเข้าควบคุมเว็บไซต์หรือเข้าถึงข้อมูลสำคัญภายในระบบ
ผลิตภัณฑ์และเวอร์ชันที่ได้รับผลกระทบ[2]
– Plugin Confection WordPress Cable เวอร์ชัน 0.4.0 ถึง 0.4.7 โดยยังไม่มีเวอร์ชันที่ได้รับการแก้ไขช่องโหว่อย่างเป็นทางการ
3. ผลกระทบที่อาจเกิดขึ้น
3.1 ผู้โจมตีที่ไม่ต้องผ่านการยืนยันตัวตนอาจเรียกใช้ PHP Code บนเซิร์ฟเวอร์ที่ได้รับผลกระทบ
3.2 การใช้ประโยชน์จากช่องโหว่อาจส่งผลกระทบต่อความลับ ความถูกต้อง และความพร้อมใช้งานของข้อมูลและระบบ
3.3 ผู้โจมตีอาจเข้าถึงหรือแก้ไขข้อมูล รวมถึงเปลี่ยนแปลงส่วนประกอบของเว็บไซต์โดยไม่ได้รับอนุญาต
ทั้งนี้ จากข้อมูลในปัจจุบัน ยังไม่มีรายงานยืนยันว่าช่องโหว่ดังกล่าวถูกนำไปใช้โจมตี
4. แนวทางการป้องกันและแก้ไข
4.1 ตรวจสอบเว็บไซต์ WordPress ว่ามีการติดตั้ง Plugin Confection WordPress Cable เวอร์ชัน 0.4.0 ถึง 0.4.7 หรือไม่ โดยตรวจสอบผ่านเมนู Plugins หรือไดเรกทอรี wp-content/plugins/confection/
4.2 เนื่องจากยังไม่มีแพตช์อย่างเป็นทางการ หากไม่มีความจำเป็นต้องใช้งาน ควรพิจารณาปิดใช้งานและนำ Plugin ดังกล่าวออกจากเว็บไซต์ชั่วคราว พร้อมติดตามการเผยแพร่เวอร์ชันแก้ไขจากผู้พัฒนา
4.3 หากยังไม่สามารถถอนการติดตั้งได้ทันที ควรใช้มาตรการลดความเสี่ยงชั่วคราว เช่น Web Application Firewall (WAF) หรือ Virtual Patching โดย Patchstack ระบุว่าได้เผยแพร่ Mitigation Rule หรือ Virtual Patch สำหรับป้องกันการใช้ประโยชน์จากช่องโหว่ระหว่างที่ยังไม่มีแพตช์อย่างเป็นทางการ
4.4 ตรวจสอบบันทึกเหตุการณ์ของ Web Server และ WordPress รวมถึงไฟล์ PHP ที่ถูกสร้างหรือแก้ไขโดยไม่ได้รับอนุญาต และบัญชีผู้ดูแลระบบที่ผิดปกติ เพื่อค้นหาร่องรอยการบุกรุก
4.5 หากพบข้อบ่งชี้ว่าระบบถูกโจมตี ให้ดำเนินการตามกระบวนการ Incident Response โดยเก็บรักษาหลักฐาน ตรวจสอบขอบเขตผลกระทบ ตรวจสอบและนำส่วนประกอบที่เป็นอันตรายออกจากระบบ และเปลี่ยนรหัสผ่านหรือข้อมูลยืนยันตัวตนที่อาจรั่วไหล
แหล่งอ้างอิง
[1] https://dg.th/tw4ukojhr5
[2] https://dg.th/ezgcu2n50w