
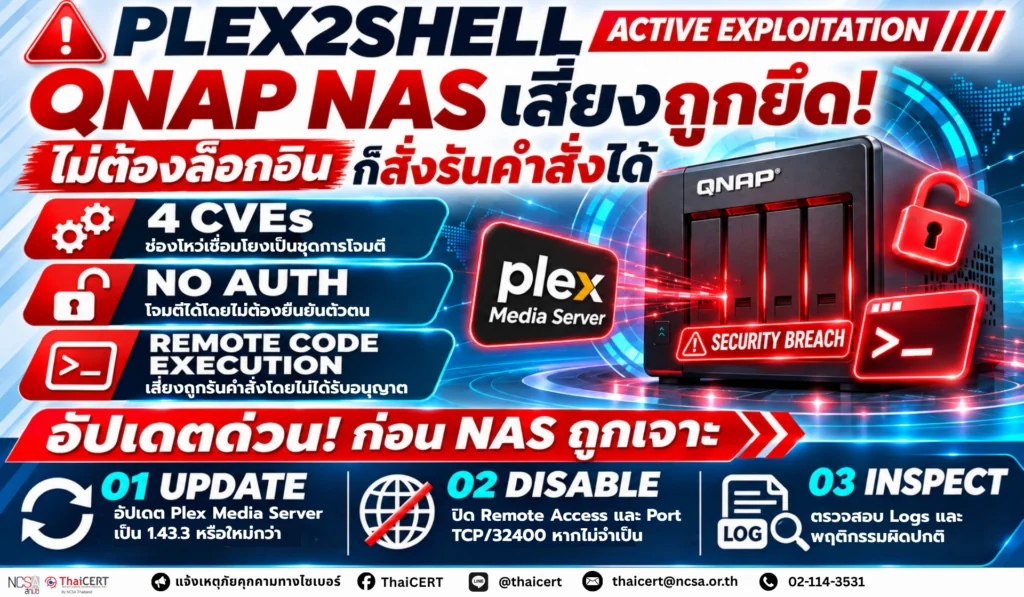
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานการโจมตีโดยใช้ประโยชน์จากชุดช่องโหว่ที่เรียกว่า Plex2Shell ในแอปพลิเคชัน Plex Media Server ซึ่งติดตั้งบนอุปกรณ์จัดเก็บข้อมูลผ่านเครือข่าย (Network Attached Storage: NAS) ของ QNAP โดยช่องโหว่ดังกล่าวเปิดโอกาสให้ผู้โจมตีสามารถสั่งรันคำสั่งที่เป็นอันตรายบนระบบได้โดยไม่จำเป็นต้องผ่านการยืนยันตัวตน (Unauthenticated Remote Code Execution)[1]
1. รายละเอียดภัยคุกคาม
Plex2Shell ประกอบด้วยช่องโหว่จำนวน 4 รายการ ได้แก่ CVE-2026-96652, CVE-2026-96654, CVE-2026-96655 และ CVE-2026-96656 ช่องโหว่แต่ละรายการมีความเสี่ยงจำกัดเมื่อพิจารณาแยกกัน แต่เมื่อถูกนำมาใช้ร่วมกันเป็นลำดับการโจมตี (Exploit Chain) จะทำให้ผู้โจมตีสามารถเรียกใช้คำสั่งด้วยสิทธิ์ของกระบวนการ Plex Media Server ได้ มีรายงานว่าผู้โจมตีเริ่มใช้ประโยชน์จากช่องโหว่ดังกล่าว หลังการเผยแพร่รายละเอียด Proof of Concept: PoC เมื่อวันที่ 16 ตุลาคม 2569 โดยพบว่าระบบที่ถูกโจมตีบางส่วนถูกนำไปใช้ติดตั้งโปรแกรมขุดสกุลเงินดิจิทัล (Cryptocurrency Miner) และซอฟต์แวร์พร็อกซี (Proxy Software)
ทั้งนี้ QNAP ได้ยืนยันว่าช่องโหว่ดังกล่าวอยู่ในแอปพลิเคชัน Plex Media Server ไม่ได้เป็นช่องโหว่โดยตรงของระบบปฏิบัติการ QTS หรือ QuTS hero และจากกรณีที่ได้รับแจ้ง QNAP ยังไม่พบการสูญหายของข้อมูล
2. ระบบที่ได้รับผลกระทบ [2]
ระบบที่ได้รับผลกระทบ ได้แก่ Plex Media Server เวอร์ชัน 1.43.2 และเวอร์ชันก่อนหน้า โดยเฉพาะอุปกรณ์ QNAP NAS ที่ติดตั้งแอปพลิเคชันดังกล่าวและเปิดให้เข้าถึงบริการจากเครือข่ายอินเทอร์เน็ต ดังนี้
2.1 อุปกรณ์ QNAP NAS ที่ติดตั้ง Plex Media Server เวอร์ชันที่มีช่องโหว่
2.2 ระบบที่เปิดใช้งาน Plex Remote Access เพื่อให้เข้าถึงจากภายนอกเครือข่าย
2.3 อุปกรณ์ที่ตั้งค่า Port Forwarding ผ่านพอร์ต TCP/32400 หรือเปิดพอร์ตอัตโนมัติผ่าน UPnP
2.4 ระบบที่ยังไม่ได้ติดตั้งแพตช์แก้ไขช่องโหว่และเปิดให้เข้าถึงจากอินเทอร์เน็ต
3. ผลกระทบที่อาจเกิดขึ้น
3.1 อาจใช้ประโยชน์จากช่องโหว่ Plex2Shell เพื่อเรียกใช้คำสั่งที่เป็นอันตรายบนระบบโดยไม่ต้องยืนยันตัวตน และดำเนินกิจกรรมที่ไม่ได้รับอนุญาตภายใต้สิทธิ์ของบริการ Plex Media Server
3.2 หากผู้โจมตีสามารถเข้าควบคุมบริการ Plex Media Server ได้สำเร็จ อาจนำไปสู่การเข้าถึง แก้ไข หรือขโมยข้อมูลที่บริการดังกล่าวมีสิทธิ์เข้าถึง รวมถึงอาจติดตั้งมัลแวร์หรือโปรแกรมอันตรายเพิ่มเติมบนระบบ
3.3 ระบบ NAS ที่ถูกบุกรุกอาจถูกนำไปใช้เป็นช่องทางในการโจมตีระบบอื่นภายในเครือข่าย หรือใช้เป็นฐานสำหรับดำเนินกิจกรรมที่เป็นอันตรายเพิ่มเติม ทั้งนี้ ขอบเขตความเสียหายขึ้นอยู่กับสิทธิ์ของบริการ Plex และการกำหนดค่าความปลอดภัยของระบบ
4. แนวทางการตรวจสอบและป้องกัน [3]
4.1 ตรวจสอบอุปกรณ์ QNAP NAS ที่ติดตั้งแอปพลิเคชัน Plex Media Server โดยเฉพาะอุปกรณ์ที่เปิดให้เข้าถึงจากอินเทอร์เน็ต และตรวจสอบเวอร์ชันที่ใช้งานว่ามีความเสี่ยงต่อช่องโหว่ Plex2Shell หรือไม่
4.2 ดำเนินการอัปเดต Plex Media Server เป็นเวอร์ชัน 1.43.3 หรือใหม่กว่าโดยเร็วที่สุด เพื่อแก้ไขช่องโหว่ที่เกี่ยวข้องกับการโจมตี Plex2Shell
4.3 สำหรับอุปกรณ์ NAS ที่เปิดให้เข้าถึงจากอินเทอร์เน็ต ควรตรวจสอบความเป็นไปได้ที่ระบบอาจถูกบุกรุก และดำเนินการติดตั้ง Plex Media Server ใหม่ตามคำแนะนำของ QNAP พร้อมเปลี่ยนรหัสผ่านบัญชี Plex และบัญชีผู้ใช้งาน NAS โดยทันที
4.4 หากไม่มีความจำเป็นต้องเข้าถึง Plex Media Server จากภายนอก ให้ปิดใช้งานฟังก์ชัน Plex Remote Access และยกเลิกการตั้งค่า Port Forwarding สำหรับพอร์ต TCP/32400 เพื่อลดความเสี่ยงจากการโจมตีผ่านอินเทอร์เน็ต
4.5 หากจำเป็นต้องเข้าถึง Plex Media Server จากภายนอก ควรใช้การเชื่อมต่อผ่าน Virtual Private Network (VPN) แทนการเปิดให้บริการเข้าถึงโดยตรงผ่านอินเทอร์เน็ต
4.6 ตรวจสอบและอัปเดตระบบปฏิบัติการ QTS หรือ QuTS hero รวมถึงแอปพลิเคชันทั้งหมดที่ติดตั้งบนอุปกรณ์ QNAP NAS ให้เป็นเวอร์ชันล่าสุดที่ได้รับการแก้ไขช่องโหว่ด้านความมั่นคงปลอดภัย
4.7 ตรวจสอบบันทึกเหตุการณ์ (Logs) ของ Plex Media Server และอุปกรณ์ NAS เพื่อค้นหาพฤติกรรมผิดปกติ เช่น การเรียกใช้คำสั่งที่ไม่รู้จัก กระบวนการต้องสงสัย การเชื่อมต่อไปยังปลายทางที่ผิดปกติ หรือการเปลี่ยนแปลงการตั้งค่าระบบโดยไม่ได้รับอนุญาต
5. แนวทางลดความเสี่ยงชั่วคราว
5.1 หากยังไม่สามารถอัปเดต Plex Media Server ได้ทันที ควรปิดการเข้าถึงบริการจากอินเทอร์เน็ตชั่วคราว โดยปิด Remote Access และยกเลิกการเปิดพอร์ต TCP/32400 บนอุปกรณ์ Router หรือ Firewall
5.2 จำกัดการเข้าถึง Plex Media Server ให้เฉพาะอุปกรณ์หรือเครือข่ายที่ได้รับอนุญาต และใช้ VPN สำหรับการเชื่อมต่อจากภายนอกหากมีความจำเป็น
5.3 หากตรวจพบพฤติกรรมต้องสงสัยหรือมีเหตุให้เชื่อว่าระบบถูกบุกรุก ควรแยกอุปกรณ์ออกจากเครือข่ายที่ไม่จำเป็น เก็บรักษาหลักฐานดิจิทัลที่เกี่ยวข้อง และดำเนินการตรวจสอบก่อนนำระบบกลับมาให้บริการ
5.4 ควรสำรองข้อมูลสำคัญของอุปกรณ์ NAS ไปยังพื้นที่จัดเก็บที่แยกจากระบบหลัก และตรวจสอบความสมบูรณ์ของข้อมูลสำรอง เพื่อรองรับกรณีที่ระบบถูกโจมตีหรือข้อมูลได้รับความเสียหาย
แหล่งอ้างอิง
[1] https://dg.th/c7mbuloa9q
[2] https://dg.th/ftp9jxb2i5
[3] https://dg.th/46jy38bi7h