
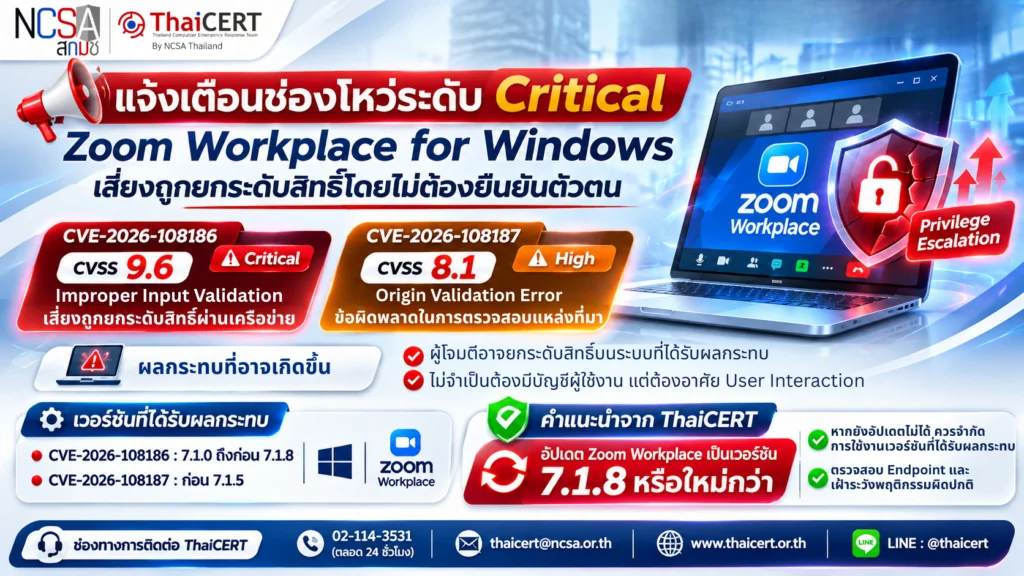
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานบริษัท Zoom ได้เผยแพร่การอัปเดตด้านความมั่นคงปลอดภัยเพื่อแก้ไขช่องโหว่จำนวน 2 รายการในผลิตภัณฑ์ Zoom Workplace for Windows โดยมีช่องโหว่ระดับ Critical จำนวน 1 รายการ และระดับ High จำนวน 1 รายการ ซึ่งอาจเปิดโอกาสให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนสามารถใช้ประโยชน์จากช่องโหว่ผ่านเครือข่ายเพื่อยกระดับสิทธิ์ (Privilege Escalation) บนระบบที่ได้รับผลกระทบได้ [1] [2]
1. รายละเอียดช่องโหว่
1.1 CVE-2026-108186 (Critical) คะแนน CVSS v3.1: 9.6 [2] เป็นช่องโหว่ประเภท Improper Input Validation ใน Zoom Workplace for Windows เกิดจากการตรวจสอบความถูกต้องของข้อมูลนำเข้าไม่เพียงพอ ซึ่งอาจเปิดโอกาสให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนสามารถใช้ประโยชน์จากช่องโหว่ผ่านการเข้าถึงทางเครือข่าย เพื่อยกระดับสิทธิ์การทำงานบนระบบที่ได้รับผลกระทบ [3]
1.2 CVE-2026-108187 (High) คะแนน CVSS v3.1: 8.1 [4] เป็นช่องโหว่ประเภท Origin Validation Error ใน Zoom Workplace for Windows เกิดจากข้อผิดพลาดในการตรวจสอบแหล่งที่มาของข้อมูลหรือคำขอ ซึ่งอาจเปิดโอกาสให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนสามารถใช้ประโยชน์จากช่องโหว่ผ่านเครือข่าย เพื่อยกระดับสิทธิ์บนระบบที่ได้รับผลกระทบ [5]
2. ผลิตภัณฑ์และเวอร์ชันที่ได้รับผลกระทบ
2.1 CVE-2026-108186 ส่งผลกระทบต่อ Zoom Workplace for Windows ตั้งแต่เวอร์ชัน 7.1.0 และก่อนเวอร์ชัน 7.1.8
2.2 CVE-2026-108187 ส่งผลกระทบต่อ Zoom Workplace for Windows เวอร์ชันก่อน 7.1.5
3. ผลกระทบ
หากผู้โจมตีสามารถใช้ประโยชน์จากช่องโหว่ดังกล่าวได้สำเร็จ อาจสามารถยกระดับสิทธิ์การทำงานบนระบบที่ได้รับผลกระทบโดยไม่จำเป็นต้องมีบัญชีผู้ใช้งานหรือสิทธิ์การเข้าถึงระบบมาก่อน ซึ่งอาจนำไปสู่การเข้าถึงข้อมูลหรือดำเนินการที่เกินกว่าสิทธิ์ที่ได้รับอนุญาต ทั้งนี้ การใช้ประโยชน์จากช่องโหว่มีเงื่อนไขที่ต้องอาศัยการโต้ตอบจากผู้ใช้งาน (User Interaction)
4. แนวทางการแก้ไขและมาตรการลดความเสี่ยง
4.1 ผู้ดูแลระบบและผู้ใช้งานควรตรวจสอบเวอร์ชัน Zoom Workplace for Windows ที่ติดตั้งอยู่ และดำเนินการอัปเดตเป็นเวอร์ชัน 7.1.8 หรือใหม่ เพื่อแก้ไขช่องโหว่ทั้งสองรายการ
4.2 หน่วยงานควรตรวจสอบอุปกรณ์ปลายทาง (Endpoint) ที่มีการติดตั้ง Zoom Workplace for Windows และดำเนินการอัปเดตซอฟต์แวร์ให้ครอบคลุมอุปกรณ์ที่ได้รับผลกระทบ พร้อมทั้งกำหนดมาตรการจัดการช่องโหว่และการอัปเดตซอฟต์แวร์อย่างสม่ำเสมอ
4.3 กรณีที่ยังไม่สามารถดำเนินการอัปเดตได้ควรพิจารณาใช้มาตรการลดความเสี่ยงชั่วคราว (Temporary Mitigation) โดยจำกัดหรือระงับการใช้งาน Zoom Workplace for Windows เวอร์ชันที่ได้รับผลกระทบ โดยเฉพาะบนอุปกรณ์ที่ใช้งานข้อมูลสำคัญของหน่วยงาน และพิจารณาใช้ช่องทางการประชุมผ่านเว็บเบราว์เซอร์แทนตามความเหมาะสม รวมถึงหลีกเลี่ยงการเข้าร่วมประชุมผ่านลิงก์หรือคำเชิญจากแหล่งที่ไม่น่าเชื่อถือ ทั้งนี้ มาตรการดังกล่าวเป็นเพียงการลดความเสี่ยงชั่วคราว ไม่สามารถทดแทนการติดตั้งอัปเดตเพื่อแก้ไขช่องโหว่ได้
4.4 ผู้ดูแลระบบควรติดตามและตรวจสอบพฤติกรรมผิดปกติของอุปกรณ์ที่ได้รับผลกระทบ โดยเฉพาะการเปลี่ยนแปลงสิทธิ์การเข้าถึงระบบโดยไม่ได้รับอนุญาต การทำงานของ Process ที่ผิดปกติ และการแจ้งเตือนจากระบบ Endpoint Detection and Response (EDR) เพื่อให้สามารถตรวจพบและตอบสนองต่อเหตุการณ์ที่อาจเกิดขึ้นได้อย่างทันท่วงที
แหล่งอ้างอิง
[1] https://dg.th/gjprklcydq
[2] https://dg.th/9stnew0qco
[3] https://dg.th/2h5t78ijm6
[4] https://dg.th/gt8zu5obdl
[5] https://dg.th/q8uocsgaem