
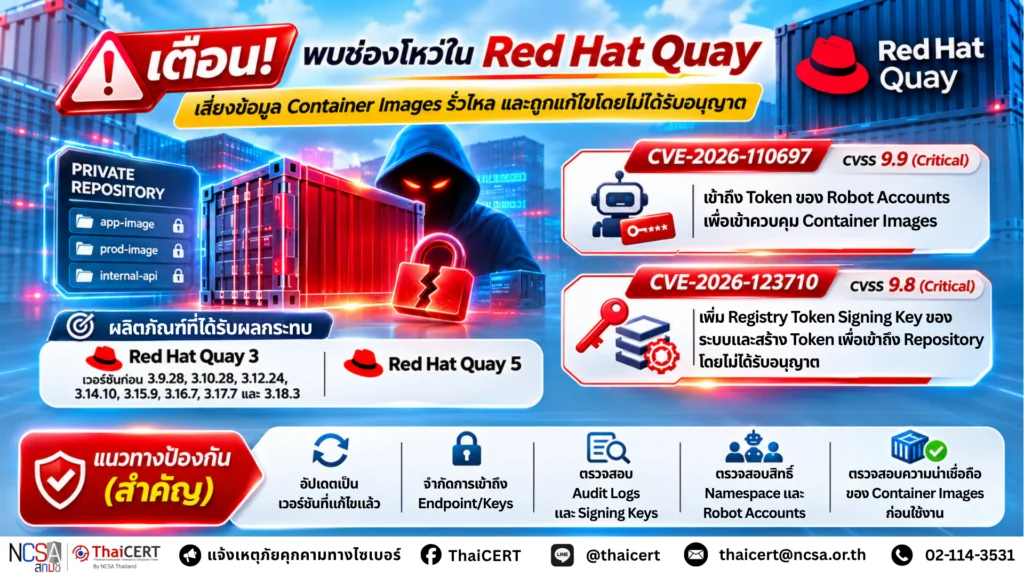
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานการเปิดเผยช่องโหว่ด้านความมั่นคงปลอดภัยระดับ Critical จำนวน 2 รายการ ในผลิตภัณฑ์ Red Hat Quay ซึ่งเป็นระบบจัดเก็บ บริหารจัดการ และเผยแพร่ Container Images สำหรับการพัฒนาและติดตั้งใช้งานแอปพลิเคชัน โดยช่องโหว่ดังกล่าวอาจเปิดโอกาสให้ผู้โจมตีเข้าถึงข้อมูลภายใน Private Repositories ขโมยข้อมูลสำคัญ รวมถึงแก้ไขหรือแทนที่ Container Images ด้วยไฟล์ที่เป็นอันตราย ซึ่งอาจส่งผลกระทบต่อระบบที่นำ Images ดังกล่าวไปใช้งาน และเพิ่มความเสี่ยงต่อการโจมตีผ่านห่วงโซ่อุปทานซอฟต์แวร์ (Software Supply Chain Attack) [1]
1. รายละเอียดช่องโหว่
1.1 CVE-2026-110697 (CVSS v3.1 : 9.9) เป็นช่องโหว่ในกระบวนการค้นหาและแสดงรายการ Robot Accounts ซึ่งอาจทำให้ผู้ใช้งานที่มีสิทธิ์สร้าง Namespace สามารถเข้าถึงโทเคนของ Robot Accounts ที่เป็นของผู้ใช้งานหรือองค์กรอื่นได้ ส่งผลให้ผู้โจมตีสามารถนำข้อมูลยืนยันตัวตนดังกล่าวไปใช้เข้าถึง ดาวน์โหลด อัปโหลด หรือแก้ไข Container Images ของผู้ใช้งานรายอื่นโดยไม่ได้รับอนุญาต และอาจกระทบต่อระบบ CI/CD Pipeline ที่เชื่อมต่อกับ Container Registry [2]
1.2 CVE-2026-123710 (CVSS v3.1 : 9.8) เป็นช่องโหว่ในกระบวนการจัดการกุญแจสำหรับลงนามโทเคน (Registry Token Signing) ซึ่งอาจทำให้ผู้โจมตีสามารถเพิ่มกุญแจที่ตนเองควบคุมเข้าไปในรายการกุญแจที่ระบบเชื่อถือ และสร้างโทเคนเพื่อเข้าถึง Repository ต่าง ๆ โดยไม่ได้รับอนุญาต ส่งผลให้สามารถอ่าน แก้ไข หรือแทนที่ Private Container Images ได้ ทั้งนี้ หากระบบเปิดใช้งาน Anonymous Access ผู้โจมตีอาจใช้ประโยชน์จากช่องโหว่ได้โดยไม่จำเป็นต้องมีบัญชีผู้ใช้งาน และกุญแจที่ถูกเพิ่มโดยมิชอบอาจยังคงใช้งานได้แม้มีการเริ่มต้นระบบใหม่ [3]
2. ผลิตภัณฑ์หรือระบบที่ได้รับผลกระทบ
2.1 Red Hat Quay 3 เวอร์ชันก่อน 3.9.28, 3.10.28, 3.12.24, 3.14.10, 3.15.9, 3.16.7, 3.17.7 และ 3.18.3
2.2 Red Hat Quay 5
3. แนวทางการป้องกันและลดความเสี่ยง
3.1 ผู้ดูแลระบบควรเร่งตรวจสอบเวอร์ชันของ Red Hat Quay และดำเนินการอัปเดตเป็นเวอร์ชันที่ได้รับการแก้ไขตามประกาศของ Red Hat โดยเร็วที่สุด
3.2 จำกัดการเข้าถึง Endpoint /keys ซึ่งใช้สำหรับจัดการกุญแจของระบบ โดยอนุญาตเฉพาะส่วนประกอบภายในและระบบที่ได้รับความเชื่อถือเท่านั้น
3.3 ตรวจสอบ Audit Logs เพื่อค้นหากิจกรรมผิดปกติที่เกี่ยวข้องกับการเพิ่ม เปลี่ยนแปลง หรือลบ Signing Keys รวมถึงตรวจสอบกุญแจที่ไม่รู้จักและไม่มีวันหมดอายุ
3.4 ตรวจสอบสิทธิ์การสร้าง Namespace และการใช้งาน Robot Accounts พร้อมพิจารณาเปลี่ยนโทเคนที่อาจได้รับผลกระทบ และเฝ้าระวังการเข้าถึงหรือแก้ไข Container Images ที่ผิดปกติ
3.5 ตรวจสอบความถูกต้องและความน่าเชื่อถือของ Container Images ก่อนนำไปใช้งาน โดยเฉพาะ Images ที่ถูกเรียกใช้ผ่านระบบ CI/CD Pipeline หรือระบบ Production เพื่อป้องกันความเสี่ยงจากการฝังโค้ดที่เป็นอันตราย
ทั้งนี้ การปิดใช้งาน Anonymous Access หรือการเปลี่ยนรหัสผ่านเพียงอย่างเดียวไม่สามารถป้องกันช่องโหว่ได้อย่างสมบูรณ์ ผู้ดูแลระบบจึงควรให้ความสำคัญกับการติดตั้งอัปเดตความปลอดภัย และตรวจสอบความผิดปกติของระบบอย่างเร่งด่วน
แหล่งอ้างอิง
[1] https://dg.th/i26lrvh0g3
[2] https://dg.th/lyowj1qeu4
[3] https://dg.th/lqw3xc0oa5