
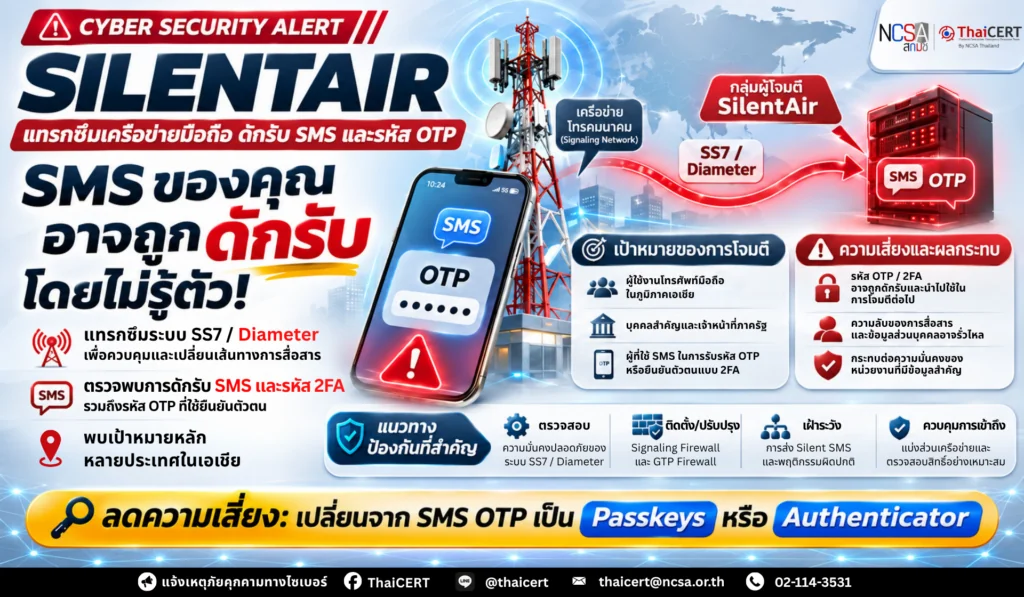
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานการค้นพบกลุ่มผู้โจมตีที่ใช้ชื่อว่า SilentAir ซึ่งมีพฤติกรรมมุ่งโจมตีและแทรกซึมระบบโครงข่ายของผู้ให้บริการโทรคมนาคมในภูมิภาคเอเชีย เพื่อดักรับข้อความ SMS และข้อมูลการสื่อสารของผู้ใช้งาน โดยบริษัท Enea ซึ่งเป็นผู้ให้บริการเทคโนโลยีด้านโทรคมนาคมและความมั่นคงปลอดภัยไซเบอร์ ตรวจพบแหล่งที่มาของการโจมตีจากเครือข่ายผู้ให้บริการโทรคมนาคมในอย่างน้อย 6 ประเทศในเอเชีย โดยผู้โจมตีใช้ประโยชน์จากระบบส่งสัญญาณโทรคมนาคม (Signaling Network) ผ่านโปรโตคอล SS7 และ Diameter เพื่อเปลี่ยนเส้นทางการรับข้อความและการโทรของเป้าหมายไปยังอุปกรณ์ที่ถูกควบคุมโดยผู้โจมตี ทั้งนี้ มีหลักฐานยืนยันว่าผู้โจมตีสามารถดักรับรหัสยืนยันตัวตนแบบสองปัจจัย (Two-Factor Authentication: 2FA) ผ่าน SMS ได้จริง โดยเป้าหมายส่วนใหญ่อยู่ในไต้หวัน รวมถึงบุคคลสำคัญและเจ้าหน้าที่ภาครัฐในบางประเทศ ซึ่งอาจนำไปสู่การเข้าถึงบัญชีผู้ใช้งานโดยไม่ได้รับอนุญาตและการรั่วไหลของข้อมูลสำคัญ [1]
1. รายละเอียดภัยคุกคาม [2]
1.1 SilentAir เป็นกลุ่มผู้โจมตีที่มีพฤติกรรมด้านการจารกรรมทางไซเบอร์ (Cyber Espionage) โดยมุ่งเป้าหมายไปยังระบบโครงข่ายโทรคมนาคมและผู้ใช้งานโทรศัพท์มือถือในภูมิภาคเอเชีย บริษัท Enea ประเมินด้วยความเชื่อมั่นระดับสูงว่ากลุ่มดังกล่าวมีขีดความสามารถในระดับที่ได้รับการสนับสนุนจากรัฐ (State-Level Actor) แต่การเชื่อมโยงกับประเทศจีนยังมีความเชื่อมั่นระดับต่ำ และยังไม่สามารถยืนยันผู้รับผิดชอบได้อย่างชัดเจน
1.2 ผู้โจมตีใช้ประโยชน์จากอุปกรณ์ภายในเครือข่ายผู้ให้บริการโทรคมนาคมที่ถูกบุกรุก เพื่อส่งข้อความควบคุมผ่านโปรโตคอล Signaling System No. 7 (SS7) และ Diameter ซึ่งใช้ในการจัดการการเชื่อมต่อ การส่งข้อความ และการให้บริการข้ามเครือข่าย (Roaming) โดยส่งคำสั่ง UpdateLocation หรือคำสั่งที่เทียบเท่า เพื่อหลอกให้ระบบเครือข่ายต้นทางเข้าใจว่าโทรศัพท์ของเป้าหมายเชื่อมต่ออยู่กับอุปกรณ์ที่ผู้โจมตีควบคุม ส่งผลให้ข้อความ SMS และการโทรอาจถูกเปลี่ยนเส้นทางไปยังระบบของผู้โจมตี
1.3 จากการตรวจสอบพบว่าผู้โจมตีสามารถดักรับข้อความ SMS ที่มีรหัสยืนยันตัวตนแบบ 2FA ได้ภายหลังการเปลี่ยนเส้นทางสำเร็จ ซึ่งอาจถูกนำไปใช้เพื่อพยายามเข้าถึงบัญชีออนไลน์หรือบริการสำคัญของเป้าหมาย อย่างไรก็ตาม ยังไม่มีหลักฐานยืนยันว่าผู้โจมตีสามารถเข้ายึดบัญชีผู้ใช้งานได้สำเร็จ และยังไม่มีหลักฐานในรายงานที่ยืนยันการดักฟังเสียงสนทนาจริง
1.4 นอกจากนี้ ยังพบการส่งข้อความประเภท Silent SMS จำนวนมาก โดยเฉพาะไปยังผู้ใช้งานในไต้หวัน ซึ่งเป็นข้อความที่โดยปกติจะไม่แสดงการแจ้งเตือนบนโทรศัพท์มือถือ ผู้โจมตีอาจใช้ข้อความดังกล่าวเพื่อตรวจสอบสถานะของอุปกรณ์เป้าหมายและทดสอบว่าการเปลี่ยนเส้นทางข้อความยังคงทำงานอยู่หรือไม่ โดยพบรูปแบบการโจมตีเป็นช่วง ๆ และบางช่วงมีเป้าหมายหลายพันหมายเลขภายในหนึ่งเดือน
1.5 บริษัท Enea ระบุว่าได้แจ้งข้อมูลให้ผู้ให้บริการโทรคมนาคมที่เกี่ยวข้องรับทราบแล้ว และสามารถยับยั้งกิจกรรมการโจมตีที่ตรวจพบได้ในขณะนี้ อย่างไรก็ตาม ยังมีความเสี่ยงที่กลุ่มผู้โจมตีอาจกลับมาดำเนินการอีกครั้ง และยังไม่มีการเปิดเผยรายชื่อประเทศ ผู้ให้บริการโทรคมนาคม หรือบุคคลที่ได้รับผลกระทบอย่างเป็นทางการ
2. ระบบและกลุ่มเป้าหมายที่ได้รับผลกระทบ
2.1 ระบบโครงข่ายโทรคมนาคมของผู้ให้บริการโทรศัพท์มือถือ (Mobile Network Operators) โดยเฉพาะระบบ Signaling Network ที่ใช้งานโปรโตคอล SS7 และ Diameter รวมถึงระบบเชื่อมต่อระหว่างผู้ให้บริการผ่านเครือข่าย IP Exchange (IPX)
2.2 อุปกรณ์และระบบภายในเครือข่ายโทรคมนาคมที่ถูกผู้โจมตีเข้าควบคุม ซึ่งสามารถนำมาใช้ส่งและรับข้อความ Signaling เพื่อเปลี่ยนเส้นทางการสื่อสารของผู้ใช้งาน
2.3 ผู้ใช้งานโทรศัพท์มือถือในภูมิภาคเอเชีย โดยพบเป้าหมายหลักในไต้หวัน และพบกิจกรรมที่เกี่ยวข้องกับเครือข่ายในเอเชียตะวันออกและเอเชียตะวันออกเฉียงใต้ รวมถึงบางพื้นที่ในแอฟริกาตะวันออก เอเชียกลาง ตะวันออกกลาง และยุโรป
2.4 บุคคลสำคัญ เจ้าหน้าที่ภาครัฐ และผู้ใช้งานที่อาศัย SMS ในการรับรหัส OTP หรือยืนยันตัวตนแบบ 2FA ซึ่งอาจมีความเสี่ยงต่อการถูกดักรับข้อความโดยไม่ทราบว่ามีการโจมตีเกิดขึ้น
3. ผลกระทบ
หากผู้โจมตีสามารถเข้าควบคุมอุปกรณ์ภายในเครือข่ายโทรคมนาคมและเปลี่ยนเส้นทางการสื่อสารได้สำเร็จ อาจทำให้สามารถดักรับข้อความ SMS รวมถึงรหัส OTP และรหัสยืนยันตัวตนแบบ 2FA ซึ่งอาจถูกนำไปใช้ประกอบการโจมตีเพื่อเข้าถึงบัญชีผู้ใช้งานโดยไม่ได้รับอนุญาต นอกจากนี้ ยังอาจส่งผลกระทบต่อความลับของการสื่อสาร ข้อมูลส่วนบุคคล และข้อมูลสำคัญของหน่วยงาน โดยเฉพาะกลุ่มบุคคลที่มีความสำคัญด้านความมั่นคงหรือมีสิทธิ์เข้าถึงระบบสารสนเทศสำคัญ ทั้งนี้ แม้เทคนิคดังกล่าวสามารถใช้เปลี่ยนเส้นทางการโทรได้ แต่หลักฐานที่เผยแพร่ในปัจจุบันยืนยันเฉพาะการดักรับข้อความ SMS และรหัส 2FA เท่านั้น
4. แนวทางการตรวจสอบและมาตรการป้องกัน [3]
4.1 ผู้ให้บริการโทรคมนาคมควรตรวจสอบความมั่นคงปลอดภัยของระบบ Signaling Network โดยเฉพาะการรับส่งข้อมูลผ่านโปรโตคอล SS7 และ Diameter รวมถึงตรวจสอบคำสั่ง UpdateLocation หรือคำสั่งที่เทียบเท่าซึ่งมีพฤติกรรมผิดปกติ เพื่อค้นหาความพยายามเปลี่ยนเส้นทางข้อความ SMS และการโทรไปยังอุปกรณ์หรือเครือข่ายที่ไม่ได้รับอนุญาต
4.2 ติดตั้งและปรับปรุงการตั้งค่าระบบ Signaling Firewall สำหรับโปรโตคอล SS7 และ Diameter รวมถึง GTP-C และ GTP-U Firewall พร้อมเชื่อมโยงข้อมูลการตรวจจับระหว่างระบบ เพื่อเพิ่มประสิทธิภาพในการตรวจสอบและป้องกันการโจมตีผ่านเครือข่ายเชื่อมต่อระหว่างผู้ให้บริการโทรคมนาคม (IPX)
4.3 ผู้ดูแลระบบควรตรวจสอบอุปกรณ์และระบบภายในโครงข่ายโทรคมนาคมที่อาจถูกบุกรุก โดยเฝ้าระวังการเชื่อมต่อที่ผิดปกติ การส่งข้อความ Signaling จากอุปกรณ์ที่ไม่ควรมีสิทธิ์ดำเนินการ และพฤติกรรมการส่ง Silent SMS จำนวนมาก รวมถึงตรวจสอบการเข้าถึงระบบโดยไม่ได้รับอนุญาต และดำเนินการแยกอุปกรณ์ต้องสงสัยออกจากเครือข่ายตามความเหมาะสม
4.4 เพิ่มมาตรการควบคุมการเข้าถึงระบบสำคัญภายในเครือข่ายโทรคมนาคม โดยใช้หลัก Least Privilege การแบ่งส่วนเครือข่าย (Network Segmentation) และการตรวจสอบสิทธิ์การเข้าถึงระบบอย่างสม่ำเสมอ พร้อมกำหนดให้ระบบเชื่อมต่อกับผู้ให้บริการภายนอกผ่าน IPX เป็นเครือข่ายที่ไม่ควรเชื่อถือโดยอัตโนมัติ (Untrusted Network)
4.5 หน่วยงานและผู้ใช้งานควรพิจารณาลดการพึ่งพาการยืนยันตัวตนผ่าน SMS OTP โดยเปลี่ยนไปใช้วิธีที่มีความปลอดภัยสูงกว่า เช่น Passkeys, FIDO2 Security Keys หรือแอปพลิเคชัน Authenticator ตามความเหมาะสม พร้อมตรวจสอบประวัติการเข้าสู่ระบบและกิจกรรมผิดปกติของบัญชีสำคัญอย่างต่อเนื่อง ทั้งนี้ การเปลี่ยนวิธียืนยันตัวตนเป็นมาตรการลดความเสี่ยงเพิ่มเติม ไม่ใช่มาตรการแก้ไขการบุกรุกโครงข่ายโทรคมนาคมโดยตรง
แหล่งอ้างอิง