
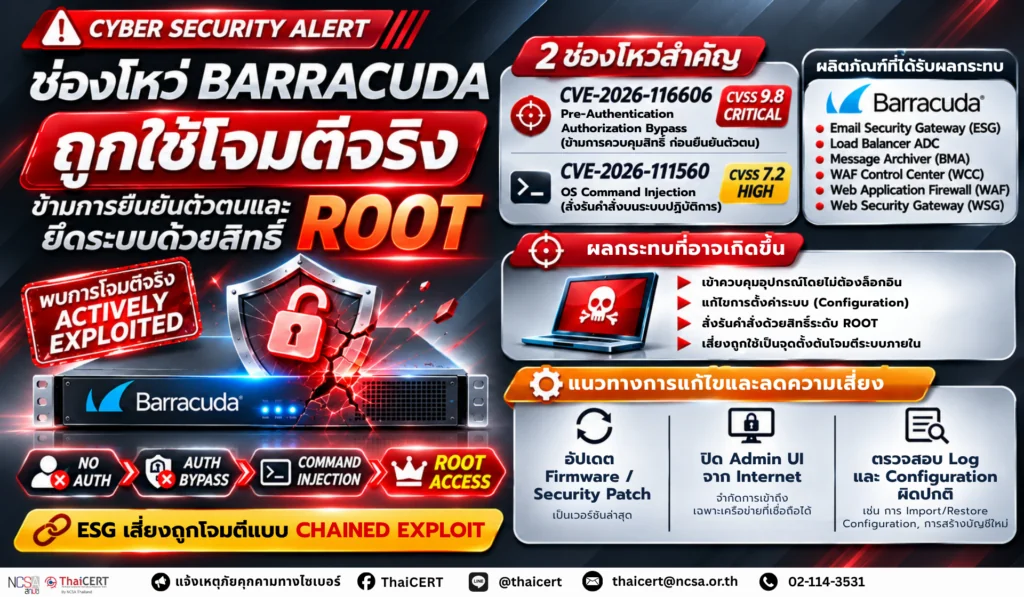
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานบริษัท Barracuda Networks ได้เผยแพร่การอัปเดตด้านความมั่นคงปลอดภัยเพื่อแก้ไขช่องโหว่จำนวน 2 รายการ ได้แก่ CVE-2026-116606 และ CVE-2026-111560 ซึ่งส่งผลกระทบต่อผลิตภัณฑ์ด้าน Email Security, Web Application Firewall และอุปกรณ์รักษาความมั่นคงปลอดภัยเครือข่ายหลายรายการ โดยช่องโหว่ดังกล่าวอาจเปิดโอกาสให้ผู้โจมตีข้ามการควบคุมสิทธิ์ (Authorization Bypass) และสั่งรันคำสั่งบนระบบปฏิบัติการ (OS Command Injection) ได้ ทั้งนี้ หากนำช่องโหว่ทั้งสองมาใช้โจมตีต่อเนื่องกัน ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนและสามารถเข้าถึง Administrative Interface ของ Barracuda Email Security Gateway (ESG) อาจสามารถเข้าควบคุมอุปกรณ์ด้วยสิทธิ์ระดับ root ได้ [1] [2]
1. รายละเอียดช่องโหว่
1.1 CVE-2026-116606 ( CVSS v3.1: 9.8 ) [3] เป็นช่องโหว่ประเภท Pre-Authentication Authorization Bypass ที่ส่งผลกระทบต่อ Barracuda Email Security Gateway (ESG) ช่องโหว่ดังกล่าวไม่จำเป็นต้องผ่านการยืนยันตัวตน แต่ผู้โจมตีจำเป็นต้องสามารถเข้าถึง Administrative User Interface (Admin UI) ของอุปกรณ์ได้ หากโจมตีสำเร็จ ผู้โจมตีสามารถข้ามกลไกการควบคุมสิทธิ์และดำเนินการกับฟังก์ชันที่ไม่ควรสามารถเข้าถึงได้จากสถานะที่ยังไม่ได้ยืนยันตัวตน CISA ระบุเพิ่มเติมว่าช่องโหว่นี้เกี่ยวข้องกับการข้ามขั้นตอนการยืนยันตัวตนผ่านช่องทางหรือเส้นทางอื่น (Authentication Bypass Using an Alternate Path or Channel) ซึ่งอาจทำให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนเรียกใช้ฟังก์ชัน Configuration Import และนำไฟล์ Backup ที่ถูกสร้างขึ้นเป็นพิเศษเข้าสู่ระบบ ส่งผลให้สามารถแก้ไข Global Configuration ของอุปกรณ์โดยไม่ได้รับอนุญาต และสามารถนำไปใช้ร่วมกับ CVE-2026-111560 เพื่อยกระดับการโจมตีต่อไปได้
1.2 CVE-2026-111560 ( CVSS v3.1: 7.2 ) [4] เป็นช่องโหว่ประเภท Command Injection ซึ่งส่งผลกระทบต่อหลายผลิตภัณฑ์ของ Barracuda ได้แก่ Email Security Gateway (ESG), Load Balancer Application Delivery Controller (ADC), Message Archiver (BMA), WAF Control Center (WCC), Web Application Firewall (WAF) และ Web Security Gateway (WSG) โดยผู้โจมตีที่มี Administrative Access สามารถใช้ประโยชน์จากช่องโหว่เพื่อสั่งรันคำสั่งบนระบบปฏิบัติการด้วยสิทธิ์ระดับ root ได้
กรณี Barracuda Email Security Gateway หากผู้โจมตีสามารถใช้ CVE-2026-116606 เพื่อข้ามการควบคุมสิทธิ์ และนำมาโจมตีต่อเนื่องกับ CVE-2026-111560 อาจทำให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนสามารถสั่งรันคำสั่งด้วยสิทธิ์ root และเข้าควบคุมอุปกรณ์ได้อย่างสมบูรณ์
2. ผลิตภัณฑ์ที่ได้รับผลกระทบ
2.1 Barracuda Email Security Gateway (ESG) ได้รับผลกระทบจากช่องโหว่ CVE-2026-116606 และ CVE-2026-111560
2.2 Barracuda Load Balancer ADC ได้รับผลกระทบจาก CVE-2026-111560
2.3 Barracuda Message Archiver (BMA) ได้รับผลกระทบจาก CVE-2026-111560
2.4 Barracuda WAF Control Center (WCC) ได้รับผลกระทบจาก CVE-2026-111560
2.5 Barracuda Web Application Firewall (WAF) ได้รับผลกระทบจาก CVE-2026-111560
2.6 Barracuda Web Security Gateway (WSG) ได้รับผลกระทบจาก CVE-2026-111560
3. ผลกระทบที่อาจเกิดขึ้น
3.1 หากผู้โจมตีสามารถใช้ประโยชน์จากช่องโหว่ได้สำเร็จ อาจทำให้สามารถข้ามการควบคุมสิทธิ์ เข้าถึงฟังก์ชันการจัดการระบบโดยไม่ได้รับอนุญาต แก้ไข Configuration ของอุปกรณ์ และสั่งรันคำสั่งบนระบบปฏิบัติการด้วยสิทธิ์ระดับ root ได้ โดยเฉพาะกรณี Barracuda Email Security Gateway ที่สามารถนำช่องโหว่ CVE-2026-116606 และ CVE-2026-111560 มาใช้โจมตีต่อเนื่องกัน อาจทำให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนสามารถเข้าควบคุมอุปกรณ์ได้อย่างสมบูรณ์
3.2 การเข้าควบคุมอุปกรณ์ประเภท Email Security Gateway, Web Application Firewall หรือ Security Gateway อาจส่งผลกระทบต่อการรักษาความมั่นคงปลอดภัยของเครือข่ายหน่วยงาน เช่น การเปลี่ยนแปลงการตั้งค่าความปลอดภัย การดักหรือแก้ไขการรับส่งข้อมูล การใช้ระบบที่ถูกโจมตีเป็นจุดตั้งต้นสำหรับเคลื่อนย้ายการโจมตีไปยังระบบภายใน (Lateral Movement) รวมถึงอาจทำให้บริการหยุดชะงักหรือข้อมูลสำคัญถูกเข้าถึงโดยไม่ได้รับอนุญาต
4. แนวทางการแก้ไขและมาตรการลดความเสี่ยง
4.1 ผู้ดูแลระบบควรตรวจสอบว่าหน่วยงานมีการใช้งาน Barracuda Email Security Gateway (ESG), Load Balancer ADC, Message Archiver (BMA), WAF Control Center (WCC), Web Application Firewall (WAF) หรือ Web Security Gateway (WSG) หรือไม่ พร้อมตรวจสอบ Firmware Version และสถานะการติดตั้ง Security Patch ของอุปกรณ์ทั้งหมด
4.2 ควรอัปเดตผลิตภัณฑ์ Barracuda ที่ได้รับผลกระทบเป็น Firmware เวอร์ชันล่าสุดและติดตั้ง Security Patch ที่ผู้ผลิตกำหนดทันที หากระบบไม่ได้รับแพตช์แบบอัตโนมัติ ให้ดำเนินการติดตั้งแพตช์ด้วยตนเองตามคำแนะนำของ Barracuda Networks ทั้งนี้ หาก Firmware ล้าหลังกว่าปัจจุบันหลายเวอร์ชัน อาจจำเป็นต้องอัปเดตหลายครั้งตามลำดับก่อนเข้าสู่เวอร์ชันล่าสุด
4.3 ควรจำกัดการเข้าถึง Administrative Interface ของอุปกรณ์ Barracuda ให้สามารถเข้าถึงได้เฉพาะจาก Trusted Internal Network หรือ Management Network เท่านั้น และหลีกเลี่ยงการเปิด Admin UI ให้สามารถเข้าถึงได้โดยตรงจากอินเทอร์เน็ต โดยใช้ Firewall, Access Control List (ACL), VPN หรือมาตรการ Network Access Control ที่เหมาะสม
4.4 สำหรับ Barracuda Email Security Gateway ควรให้ความสำคัญเป็นพิเศษ เนื่องจากเป็นผลิตภัณฑ์ที่ได้รับผลกระทบจากช่องโหว่ทั้งสองรายการ และสามารถถูกโจมตีแบบ Chained Exploitation เพื่อเปลี่ยนจากการข้ามการควบคุมสิทธิ์ไปสู่การสั่งรันคำสั่งด้วยสิทธิ์ root ได้
4.5 ผู้ดูแลระบบควรตรวจสอบ Log และพฤติกรรมที่ผิดปกติบนอุปกรณ์ โดยเฉพาะการเข้าถึง Administrative Interface จาก IP Address ที่ไม่รู้จัก การเปลี่ยนแปลง Configuration โดยไม่ได้รับอนุญาต การทำ Configuration Import หรือ Restore ที่ผิดปกติ การสร้างบัญชีผู้ใช้งานใหม่ รวมถึงการเชื่อมต่อเครือข่ายหรือกระบวนการทำงานที่ไม่สอดคล้องกับการใช้งานปกติ
4.6 หากตรวจพบว่าอุปกรณ์ที่มีช่องโหว่เคยเปิด Administrative Interface ให้เข้าถึงจากอินเทอร์เน็ต หรือมีหลักฐานบ่งชี้ถึงการถูกโจมตี ควรพิจารณาดำเนินการ Incident Response และ Forensic Investigation เพิ่มเติม เพื่อตรวจสอบว่าผู้โจมตีได้เข้าถึงหรือปรับเปลี่ยนระบบแล้วหรือไม่ พร้อมเปลี่ยน Credentials ที่เกี่ยวข้องและตรวจสอบระบบภายในที่อุปกรณ์ดังกล่าวสามารถเข้าถึงได้
แหล่งอ้างอิง