
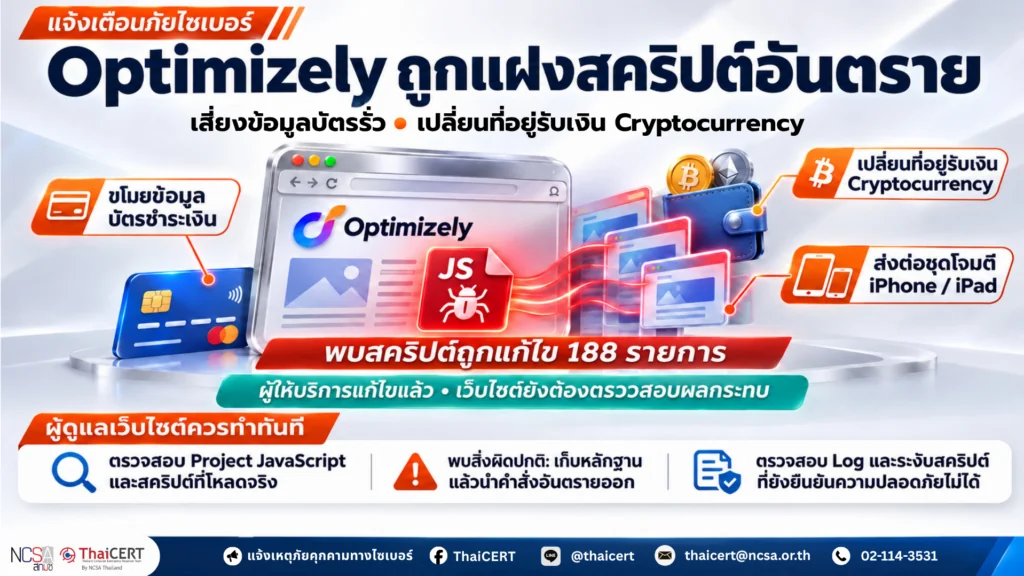
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานการโจมตีผ่านSupply Chain Attack ในบริการ Optimizely Web Experimentation ซึ่งเป็นแพลตฟอร์มสำหรับทดสอบและปรับแต่งการแสดงผลเว็บไซต์ โดยผู้โจมตีใช้ประโยชน์จากช่องโหว่ในขั้นตอนลงทะเบียนบัญชีของบริการ Experimentation เพื่อแทรก JavaScript อันตรายลงในโครงการของลูกค้า ส่งผลให้เว็บไซต์ที่เรียกใช้สคริปต์ดังกล่าวอาจส่งต่อคำสั่งอันตรายไปยังเบราว์เซอร์ของผู้เข้าชม ทั้งนี้ นักวิจัยจาก Report URI ตรวจพบ JavaScript ที่ถูกแก้ไขจำนวน 188 รายการ จากทั้งหมด 1,611 รายการที่ตรวจสอบ เชื่อมโยงกับ 178 องค์กร โดยคำสั่งอันตรายมีความสามารถในการขโมยข้อมูลบัตรชำระเงิน สับเปลี่ยนที่อยู่กระเป๋า Cryptocurrency และส่งต่อชุดเครื่องมือโจมตีอุปกรณ์ iOS ทั้งนี้ Optimizely ยืนยันว่าได้แก้ไขช่องโหว่และนำคำสั่งอันตรายออกจากโครงการที่ได้รับผลกระทบแล้ว พร้อมดำเนินมาตรการรักษาความปลอดภัยเพิ่มเติม [1]
1. รายละเอียดภัยคุกคาม [2]
1.1 Supply Chain Attack / Malicious JavaScript Injection ผู้โจมตีแทรกคำสั่งในส่วน Project JavaScript ของโครงการ Optimizely ทำให้สคริปต์ที่เว็บไซต์เรียกใช้จาก cdn.optimizely.com มีคำสั่งอันตรายรวมอยู่ด้วย เว็บไซต์ที่นำสคริปต์จากโครงการเดียวกันไปให้บริการผ่านโดเมนของตนเองอาจได้รับผลกระทบเช่นกัน
1.2 Cryptocurrency Address Swapping สคริปต์อันตรายสามารถสับเปลี่ยนที่อยู่กระเป๋าคริปโทเคอร์เรนซีบนหน้าเว็บ ช่องกรอกข้อมูล และข้อมูลที่คัดลอก ให้เป็นที่อยู่ของผู้โจมตี ส่งผลให้ผู้ใช้งานอาจโอนสินทรัพย์ไปยังปลายทางที่ไม่ถูกต้อง แม้จะใช้วิธีคัดลอกและวางที่อยู่ก็ตาม [3]
1.3 Payment Card Skimming สคริปต์ตรวจจับหมายเลขบัตร วันหมดอายุ และรหัส CVV จากแบบฟอร์มและคำขอที่ส่งผ่านหน้าเว็บ ก่อนส่งข้อมูลไปยังเซิร์ฟเวอร์ของผู้โจมตี อย่างไรก็ตาม การวิเคราะห์ระบุว่าสคริปต์ดังกล่าวไม่สามารถอ่านช่องกรอกข้อมูลบัตรภายใน iframe ของผู้ให้บริการชำระเงินที่แยกโดเมนจากเว็บไซต์ได้
1.4 Cookie and Screenshot Theft เมื่อเกิดการสับเปลี่ยนที่อยู่กระเป๋าตามเงื่อนไขของสคริปต์ อาจมีการส่ง URL ของหน้าเว็บ ภาพหน้าจอ และ Cookie ที่ JavaScript อ่านได้ไปยังผู้โจมตี โดย Cookie ที่กำหนดคุณสมบัติ HttpOnly ไม่สามารถถูกอ่านด้วยวิธีนี้
1.5 iOS Exploit Delivery ผู้วิจัยพบการโหลดชุดเครื่องมือโจมตี Coruna และ DarkSword สำหรับผู้เข้าชมผ่าน iPhone และ iPad อย่างไรก็ตาม การพบคำสั่งส่งต่อชุดเครื่องมือดังกล่าวยังไม่ใช่หลักฐานยืนยันว่าอุปกรณ์ของผู้เข้าชมถูกควบคุมสำเร็จ
2. ระบบและผู้ใช้งานที่อาจได้รับผลกระทบ [4]
2.1 เว็บไซต์ที่ใช้ Optimizely Web Experimentation และโหลด JavaScript จากโครงการที่ถูกแก้ไข รวมถึงเว็บไซต์ที่ให้บริการสำเนาสคริปต์ผ่านโดเมนของตนเอง
2.2 ผู้เข้าชมหน้าเว็บที่โหลดสคริปต์อันตรายในช่วงเกิดเหตุ โดยเฉพาะผู้ที่กรอกข้อมูลบัตรชำระเงินหรือใช้งานที่อยู่กระเป๋าคริปโทเคอร์เรนซีบนหน้าเว็บดังกล่าว
2.3 ผู้ใช้งาน iPhone และ iPad ที่ได้รับสคริปต์ส่งต่อไปยังชุดเครื่องมือโจมตี โดยความเสี่ยงขึ้นอยู่กับรุ่นระบบปฏิบัติการและช่องโหว่บนอุปกรณ์
3. แนวทางการแก้ไข
3.1 ตรวจสอบเว็บไซต์และโครงการทั้งหมดที่ใช้ Optimizely Web Experimentation รวมถึงการติดตั้งผ่าน Tag Manager และสคริปต์ที่ให้บริการผ่านโดเมนของหน่วยงาน เพื่อระบุหน้าเว็บและช่วงเวลาที่อาจได้รับผลกระทบ
3.2 ตรวจสอบส่วน Project JavaScript ของทุกโครงการ และเปรียบเทียบกับค่าที่ได้รับอนุมัติ หากพบคำสั่งที่ไม่ทราบที่มา ให้เก็บสำเนาและประวัติการแก้ไขเป็นหลักฐานก่อนนำออก ไม่ควรตรวจสอบเฉพาะข้อความชื่อโดเมนอันตราย เนื่องจากพบทั้งรูปแบบที่ซ่อน URL ด้วย Base64 และรูปแบบที่ฝังคำสั่งอันตรายไว้ภายในสคริปต์
3.3 ประสาน Optimizely เพื่อยืนยันสถานะโครงการและการแก้ไขของบัญชีที่เกี่ยวข้อง เหตุการณ์นี้เป็นการแก้ไขบริการฝั่งผู้ให้บริการ โดยประกาศที่ตรวจสอบไม่ได้ระบุ version สำหรับให้ลูกค้าอัปเดต จึงควรยืนยันผลจากสคริปต์ที่หน้าเว็บไซต์โหลดใช้งานจริง
3.4 หลังนำคำสั่งอันตรายออก ให้ตรวจสอบสำเนาสคริปต์และ Cache ที่หน่วยงานดูแล ทดสอบหน้าเว็บผ่านเบราว์เซอร์ และยืนยันว่าไม่มีการโหลดสคริปต์หรือส่งข้อมูลไปยังปลายทางที่ไม่รู้จัก
3.5 ตรวจสอบ DNS Log, Proxy Log, EDR และรายงาน Content Security Policy (CSP) เพื่อค้นหาการเชื่อมต่อกับตัวบ่งชี้ที่เกี่ยวข้อง ได้แก่
– 1688360[.]cc รวมถึงเส้นทาง /track.js, /card.php และ /hit.php
– webshell[.]lol
– 5vobauua3ojpklx[.]icu
– eil786npto9u5bq[.]icu
3.6 ทบทวนบัญชีผู้ดูแลโครงการ สิทธิ์การแก้ไข และประวัติการเปลี่ยนแปลง หากพบการใช้งานที่ไม่ได้รับอนุญาต ให้ระงับบัญชีหรือ Token ที่เกี่ยวข้อง และดำเนินการตามแผนตอบสนองเหตุการณ์
3.7 ประเมินข้อมูลที่อาจถูกเปิดเผยตามหน้าเว็บและช่วงเวลาเกิดเหตุ หากพบหลักฐานเกี่ยวข้องกับข้อมูลบัตรชำระเงิน ให้ประสานผู้ให้บริการชำระเงินและแจ้งผู้ได้รับผลกระทบตามกระบวนการของหน่วยงาน หากสงสัยว่า Session ถูกขโมย ให้ยกเลิก Session ที่เกี่ยวข้องและให้ผู้ใช้งานยืนยันตัวตนใหม่
4. แนวทางปฏิบัติระหว่างตรวจสอบและป้องกันเพิ่มเติม
4.1 หากยังยืนยันความปลอดภัยของสคริปต์ไม่ได้ ให้พิจารณาระงับการโหลด Optimizely บนหน้าเว็บที่เกี่ยวข้องชั่วคราว โดยให้ความสำคัญกับหน้าเข้าสู่ระบบ หน้าชำระเงิน และหน้าที่มีข้อมูลสำคัญ พร้อมทดสอบผลกระทบต่อการให้บริการ
4.2 ปิดกั้นโดเมนอันตรายผ่านระบบ DNS Security, Secure Web Gateway หรือมาตรการที่เทียบเท่า ทั้งนี้ การปิดกั้นโดเมนเพียงอย่างเดียวไม่เพียงพอ เพราะพบรูปแบบที่ฝังคำสั่งอันตรายอยู่ภายในสคริปต์ด้วย
4.3 ทบทวน CSP ให้จำกัดแหล่งสคริปต์ ปลายทางการส่งข้อมูล และแหล่ง iframe เท่าที่จำเป็น โดยทดสอบก่อนบังคับใช้ และจัดให้มีการแจ้งเตือนเมื่อสคริปต์จากผู้ให้บริการภายนอกเปลี่ยนแปลงหรือเชื่อมต่อไปยังปลายทางใหม่
4.4 ผู้ใช้งานที่กรอกข้อมูลบัตรบนหน้าเว็บซึ่งยืนยันว่าได้รับผลกระทบ ควรตรวจสอบรายการธุรกรรมและติดต่อผู้ออกบัตรเพื่อประเมินการระงับหรือเปลี่ยนบัตร หากพบรายการที่ไม่ได้ทำ ให้แจ้งทันที
4.5 ผู้ใช้งานคริปโทเคอร์เรนซีควรตรวจสอบที่อยู่ผู้รับบนหน้าจอยืนยันธุรกรรมกับข้อมูลจากช่องทางที่เชื่อถือได้อีกช่องทางหนึ่ง ไม่อาศัยเพียงที่อยู่ที่แสดงหรือคัดลอกจากหน้าเว็บที่สงสัยว่าได้รับผลกระทบ
4.6 อัปเดตระบบปฏิบัติการและเบราว์เซอร์เป็นรุ่นที่ผู้ผลิตยังสนับสนุนและมีการแก้ไขด้านความปลอดภัย หากพบพฤติกรรมน่าสงสัย ให้เก็บหลักฐานและประสานทีมตอบสนองเหตุการณ์เพื่อตรวจสอบอุปกรณ์
แหล่งอ้างอิง