
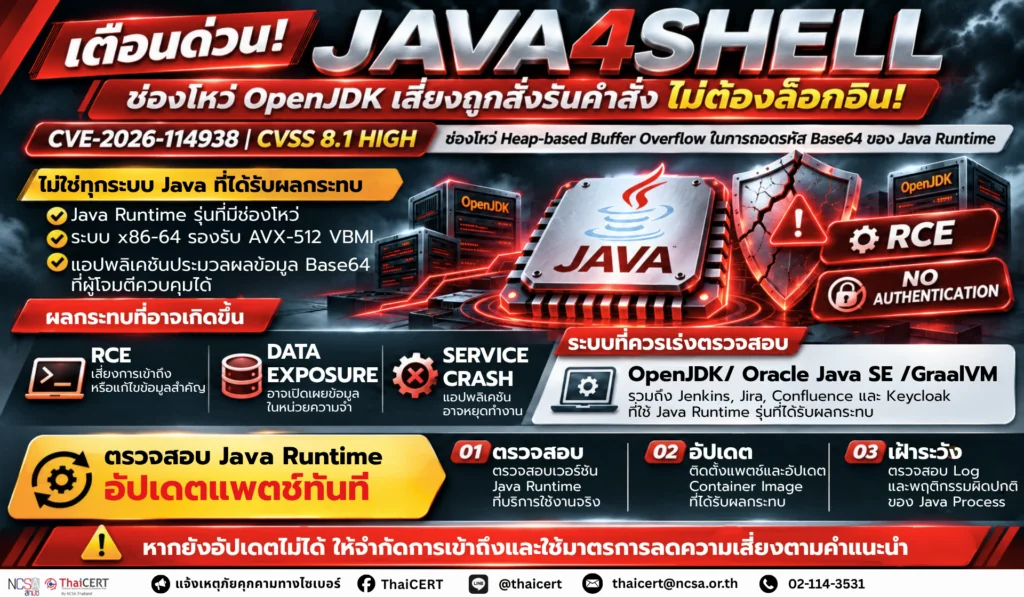
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่ Java4Shell หมายเลข CVE-2026-114938 ใน OpenJDK และ Java Runtime บางรุ่น ซึ่งอาจเปิดโอกาสให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนสามารถโจมตีผ่านช่องโหว่ Remote Code Execution (RCE) เพื่อเข้าควบคุมการทำงานของแอปพลิเคชันที่ได้รับผลกระทบได้ โดยมีเงื่อนไขเกี่ยวข้องกับเวอร์ชัน Java Runtime หน่วยประมวลผลที่รองรับชุดคำสั่ง AVX-512 VBMI และการจัดการข้อมูล Base64 ของแอปพลิเคชัน ทั้งนี้ เมื่อวันที่ 17 พฤศจิกายน 2569 Oracle ได้เผยแพร่ Critical Security Patch Update เพื่อแก้ไขช่องโหว่ใน Oracle Java SE จำนวน 11 รายการ รวมถึงช่องโหว่ Java4Shell โดยแนะนำให้ผู้ดูแลระบบเร่งตรวจสอบและติดตั้งอัปเดตจากผู้ผลิตที่เกี่ยวข้อง
1. รายละเอียดภัยคุกคาม [1]
ช่องโหว่ CVE-2026-114938 (High) คะแนน CVSS v3.1: 8.1 หรือที่เรียกว่า Java4Shell เป็นช่องโหว่ประเภท Heap-based Buffer Overflow (CWE-122) ในส่วนถอดรหัส Base64 ของ Java Runtime ซึ่งเกิดจากข้อผิดพลาดในการจัดการหน่วยความจำของส่วนถอดรหัสที่ใช้การเร่งความเร็วด้วยฮาร์ดแวร์บนระบบ x86-64 ที่รองรับชุดคำสั่ง AVX-512 VBMI ส่งผลให้ข้อมูลที่ถูกสร้างขึ้นเป็นพิเศษอาจทำให้เกิดการเขียนข้อมูลเกินขอบเขตของหน่วยความจำที่จัดสรรไว้ และนำไปสู่ความเสียหายต่อหน่วยความจำ (Memory Corruption) การเปิดเผยข้อมูลสำคัญ การหยุดทำงานของแอปพลิเคชัน หรือการโจมตีผ่านช่องโหว่ RCE ได้ [2]
2. ระบบที่อาจได้รับผลกระทบ [3][4]
2.1 ผลิตภัณฑ์ Oracle ที่ Oracle ระบุว่าได้รับผลกระทบจาก CVE-2026-114938 ได้แก่
– Oracle Java SE เวอร์ชัน 8u511b33-perf (Enterprise Performance Pack), 17.0.21.0.3, 21.0.13.0.3, 25.0.5.0.3 และ 27.0.1.0.3
– Oracle GraalVM for JDK เวอร์ชัน 17.0.21.0.3 และ 21.0.13.0.3
– Oracle GraalVM Enterprise Edition เวอร์ชัน 21.3.20.0.3
2.2 OpenJDK และชุดเผยแพร่ที่พัฒนาจาก OpenJDK ควรตรวจสอบ OpenJDK ตั้งแต่เวอร์ชัน 17.0.6 และชุดเผยแพร่ที่ใช้ส่วนประกอบเดียวกัน โดยพิจารณาเฉพาะรุ่นที่มีส่วนประกอบที่ได้รับผลกระทบและยังไม่ได้รับการแก้ไข ทั้งนี้ รุ่นที่ได้รับผลกระทบและรุ่นที่แก้ไขแล้วอาจแตกต่างกันในแต่ละชุดเผยแพร่ จึงควรตรวจสอบจากประกาศของผู้จัดจำหน่ายที่ใช้งาน
2.3 แอปพลิเคชันองค์กรที่ใช้งาน Java Runtime ระบบที่ควรตรวจสอบ ได้แก่ Jenkins, Jira และ Confluence ของ Atlassian, ระบบยืนยันตัวตน Keycloak รวมถึงแอปพลิเคชัน Java อื่นที่ใช้ OpenJDK รุ่นที่ได้รับผลกระทบ ทั้งนี้ ไม่ใช่ทุกการติดตั้งจะได้รับผลกระทบ จึงควรตรวจสอบรุ่นของ Java Runtime และสภาพแวดล้อมที่แต่ละบริการใช้งานจริง โดยให้ความสำคัญกับบริการที่เปิดให้เข้าถึงจากอินเทอร์เน็ต
3. ผลกระทบที่อาจเกิดขึ้น
3.1 การเปิดเผยข้อมูลสำคัญ ผู้โจมตีอาจสามารถเข้าถึงข้อมูลบางส่วนในหน่วยความจำของแอปพลิเคชัน ซึ่งอาจมีข้อมูลสำคัญ เช่น ข้อมูลยืนยันตัวตนหรือข้อมูลที่ใช้ในการทำงานของระบบ
3.2 การหยุดชะงักของบริการ ข้อผิดพลาดในการจัดการหน่วยความจำอาจทำให้ Java Virtual Machine (JVM) หรือแอปพลิเคชันที่ได้รับผลกระทบหยุดทำงาน ส่งผลต่อความพร้อมใช้งานของบริการ
3.3 การโจมตีผ่านช่องโหว่ RCE ผู้โจมตีอาจสามารถเข้าควบคุมการทำงานของแอปพลิเคชันภายใต้สิทธิ์ของ Java Process ที่ได้รับผลกระทบ ซึ่งอาจนำไปสู่การเข้าถึงหรือแก้ไขข้อมูลสำคัญ และการขยายผลไปยังระบบอื่นตามสิทธิ์ที่มีอยู่
4. แนวทางการตรวจสอบและแก้ไข [5]
4.1 ตรวจสอบ Java Runtime ที่แต่ละบริการใช้งานจริง โดยระบุผู้จัดจำหน่าย เลขรุ่นเต็ม และการรองรับ AVX-512 VBMI ในสภาพแวดล้อมที่บริการทำงานอยู่ ตรวจสอบให้ครอบคลุม Runtime ที่ติดมากับแอปพลิเคชันและ Runtime ภายใน Container (ไม่ควรอาศัยผล java -version จากเครื่องแม่ข่ายเพียงอย่างเดียว เพราะบริการอาจใช้ Java คนละชุด)
4.2 อัปเดต Java Runtime เป็นรุ่นที่แก้ไขแล้ว โดยให้ความสำคัญกับระบบที่เปิดให้เข้าถึงจากอินเทอร์เน็ตและระบบยืนยันตัวตนเป็นลำดับแรก เลือกช่องทางอัปเดตตามกรณีที่ใช้งาน
– สำหรับ Oracle Java SE หรือ Oracle GraalVM ตรวจสอบผลิตภัณฑ์และรุ่นที่ได้รับผลกระทบจากได้ที่ https://dg.th/fzdrc1ukmj
– สำหรับ OpenJDK จากผู้พัฒนารายอื่น ตรวจสอบรุ่นที่แก้ไขและอัปเดตผ่านช่องทางของผู้จัดจำหน่ายที่ใช้งาน [2]
– สำหรับ แอปพลิเคชันที่มี Java Runtime ติดมาด้วย ให้อัปเดตผ่านแพ็กเกจหรืออิมเมจที่ผู้ผลิตแอปพลิเคชันรองรับ โดยตรวจสอบคู่มือหรือบันทึกประจำรุ่นของผลิตภัณฑ์ที่ใช้งาน
4.3 เริ่มบริการใหม่และยืนยันผลหลังอัปเดต สำหรับคอนเทนเนอร์ ให้ใช้อิมเมจที่มี Runtime รุ่นแก้ไขและนำขึ้นใช้งานใหม่ จากนั้นตรวจสอบว่ากระบวนการที่ทำงานอยู่ใช้ Runtime รุ่นที่แก้ไขแล้ว
4.4 ทบทวนบันทึกย้อนหลังในช่วงก่อนอัปเดต โดยตรวจสอบบันทึกจากเว็บเซิร์ฟเวอร์ แอปพลิเคชัน ระบบยืนยันตัวตน และ EDR หากพบ JVM หยุดทำงานผิดปกติ หรือพบกระบวนการ Java เรียกใช้โปรแกรมอื่นที่ไม่สอดคล้องกับการทำงานปกติ ให้เก็บรักษาหลักฐานและตรวจสอบเพิ่มเติม อาการดังกล่าวเพียงอย่างเดียวไม่ยืนยันว่ามีการโจมตี
5. แนวทางลดความเสี่ยงชั่วคราว
5.1 ปิดการเร่งประมวลผล Base64 บน JVM ที่ได้รับผลกระทบ ด้วยตัวเลือก -XX:-UseBASE64Intrinsics ตามคำแนะนำของผู้จัดจำหน่าย หรือพิจารณาใช้ -XX:UseAVX=2 เป็นทางเลือกบนระบบ x86-64 ที่รองรับ ควรทดสอบก่อนใช้และเริ่มบริการใหม่เพื่อให้การตั้งค่ามีผล
5.2 จำกัดการเข้าถึงระบบที่ยังไม่สามารถอัปเดตได้ โดยพิจารณาจำกัดการเชื่อมต่อจากอินเทอร์เน็ตให้เหลือเฉพาะผู้ใช้หรือเครือข่ายที่จำเป็น มาตรการนี้ช่วยลดความเสี่ยงชั่วคราว แต่ไม่ทดแทนการติดตั้งแพตช์ [5]
ThaiCERT ขอแนะนำให้หน่วยงานเร่งสำรวจและตรวจสอบ Java Runtime ที่ใช้งานจริง โดยเฉพาะระบบที่เปิดให้เข้าถึงจากอินเทอร์เน็ตและระบบที่ให้บริการสำคัญ พร้อมดำเนินการติดตั้งอัปเดตที่ผู้ผลิตเผยแพร่แล้ว สำหรับผลิตภัณฑ์ที่ยังไม่มีเวอร์ชันแก้ไข ควรพิจารณาใช้มาตรการลดความเสี่ยงชั่วคราวและติดตามประกาศจากผู้ผลิตอย่างต่อเนื่อง
แหล่งอ้างอิง