
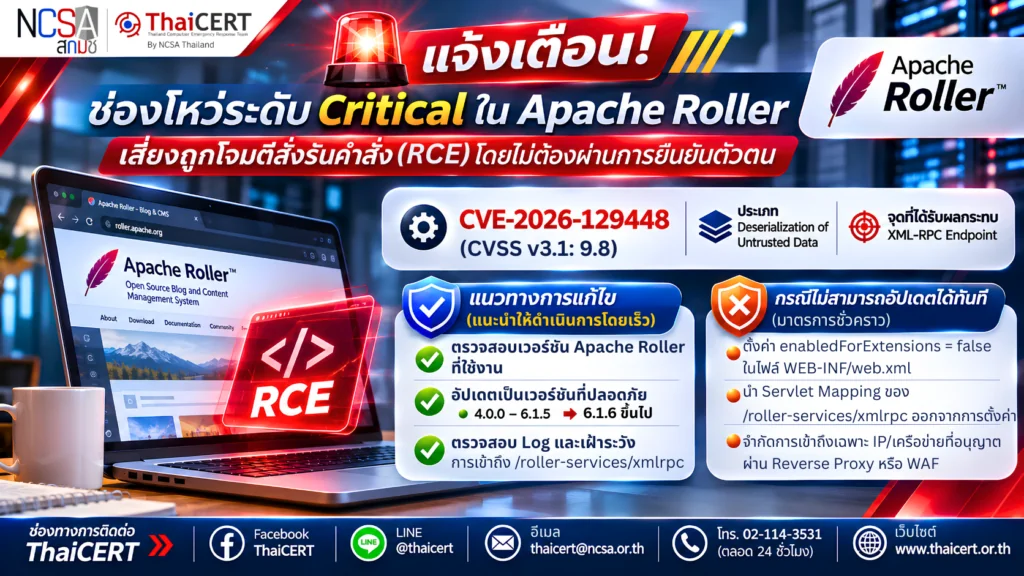
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่ระดับ Critical หมายเลข CVE-2026-129448 ในผลิตภัณฑ์ Apache Roller ซึ่งเป็นแพลตฟอร์มสำหรับจัดทำเว็บไซต์บล็อกที่พัฒนาด้วยภาษา Java โดยช่องโหว่ดังกล่าวเกิดจากการจัดการข้อมูลที่ไม่น่าเชื่อถือผ่านบริการ XML-RPC ก่อนตรวจสอบการยืนยันตัวตน ซึ่งอาจเปิดโอกาสให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนสามารถใช้ประโยชน์จากช่องโหว่ Remote Code Execution (RCE) เพื่อเข้าควบคุมการทำงานของบริการ Apache Roller โดยไม่ได้รับอนุญาต ทั้งนี้ Apache Software Foundation (ASF) ยืนยันว่าพบการนำช่องโหว่ดังกล่าวไปใช้โจมตีจริงแล้ว จึงแนะนำให้ผู้ดูแลระบบเร่งตรวจสอบและอัปเดต Apache Roller เป็นเวอร์ชันที่ได้รับการแก้ไขโดยเร็ว [1]
1. รายละเอียดช่องโหว่
CVE-2026-129448 (CVSS v3.1: 9.8 ) [2] – เป็นช่องโหว่ประเภท Deserialization of Untrusted Data ในส่วนบริการ XML-RPC Endpoint ของ Apache Roller ซึ่งเกิดจากการอนุญาตให้รับข้อมูลชนิดส่วนขยาย (Vendor Extension Types) และนำข้อมูลดังกล่าวมาแปลงกลับเป็นวัตถุภายในโปรแกรม (Deserialization) ก่อนตรวจสอบการยืนยันตัวตนของผู้ส่งคำขอ ส่งผลให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนสามารถส่งข้อมูลที่ถูกสร้างขึ้นเป็นพิเศษเพื่อใช้ประโยชน์จากช่องโหว่ RCE และอาจเข้าควบคุมการทำงานของบริการ Apache Roller ภายใต้สิทธิ์ของ Process ที่ได้รับผลกระทบได้
2. ผลิตภัณฑ์ที่ได้รับผลกระทบ [3]
2.1 Apache Roller เวอร์ชัน 4.0.0 ถึง 6.1.4 ได้รับผลกระทบจากช่องโหว่ CVE-2026-129448
2.2 Apache Roller เวอร์ชัน 6.1.5 ได้รับผลกระทบจากปัญหาเดียวกัน ซึ่งถูกระบุภายใต้หมายเลข CVE-2026-82384
2.3 ระบบ Apache Roller ที่ผู้โจมตีสามารถเข้าถึงบริการ XML-RPC Endpoint ได้ ทั้งจากอินเทอร์เน็ตหรือเครือข่ายภายใน อาจมีความเสี่ยงต่อการถูกโจมตีหากยังใช้งานเวอร์ชันที่ได้รับผลกระทบ
3. แนวทางการแก้ไข
3.1 ตรวจสอบ version ของ Apache Roller ทุกระบบภายในหน่วยงาน รวมถึงระบบทดสอบ ระบบสำรอง และระบบที่เปิดให้เข้าถึงจากอินเทอร์เน็ต
3.2 เร่งอัปเดต Apache Roller ดังนี้
– สำหรับ Apache Roller version 4.0.0 ถึง version 6.1.5 ให้อัปเดตเป็น version 6.1.6 หรือใหม่กว่า ซึ่งแก้ไขปัญหา XML-RPC ดังกล่าวแล้ว
– สำหรับ Apache Roller version 6.1.6 แนะนำให้อัปเดตเป็น version 6.1.7 หรือใหม่กว่า เพื่อรับการแก้ไขช่องโหว่อื่นเพิ่มเติมตามประกาศของผู้ผลิต
3.3 สำรองฐานข้อมูล เนื้อหาเว็บไซต์ และค่าการตั้งค่าที่สำคัญก่อนอัปเดต พร้อมตรวจสอบขั้นตอนอัปเกรดและความเข้ากันได้ของ Java และ Application Server ตามเอกสารของรุ่นปลายทาง
3.4 หลังอัปเดต ให้เริ่มบริการใหม่ตามขั้นตอนการติดตั้ง ตรวจสอบ version ที่ทำงานจริง และทดสอบการเข้าสู่ระบบ การเผยแพร่บทความ และบริการเชื่อมต่อที่จำเป็น
3.5 ตรวจสอบ Access Log, Application Log และระบบ EDR เพื่อค้นหาคำขอผิดปกติไปยัง /roller-services/xmlrpc การสร้างไฟล์ที่ไม่ทราบที่มา การเรียกใช้คำสั่งระบบจากกระบวนการ Java และการเชื่อมต่อออกไปยังปลายทางที่ไม่เกี่ยวข้องกับการให้บริการ โดยใช้ข้อมูลเหล่านี้ประกอบการตรวจสอบ ไม่ถือว่าคำขอ XML-RPC ทุกรายการเป็นการโจมตี
3.6 หากพบหลักฐานการบุกรุก ให้เก็บรักษา Log และหลักฐานที่เกี่ยวข้อง จำกัดการเชื่อมต่อของระบบตามแผนตอบสนองเหตุการณ์ และตรวจสอบข้อมูลรับรองที่บริการสามารถเข้าถึงได้ ก่อนดำเนินการกู้คืนจากแหล่งที่เชื่อถือได้
4. แนวทางปฏิบัติกรณีไม่สามารถอัปเดตได้ทันที
4.1 ดำเนินการตามมาตรการชั่วคราวที่ ASF แนะนำ โดยเลือกวิธีใดวิธีหนึ่ง ดังนี้
– กำหนดค่า enabledForExtensions เป็น false ในไฟล์ WEB-INF/web.xml
– นำ Servlet Mapping ของ /roller-services/xmlrpc ออกจากการตั้งค่า
4.2 หากไม่ได้ใช้งาน XML-RPC ให้ปิดกั้นการเข้าถึง endpoint ดังกล่าวผ่าน Reverse Proxy หรือ WAF เพิ่มเติม พร้อมตรวจสอบว่าไม่มีช่องทางเข้าถึง Application Server โดยตรงที่ข้ามมาตรการนี้ได้
4.3 จำกัดการเข้าถึงบริการที่จำเป็นเฉพาะ IP Address หรือเครือข่ายที่ได้รับอนุญาต และทบทวนสิทธิ์ของบัญชีที่ใช้ทำงาน Apache Roller ไม่ให้มีสิทธิ์เกินความจำเป็น
4.4 เพิ่มการเฝ้าระวัง Log และแจ้งเตือนเมื่อพบพฤติกรรมผิดปกติ หากไม่สามารถใช้มาตรการชั่วคราวได้อย่างครบถ้วน ให้พิจารณาระงับการเข้าถึงบริการที่ได้รับผลกระทบจนกว่าจะดำเนินการแก้ไขแล้วเสร็จ
แหล่งอ้างอิง