
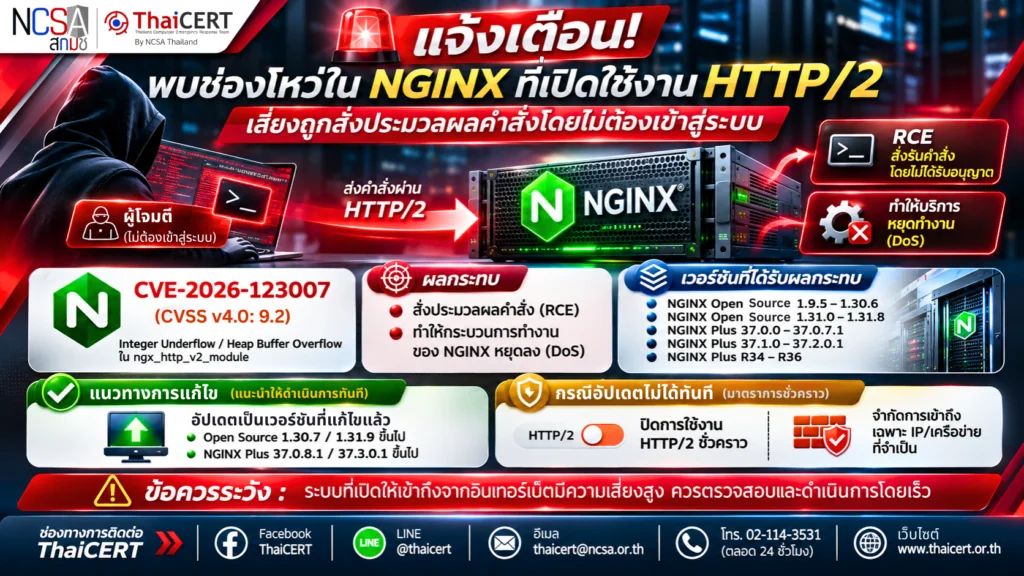
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่ CVE-2026-123007 ใน NGINX ซึ่งเป็นซอฟต์แวร์สำหรับให้บริการเว็บไซต์ Reverse Proxy และกระจายภาระงาน โดยช่องโหว่เกี่ยวข้องกับการจัดการหน่วยความจำระหว่างประมวลผล HTTP/2 ผู้โจมตีที่ไม่มีบัญชีผู้ใช้และสามารถเข้าถึงบริการดังกล่าวอาจทำให้กระบวนการทำงานหยุดลง หรือสั่งให้ระบบประมวลผลคำสั่งที่ไม่ได้รับอนุญาตได้ภายใต้เงื่อนไขที่เหมาะสม ผู้ผลิตได้เผยแพร่รุ่นที่แก้ไขแล้ว ผู้ดูแลระบบควรเร่งตรวจสอบและอัปเดต โดยเฉพาะระบบที่เปิดให้เข้าถึงจากอินเทอร์เน็ต [1][2]
1. รายละเอียดช่องโหว่
CVE-2026-123007 (CVSS v4.0: 9.2)[3] – Integer Underflow / Heap Buffer Overflow / Remote Code Execution เป็นช่องโหว่ในโมดูล ngx_http_v2_module จากการคำนวณค่าควบคุมการรับส่งข้อมูล HTTP/2 ไม่ถูกต้อง ส่งผลให้เกิดความเสียหายต่อหน่วยความจำและอาจทำให้ NGINX Worker Process หยุดทำงาน ผู้โจมตีอาจสั่งให้ระบบประมวลผลคำสั่งได้ หากระบบปิดใช้งาน Address Space Layout Randomization (ASLR) หรือสามารถข้ามกลไกดังกล่าวได้[4]
2. ผลิตภัณฑ์ที่ได้รับผลกระทบและใช้รุ่นที่ยังไม่ได้รับการแก้ไข ดังนี้ [5]
2.1 NGINX Open Source version 1.9.5 ถึง version 1.30.6
2.2 NGINX Open Source version 1.31.0 ถึง version 1.31.8
2.3 NGINX Plus version 37.0.0 ถึง version 37.0.7.1
2.4 NGINX Plus version 37.1.0 ถึง version 37.2.0.1
2.5 NGINX Plus รุ่น R34 ถึง R36 ซึ่งประกาศ F5 ยังไม่ระบุรุ่นแก้ไขภายในรุ่นดังกล่าว
3. แนวทางการแก้ไข [6]
3.1 ตรวจสอบ NGINX ทุกระบบ รวมถึง Reverse Proxy, Load Balancer และ Container โดยตรวจสอบ version ด้วย nginx -v และตรวจสอบค่าการตั้งค่าที่เกี่ยวข้องกับ HTTP/2 ทั้งในไฟล์หลักและไฟล์ที่นำเข้าผ่าน include
3.2 เร่งอัปเดตเป็นรุ่นที่ได้รับการแก้ไข ดังนี้
– สำหรับ NGINX Open Source version 1.9.5 ถึง version 1.30.6 ให้อัปเดตเป็น version 1.30.7 หรือใหม่กว่า
– สำหรับ NGINX Open Source version 1.31.0 ถึง version 1.31.8 ให้อัปเดตเป็น version 1.31.9 หรือใหม่กว่า
– สำหรับ NGINX Plus version 37.0.0 ถึง version 37.0.7.1 ให้อัปเดตเป็น version 37.0.8.1 หรือใหม่กว่า
– สำหรับ NGINX Plus version 37.1.0 ถึง version 37.2.0.1 ให้อัปเดตเป็น version 37.3.0.1 หรือใหม่กว่า
– สำหรับ NGINX Plus รุ่น R34 ถึง R36 ให้วางแผนอัปเกรดไปยังรุ่นที่มีการแก้ไข เช่น version 37.3.0.1 หรือใหม่กว่า ตามขั้นตอนที่ผู้ผลิตรองรับ
3.3 สำหรับระบบที่ใช้แพ็กเกจจาก Linux Distribution ให้ติดตั้งแพ็กเกจที่ผู้จัดทำยืนยันว่าแก้ไข CVE-2026-123007 แล้ว ส่วนระบบ Container ให้ปรับปรุง Image และสร้าง Container ใหม่จาก Image ที่แก้ไขแล้ว
3.4 สำรองค่าการตั้งค่าและตรวจสอบด้วย nginx -t ก่อนดำเนินการ หลังติดตั้งแพตช์ต้องเริ่มบริการใหม่ หรือใช้กระบวนการ Live Binary Upgrade ที่รองรับ พร้อมยืนยันว่าไม่มีกระบวนการเดิมทำงานค้างอยู่ การ Reload ค่าการตั้งค่าเพียงอย่างเดียวไม่ทำให้โปรแกรมที่กำลังทำงานเปลี่ยนเป็นรุ่นใหม่ [5]
3.5 ทดสอบเว็บไซต์ API การกระจายภาระงาน และบริการที่ใช้ HTTP/2 หลังอัปเดต พร้อมตรวจสอบ Error Log และสถานะของ Worker Process
3.6 ตรวจสอบพฤติกรรมผิดปกติ เช่น NGINX เรียกใช้โปรแกรมหรือคำสั่งที่ไม่เกี่ยวข้องกับการให้บริการ Worker Process หยุดทำงานผิดปกติ หรือมีการเชื่อมต่อออกไปยังปลายทางที่ไม่รู้จัก หากพบข้อสงสัยให้เก็บหลักฐานและดำเนินการตามแผนตอบสนองเหตุการณ์ ทั้งนี้ Access Log เพียงอย่างเดียวอาจไม่ครอบคลุมข้อมูลควบคุม HTTP/2 ที่ใช้กระตุ้นช่องโหว่ [5]
4. แนวทางปฏิบัติกรณีไม่สามารถอัปเดตได้ทันที
4.1 ปิด HTTP/2 บน NGINX ที่ได้รับผลกระทบเป็นการชั่วคราว โดยประเมินผลต่อบริการที่จำเป็นต้องใช้ HTTP/2 เช่น gRPC ก่อนดำเนินการ [4][5]
– สำหรับ NGINX version 1.25.1 หรือใหม่กว่า ให้กำหนด http2 off; ใน server block ที่เกี่ยวข้อง และนำพารามิเตอร์ http2 ออกจากคำสั่ง listen หากยังมีอยู่
– สำหรับ NGINX version 1.9.5 ถึง version 1.25.0 ให้นำพารามิเตอร์ http2 ออกจากคำสั่ง listen เช่น เปลี่ยน listen 443 ssl http2; เป็น listen 443 ssl;
4.2 ตรวจสอบค่าการตั้งค่าด้วย nginx -t จากนั้นนำค่าการตั้งค่าใหม่ไปใช้ และยืนยันว่ากระบวนการเดิมที่รองรับการเชื่อมต่อ HTTP/2 สิ้นสุดแล้ว พร้อมทดสอบว่า NGINX ปลายทางไม่ยอมรับ HTTP/2 อีกต่อไป
4.3 หากเว็บไซต์อยู่หลัง CDN หรือ Load Balancer ให้ตรวจสอบการเชื่อมต่อถึง NGINX ต้นทางโดยตรงด้วย เพราะการตรวจพบ HTTP/2 ที่ CDN ไม่ได้ยืนยันว่า NGINX ต้นทางเปิดใช้งาน HTTP/2 เช่นกัน
4.4 หากยังปิด HTTP/2 ไม่ได้ ให้จำกัดการเข้าถึงเฉพาะเครือข่ายหรือ IP Address ที่จำเป็น และเร่งจัดช่วงเวลาดำเนินการอัปเดต
4.5 คงมาตรการป้องกันหน่วยความจำ เช่น ASLR ไว้ และจำกัดสิทธิ์ของบัญชี NGINX Worker Process อย่างไรก็ตาม ไม่ควรใช้การเปิด ASLR เป็นเหตุผลในการเลื่อนการอัปเดต เนื่องจากนักวิจัยสาธิตการข้ามกลไกดังกล่าวได้แล้ว [4]
ทั้งนี้ การปิด HTTP/2 เป็นมาตรการชั่วคราวสำหรับช่องทางที่เกี่ยวข้อง ไม่ครอบคลุมช่องโหว่อื่นใน HTTP/3, DNS Resolver หรือ Mail Proxy ผู้ดูแลระบบควรติดตั้งรุ่นที่ได้รับการแก้ไขโดยเร็วที่สุด
แหล่งอ้างอิง