
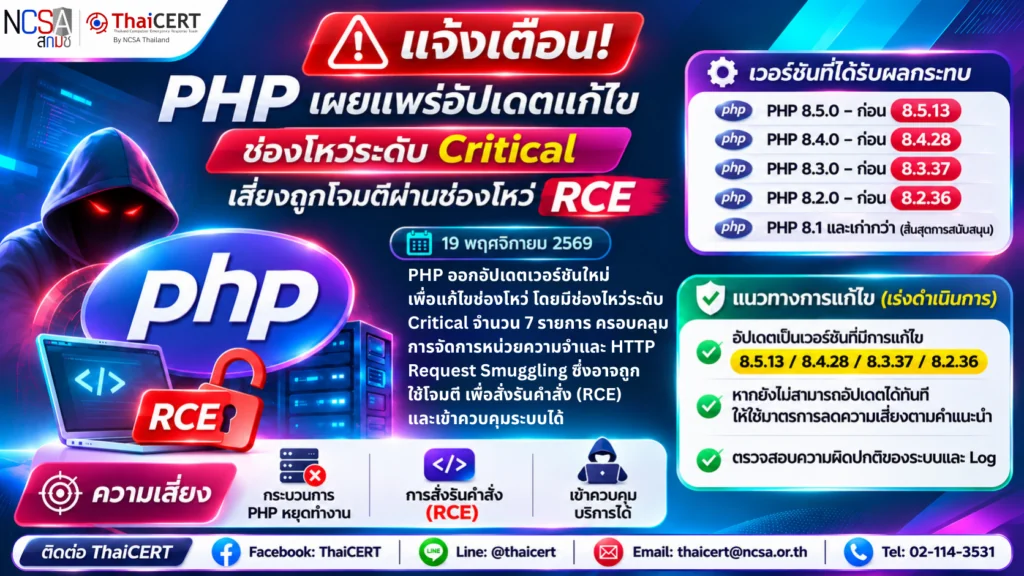
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานเมื่อวันที่ 19 พฤศจิกายน 2569 PHP Development Team ได้เผยแพร่การอัปเดตด้านความมั่นคงปลอดภัย ได้แก่ PHP เวอร์ชัน 8.5.13, 8.4.28, 8.3.37 และ 8.2.36 เพื่อแก้ไขช่องโหว่หลายรายการ โดยพบช่องโหว่ระดับ Critical ที่สำคัญจำนวน 7 รายการ ครอบคลุมข้อบกพร่องด้านการจัดการหน่วยความจำ (Use-After-Free) ใน PHP Engine, ext-date และ ext-session รวมถึงช่องโหว่ HTTP Request Smuggling ใน PHP-FPM ซึ่งอาจเปิดโอกาสให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนสามารถทำให้กระบวนการ PHP Worker หยุดทำงาน หรือโจมตีผ่านช่องโหว่ Remote Code Execution (RCE) เพื่อเข้าควบคุมการทำงานของบริการที่ได้รับผลกระทบได้ ทั้งนี้ ช่องโหว่แต่ละรายการมีเงื่อนไขการโจมตีแตกต่างกัน โดยบางรายการจำเป็นต้องอาศัยการตั้งค่าที่ไม่ใช่ค่าเริ่มต้นหรือสภาพแวดล้อมเฉพาะ ผู้ดูแลระบบจึงควรเร่งตรวจสอบและติดตั้งอัปเดต โดยเฉพาะเว็บไซต์และระบบที่เปิดให้เข้าถึงจากอินเทอร์เน็ต [1][2][3]
1. รายละเอียดช่องโหว่
1.1 CVE-2026-129289 (CVSS v4.0: 9.2)[4] – HTTP Request Smuggling / Remote Code Execution ใน PHP-FPM เกิดจาก PHP ไม่ล้างข้อมูล Request Body ที่ยังไม่ถูกอ่านก่อนนำการเชื่อมต่อ FastCGI แบบคงค้าง (Persistent Connection) กลับมาใช้ซ้ำ ผู้โจมตีที่ไม่ต้องยืนยันตัวตนอาจปลอมคำขอ FastCGI เพื่อข้ามการกำหนดเส้นทางของ Web Server และสั่งประมวลผลโค้ด PHP ตามที่ผู้โจมตีต้องการ รวมถึงแก้ไขค่า PHP_ADMIN_VALUE ที่อาจคงอยู่ต่อในคำขอถัดไป มีเงื่อนไขคือ Web Server ต้องเปิดใช้การเชื่อมต่อแบบคงค้าง เช่น NGINX ที่ตั้งค่า fastcgi_keep_conn on, Apache mod_proxy_fcgi ที่ตั้งค่า enablereuse=on หรือ HAProxy ที่คงการเชื่อมต่อ FastCGI และแอปพลิเคชันเปิด php://input โดยไม่อ่านข้อมูลจนจบ (LSAPI ได้รับผลกระทบด้วย แต่ยังไม่ยืนยันว่าสั่งประมวลผลคำสั่งได้)
1.2 CVE-2026-129474 (CVSS v4.0: 9.2)[5] – Use-After-Free / Remote Code Execution ใน PHP Engine ขณะสร้าง Backtrace ของเมธอดที่ถูกจัดการผ่าน __call() หรือ __callStatic() เมื่อเกิด Fatal Error ผู้โจมตีที่ไม่ต้องยืนยันตัวตนอาจส่งคำขอที่สร้างขึ้นเป็นพิเศษเพื่อสั่งประมวลผลคำสั่งด้วยสิทธิ์ของ PHP Worker กระทบเฉพาะ PHP 8.5 เมื่อเปิด fatal_error_backtraces=1 (ค่าเริ่มต้นของ PHP 8.5) และ zend.exception_ignore_args=0 ทั้งนี้ไฟล์ php.ini-production กำหนด zend.exception_ignore_args=1 ซึ่งป้องกันเส้นทางการโจมตีนี้
1.3 CVE-2026-129182 (CVSS v4.0: 9.2)[6] – Use-After-Free ใน PHP Engine เป็นการแก้ไขที่ไม่สมบูรณ์ของ CVE-2026-109619 ค่า Backtrace ของ Fatal Error อาจถูกสร้างขึ้นใหม่หลังสิ้นสุดคำขอและถูกอ่านในคำขอถัดไปบน Worker เดิม ส่งผลให้หน่วยความจำเสียหายหรือ Worker หยุดทำงาน กระทบเฉพาะ PHP 8.5 ที่ใช้ PHP-FPM หรือ mod_php ร่วมกับการตั้งค่าเฉพาะ เช่น การกำหนด max_memory_limit ทั้งระดับ Global และระดับ Path หรือ zlib.output_compression ร่วมกับ output_handler (ยังไม่มีการสาธิตการสั่งประมวลผลคำสั่งผ่านเส้นทางนี้)
1.4 CVE-2026-129496 (CVSS v4.0: 9.2)[7] – Use-After-Free / Remote Code Execution ใน ext-date (Timezone Cache) เมื่อมีข้อความแจ้งเตือนระหว่างการเริ่มต้นระบบถูกเขียนผ่าน error_log แบบไฟล์ เช่น ค่า date.timezone ไม่ถูกต้อง และมีข้อความแจ้งเตือนในคำขอแรกของ Worker ใหม่ เช่น เกินค่า max_input_vars ผู้โจมตีอาจทำให้ Worker หยุดทำงาน หรือสั่งประมวลผลคำสั่งได้ภายใต้เงื่อนไขเพิ่มเติม กระทบ PHP-FPM, Apache mod_php และ CGI ที่เป็น Non-Thread-Safe Build
1.5 CVE-2026-126714 (CVSS v4.0: 9.2)[8] – Deserialization of Untrusted Data ใน ext-session เมื่อใช้ Session Save Handler แบบ files (ค่าเริ่มต้น) การเขียนไฟล์ Session ที่ถูกขัดจังหวะอาจทำให้ไฟล์มีข้อมูลปนกันจาก 2 Session ส่งผลให้ PHP แปลงข้อมูลอ็อบเจกต์ที่ผู้โจมตีควบคุมได้ และอาจสั่งประมวลผลคำสั่งได้หากแอปพลิเคชันมี Gadget Chain ที่ใช้งานได้
1.6 CVE-2026-115560 (CVSS v4.0: 9.2)[9] – Deserialization of Untrusted Data ใน Session Upload Progress เกิดจากการใช้ Session Serializer ต่างรูปแบบกันระหว่างการเขียนและการอ่านข้อมูล Session (php_binary/php_serialize กับ php) ผู้โจมตีอาจสั่งประมวลผลคำสั่ง แก้ไขไฟล์ หรือทำให้ระบบหยุดให้บริการได้ หากเปิดใช้ session.upload_progress และแอปพลิเคชันมี Gadget Chain ที่ใช้งานได้
1.7 CVE-2026-129481 (CVSS v4.0: 9.2)[10] – Use-After-Free ใน ext-session เป็นการแก้ไขที่ไม่สมบูรณ์ของ CVE-2026-109619 เกิดขึ้นเมื่อมี Fatal Error ใน Callback ระหว่างปิด Session เช่น stream_close() ของ Stream Wrapper ที่ผู้ใช้กำหนดเอง ส่งผลให้หน่วยความจำของ Worker ที่ถูกใช้ซ้ำเสียหาย หรือ Worker หยุดทำงาน (ยังไม่มีการสาธิตการสั่งประมวลผลคำสั่ง)
นอกจากนี้ยังมีการแก้ไขช่องโหว่อื่น เช่น CVE-2026-129291 (ระดับสูง) PHP-FPM Epoll Use-After-Free ที่อาจนำไปสู่การยกระดับสิทธิ์ภายในเครื่อง และช่องโหว่ในส่วน CGI, DOM, SOAP, Phar, URI และ Standard รวมทั้งหมดอย่างน้อย 18 รายการใน PHP 8.5.13 [11]
2. ผลิตภัณฑ์ที่ได้รับผลกระทบและใช้รุ่นที่ยังไม่ได้รับการแก้ไข ดังนี้
2.1 PHP version 8.5.0 ถึงก่อน version 8.5.13
2.2 PHP version 8.4.0 ถึงก่อน version 8.4.28
2.3 PHP version 8.3.0 ถึงก่อน version 8.3.37
2.4 PHP version 8.2.0 ถึงก่อน version 8.2.36
2.5 PHP version 8.1 และเก่ากว่า ซึ่งสิ้นสุดการสนับสนุนแล้วและจะไม่ได้รับแพตช์จากผู้พัฒนา (ช่องโหว่บางรายการ เช่น CVE-2026-115560 อาจกระทบรุ่นเก่าตั้งแต่ PHP 5.4.0)
หมายเหตุ: CVE-2026-129474 และ CVE-2026-129182 กระทบเฉพาะ PHP 8.5 ส่วน CVE-2026-129481 กระทบ PHP 8.3 ถึง 8.5
3. แนวทางการแก้ไข
3.1 ตรวจสอบระบบที่ใช้ PHP ทั้งหมด รวมถึง Web Server, Container และ Hosting โดยตรวจสอบ version ด้วยคำสั่ง php -v และตรวจสอบ SAPI ที่ใช้งาน (PHP-FPM, Apache mod_php, CGI, LSAPI)
3.2 เร่งอัปเดตเป็นรุ่นที่ได้รับการแก้ไข ดังนี้
– สำหรับ PHP 8.5 ให้อัปเดตเป็น version 8.5.13 หรือใหม่กว่า
– สำหรับ PHP 8.4 ให้อัปเดตเป็น version 8.4.28 หรือใหม่กว่า
– สำหรับ PHP 8.3 ให้อัปเดตเป็น version 8.3.37 หรือใหม่กว่า
– สำหรับ PHP 8.2 ให้อัปเดตเป็น version 8.2.36 หรือใหม่กว่า และวางแผนย้ายไปยังรุ่นที่ใหม่กว่า เนื่องจาก PHP 8.2 จะสิ้นสุดการสนับสนุนในวันที่ 31 ธันวาคม 2569
– สำหรับ PHP 8.1 และเก่ากว่า ให้เร่งวางแผนอัปเกรดไปยังรุ่นที่ยังได้รับการสนับสนุน
3.3 สำหรับระบบที่ใช้แพ็กเกจจาก Linux Distribution ให้ติดตั้งแพ็กเกจที่ผู้จัดทำยืนยันว่าแก้ไขช่องโหว่ข้างต้นแล้ว ส่วนระบบ Container ให้ปรับปรุง Image และสร้าง Container ใหม่จาก Image ที่แก้ไขแล้ว
3.4 หลังติดตั้งแพตช์ ต้องเริ่มการทำงานของ PHP-FPM Master Process และ Worker ทั้งหมด หรือ Apache ใหม่ พร้อมยืนยันว่าไม่มีกระบวนการรุ่นเดิมทำงานค้างอยู่
3.5 ทดสอบการทำงานของเว็บไซต์และแอปพลิเคชันหลังอัปเดต พร้อมตรวจสอบ Error Log และสถานะของ PHP Worker
3.6 ตรวจสอบพฤติกรรมผิดปกติ เช่น PHP Worker หยุดทำงานผิดปกติ (Segmentation Fault) มีการเรียกใช้โปรแกรมหรือคำสั่งที่ไม่เกี่ยวข้องกับการให้บริการ มีไฟล์ใหม่ที่ไม่รู้จักในเว็บไซต์ หรือมีการเชื่อมต่อออกไปยังปลายทางที่ไม่รู้จัก หากพบข้อสงสัยให้เก็บหลักฐานและดำเนินการตามแผนตอบสนองเหตุการณ์
4. แนวทางปฏิบัติกรณีไม่สามารถอัปเดตได้ทันที
4.1 สำหรับ CVE-2026-129289 ให้ปิดการใช้การเชื่อมต่อแบบคงค้างไปยัง PHP-FPM เช่น ไม่เปิดใช้ fastcgi_keep_conn บน NGINX หรือ enablereuse บน Apache mod_proxy_fcgi และไม่เปิดให้เข้าถึงพอร์ตของ PHP-FPM หรือ LSAPI จากเครือข่ายที่ไม่น่าเชื่อถือ
4.2 สำหรับ CVE-2026-129474 และ CVE-2026-129182 (PHP 8.5) ให้กำหนด zend.exception_ignore_args=1 และ/หรือ fatal_error_backtraces=0 ในการตั้งค่าระดับผู้ดูแลระบบ รวมถึงการตั้งค่าของ PHP-FPM Pool แล้วเริ่มการทำงานของ Worker ใหม่ ทั้งนี้การแก้ไขเฉพาะค่าของ CLI ไม่เพียงพอ และการกำหนด display_errors=0 ไม่สามารถป้องกันได้
4.3 สำหรับ CVE-2026-129496 ให้แก้ไขค่าการตั้งค่าที่ไม่ถูกต้องหรือเลิกใช้งานแล้วซึ่งทำให้เกิดข้อความแจ้งเตือนขณะเริ่มต้นระบบ เช่น date.timezone แล้วเริ่มการทำงานของ PHP ใหม่ หรือส่ง Error Log ไปยัง syslog แทนไฟล์
4.4 สำหรับ CVE-2026-126714 และ CVE-2026-115560 ให้กำหนด session.upload_progress.enabled=0 ในการตั้งค่าระดับผู้ดูแลระบบทุกชุดที่เขียนข้อมูลไปยังที่จัดเก็บ Session เดียวกัน (การกำหนดผ่าน ini_set() ในแอปพลิเคชันไม่เพียงพอ) ใช้ Session Serializer รูปแบบเดียวกันทุกแอปพลิเคชันที่ใช้ที่จัดเก็บ Session ร่วมกัน แยกที่จัดเก็บ Session ระหว่างแอปพลิเคชัน และจำกัดปริมาณข้อมูลที่ไม่น่าเชื่อถือที่จัดเก็บใน Session
4.5 สำหรับ CVE-2026-129481 บน PHP-FPM อาจกำหนด pm.max_requests=1 เป็นการชั่วคราว ซึ่งจะส่งผลต่อประสิทธิภาพของระบบ
4.6 จำกัดการเข้าถึงระบบเฉพาะเครือข่ายหรือ IP Address ที่จำเป็น และคงมาตรการป้องกันหน่วยความจำ เช่น ASLR ไว้
ทั้งนี้ มาตรการข้างต้นเป็นเพียงการลดความเสี่ยงชั่วคราวและไม่ครอบคลุมช่องโหว่ทั้งหมด ผู้ดูแลระบบควรติดตั้งรุ่นที่ได้รับการแก้ไขโดยเร็วที่สุด
แหล่งอ้างอิง