
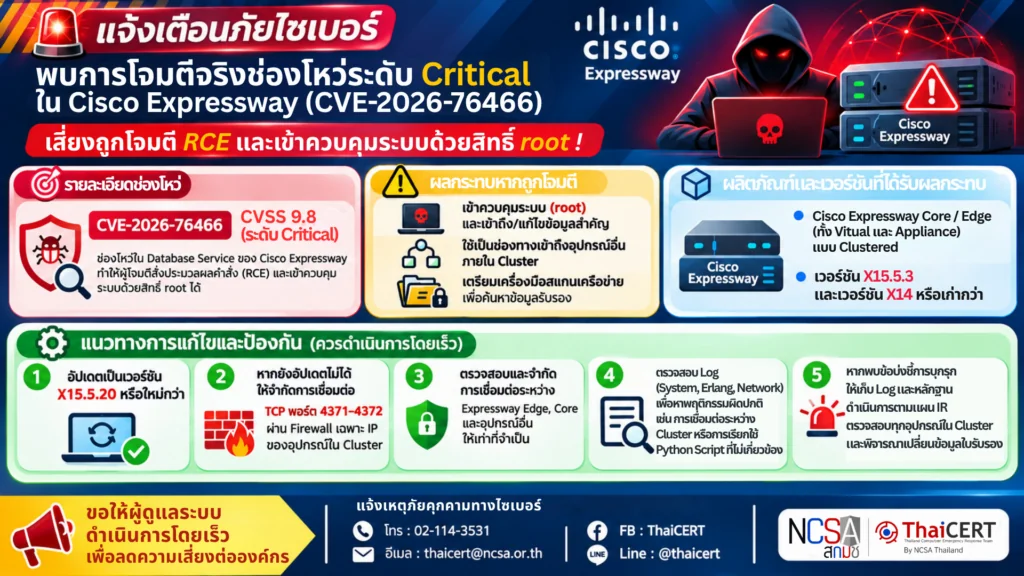
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้เฝ้าระวังและติดตามสถานการณ์ภัยคุกคามทางไซเบอร์อย่างต่อเนื่อง พบรายงานจากบริษัทรักษาความมั่นคงปลอดภัยไซเบอร์ F6 เมื่อวันที่ 18 พฤศจิกายน 2569 ว่าตรวจพบการโจมตีผ่านช่องโหว่ระดับ Critical หมายเลข CVE-2026-76466 ในผลิตภัณฑ์ Cisco Expressway ซึ่งเป็นระบบสำหรับเชื่อมต่อผู้ใช้งานจากภายนอกเข้าสู่บริการสื่อสารและทำงานร่วมกันภายในองค์กร โดยผู้โจมตีใช้ประโยชน์จากช่องโหว่ภายหลังการเผยแพร่โค้ดตัวอย่างการโจมตี (Proof-of-Concept: PoC) ทำให้สามารถเข้าควบคุมการทำงานของอุปกรณ์ด้วยสิทธิ์ระดับสูงสุด (root) และเข้าถึงอุปกรณ์อื่นภายใน Cluster ได้[1]
1. รายละเอียดช่องโหว่
CVE-2026-76466 (คะแนน CVSS3.1: 9.8) [2] เป็นช่องโหว่ประเภท Use of Hard-coded Credentials (CWE-798) ในฟีเจอร์ Database Service ของ Cisco Expressway ซึ่งเกี่ยวข้องกับการใช้งาน Persistent Cookies สำหรับการเชื่อมต่อระหว่างอุปกรณ์ภายใน Cluster และการตรวจสอบ Client Certificate ที่ไม่เพียงพอ แม้มีการเปิดใช้งาน TLS Verify Mode ส่งผลให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนและสามารถเข้าถึงบริการฐานข้อมูลของอุปกรณ์ พร้อมมีข้อมูล Persistent Cookies ที่เกี่ยวข้อง สามารถส่งคำขอ Remote Procedure Call (RPC) ที่ถูกสร้างขึ้นเป็นพิเศษ เพื่อใช้ประโยชน์จากช่องโหว่ Remote Code Execution (RCE) และเข้าควบคุมการทำงานของระบบปฏิบัติการภายใต้สิทธิ์ root ได้
2. การโจมตีและผลกระทบ
2.1 การเข้าควบคุมระบบด้วยสิทธิ์ root ผู้โจมตีที่สามารถใช้ประโยชน์จากช่องโหว่ได้สำเร็จ อาจเข้าควบคุมการทำงานของอุปกรณ์ Cisco Expressway ภายใต้สิทธิ์สูงสุดของระบบปฏิบัติการ ซึ่งอาจนำไปสู่การเข้าถึงข้อมูลสำคัญ การแก้ไขค่าการตั้งค่า และการดำเนินการอื่นโดยไม่ได้รับอนุญาต
2.2 การเข้าถึงอุปกรณ์ภายในเครือข่าย จากเหตุการณ์ที่ F6 ตรวจสอบพบว่าผู้โจมตีสามารถบุกรุกอุปกรณ์ Cisco Expressway เวอร์ชัน X15.5.3 จำนวน 2 เครื่องที่เปิดให้เข้าถึงจากอินเทอร์เน็ต ก่อนใช้หนึ่งในอุปกรณ์ดังกล่าวเป็นช่องทางเข้าถึงอุปกรณ์อีก 2 เครื่องที่อยู่ภายใน Cluster บนเครือข่ายภายในองค์กร
2.3 การเตรียมเครื่องมือเพื่อขยายผลการโจมตี ภายหลังได้รับสิทธิ์ root ผู้โจมตีได้เตรียมสคริปต์ Python สำหรับสแกนและสำรวจเครือข่าย ค้นหาทรัพยากรที่ให้บริการผ่าน Server Message Block (SMB) และตรวจสอบบริการ Microsoft SQL Server, Windows Remote Management (WinRM) รวมถึง GitLab Repository โดยมีเป้าหมายเพื่อค้นหาข้อมูลรับรอง (Credentials) และข้อมูลสำคัญขององค์กร อย่างไรก็ตาม รายงานดังกล่าวยังไม่ได้ยืนยันว่าผู้โจมตีสามารถขโมยข้อมูลสำเร็จ
3. ผลิตภัณฑ์และเวอร์ชันที่ได้รับผลกระทบ
3.1 Cisco Expressway Core และ Cisco Expressway Edge ทั้งแบบ Virtual และ Appliance เฉพาะกรณีที่ใช้งานแบบคลัสเตอร์ (clustered)
3.2 เวอร์ชันที่ได้รับผลกระทบ X15.5.3 รวมถึงเวอร์ชัน X14 หรือเก่ากว่า
4. แนวทางการแก้ไขและป้องกัน
4.1 ผู้ดูแลระบบควรอัปเดต Cisco Expressway เป็นเวอร์ชัน X15.5.20 หรือเวอร์ชันที่ได้รับการแก้ไขใหม่กว่า โดยตรวจสอบ Upgrade Path และข้อกำหนดของผู้ผลิตก่อนดำเนินการ ทั้งนี้ สำหรับระบบที่ใช้งานเวอร์ชัน X14 หรือเก่ากว่า จำเป็นต้องวางแผนย้ายไปยังเวอร์ชันที่ได้รับการแก้ไข เนื่องจาก Cisco ระบุว่าไม่มี Workaround อย่างเป็นทางการสำหรับช่องโหว่นี้
4.2 กรณีที่ยังไม่สามารถดำเนินการอัปเดตได้ ควรพิจารณาใช้มาตรการลดความเสี่ยงชั่วคราวตามคำแนะนำของ F6 โดยจำกัดการเชื่อมต่อไปยัง TCP พอร์ต 4371–4372 ผ่าน Firewall ให้สามารถเข้าถึงได้เฉพาะ IP Address ของอุปกรณ์ภายใน Cluster ที่ได้รับอนุญาต พร้อมตรวจสอบว่าบริการฐานข้อมูลที่เกี่ยวข้องไม่ถูกเปิดให้เข้าถึงจากอินเทอร์เน็ตหรือเครือข่ายที่ไม่จำเป็น ทั้งนี้ มาตรการดังกล่าวเป็นเพียงการลดความเสี่ยง ไม่ใช่ Workaround ที่ Cisco รับรองว่าสามารถแก้ไขช่องโหว่ได้
4.3 ตรวจสอบการตั้งค่า Firewall และ Network Access Control ระหว่าง Cisco Expressway Edge, Cisco Expressway Core และอุปกรณ์อื่นภายในเครือข่าย พร้อมจำกัดการเชื่อมต่อให้เป็นไปตามความจำเป็นในการให้บริการ เพื่อลดโอกาสที่ผู้โจมตีจะใช้ประโยชน์จากอุปกรณ์ที่ถูกบุกรุกเป็นช่องทางเข้าถึงระบบอื่น
4.4 ตรวจสอบ System Log, Erlang Log และ Network Log ของอุปกรณ์ Cisco Expressway เพื่อค้นหาพฤติกรรมผิดปกติ โดยเฉพาะการเชื่อมต่อระหว่าง Cluster การเข้าถึงบริการฐานข้อมูลที่ไม่คาดหมาย และการเรียกใช้ Python Script หรือโปรแกรมที่ไม่เกี่ยวข้องกับการทำงานตามปกติ
4.5 หากพบข้อบ่งชี้การบุกรุก ควรเก็บรักษา Log และหลักฐานที่เกี่ยวข้อง ดำเนินการจำกัดการเชื่อมต่อของระบบตามแผนตอบสนองเหตุการณ์ (Incident Response) พร้อมตรวจสอบอุปกรณ์ทุกเครื่องภายใน Cluster และระบบอื่นที่อาจได้รับผลกระทบ รวมถึงประเมินความจำเป็นในการเปลี่ยนข้อมูลรับรองที่อาจถูกเปิดเผย
แหล่งอ้างอิง
[1] https://dg.th/rv1c3gdaxu
[2] https://dg.th/trwf3i90bj