
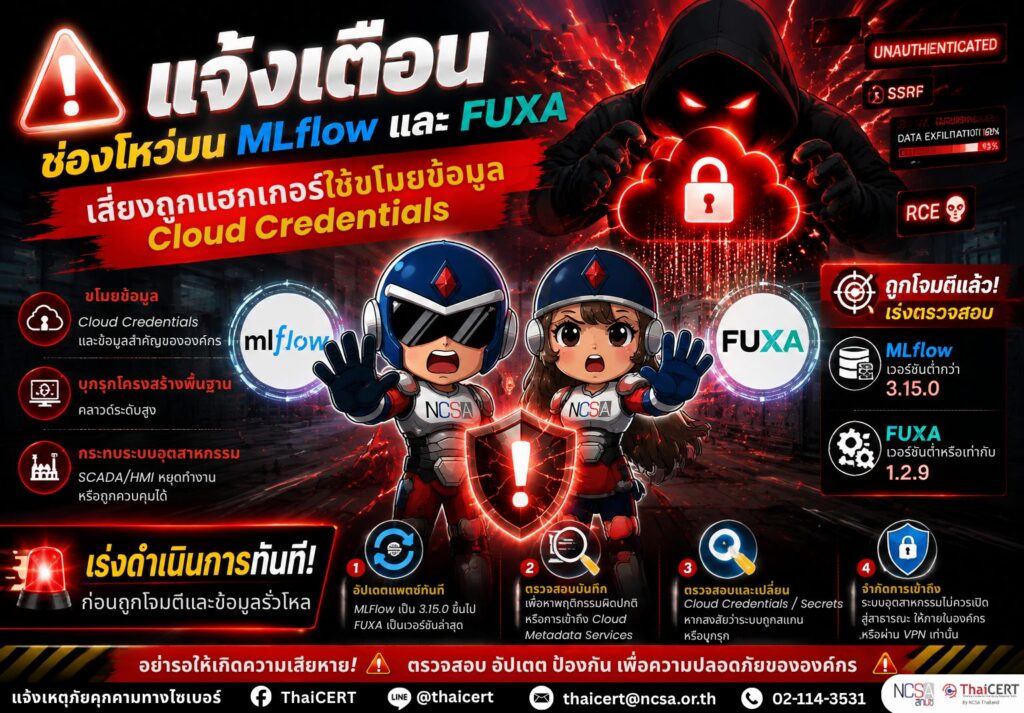
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ข่าวสารภัยคุกคามทางไซเบอร์ กรณีพบพฤติกรรมความพยายามสแกนและโจมตีช่องโหว่ความสำคัญ 2 รายการ ซึ่งส่งผลกระทบโดยตรงต่อแพลตฟอร์มปัญญาประดิษฐ์โอเพนซอร์สอย่าง MLflow รวมถึงซอฟต์แวร์ SCADA/HMI แบบ Web-based สำหรับระบบเทคโนโลยีการปฏิบัติงานและระบบอัตโนมัติทางอุตสาหกรรมอย่าง FUXA [1]
1. รายละเอียดช่องโหว่
1.1 CVE-2026-64849 (CVSS v3.1: 9.3) เป็นช่องโหว่ Unauthenticated Server-Side Request Forgery ในส่วน Model-Registry Webhooks ของ MLflow ทำให้ผู้โจมตีที่ไม่ต้องผ่านการยืนยันตัวตน (Unauthenticated) สามารถส่งคำขอ HTTP Requests ผ่าน Tracking Server (mlflow server) ไปยังบริการภายในองค์กรได้ ช่องโหว่นี้สามารถข้ามระบบป้องกันเดิม (Bypass prior fixes) ได้เนื่องจากวิธีการจัดการการเปลี่ยนทิศทาง URL (Web Redirects) [2]
1.2 CVE-2026-25895 (CVSS v3.1: 9.5) เป็นช่องโหว่ประเภท Missing Authentication for Critical Function ร่วมกับ Path Traversal เกิดจากการขาดระบบยืนยันตัวตนในฟังก์ชันสำคัญ ร่วมกับช่องโหว่ Path Traversal เปิดโอกาสให้ผู้โจมตีสามารถเขียนไฟล์ลงในระบบเซิร์ฟเวอร์ และอาจนำไปสู่การรันโค้ดอันตรายเพื่อควบคุมระบบได้ (Remote Code Execution – RCE) [3]
2. ลักษณะการโจมตี
2.1 MLflow ผู้โจมตีใช้ช่องโหว่ใน Webhooks ทำหน้าที่เป็น Proxy ในการส่งคำขอไปยัง Metadata Endpoints ของระบบคลาวด์โดยตรง จากข้อมูล Honeypot พบการสแกนค้นหาเซิร์ฟเวอร์ MLflow ที่เปิดเชื่อมต่อสู่สาธารณะอย่างแพร่หลายหลังจากการประกาศรหัส CVE เพียงไม่กี่ชั่วโมง เพื่อมุ่งเป้าดึงข้อมูลสำคัญจาก IP Address และบริการภายใน
2.2 FUXA พบการสแกนอินเทอร์เน็ตอย่างกว้างขวางจาก IP Address เดียวเพื่อค้นหาระบบ FUXA โดยผู้โจมตีพยายามส่งคำขอเพื่อเขียนทับไฟล์ main.js ด้วยข้อมูลขยะ (Junk Data) ผ่านช่องทาง Path Traversal แม้ว่าในขณะที่รายงานยังไม่พบการส่ง Payload สำหรับ RCE ก็ตาม
3. ผลกระทบที่อาจเกิดขึ้น
3.1 ผู้โจมตีสามารถสกัดและดึงข้อมูลประจำตัว (Cloud Credentials) รวมถึงข้อมูลลับของระบบคลาวด์ออกไปได้
3.2 การหลุดของ Cloud Credentials อาจนำไปสู่การบุกรุกโครงสร้างพื้นฐานคลาวด์ในระดับสูง ขณะที่การเขียนทับไฟล์ใน FUXA อาจทำให้ระบบ SCADA/HMI ที่ใช้ควบคุมเครื่องจักรในภาคอุตสาหกรรมหยุดทำงานหรือถูกควบคุมได้
4. ผลิตภัณฑ์ที่ได้รับผลกระทบ
4.1 MLflow เวอร์ชันต่ำกว่า 3.15.0
4.2 FUXA เวอร์ชันต่ำหรือเท่ากับ 1.2.9
5. แนวทางการแก้ไข
5.1 อัปเดตแพตช์ทันที
– MLflow: อัปเดตให้เป็นเวอร์ชัน 3.15.0 ขึ้นไป โดยเฉพาะระบบที่มีการเชื่อมต่อกับอินเทอร์เน็ต
– FUXA: เร่งอัปเดตเวอร์ชันล่าสุดเพื่อปิดช่องโหว่ Path Traversal
5.2 ตรวจสอบบันทึกการใช้งานเพื่อหาพฤติกรรมผิดปกติ หรือร่องรอยการเข้าถึง Cloud Metadata Services
5.3 ตรวจสอบความปลอดภัยของ Credentials หากสงสัยว่าระบบถูกสแกนหรือบุกรุก ให้ทำการ Revoke และ Rotate ค่า Cloud Credentials / Secrets ทั้งหมดทันที
5.4 ระบบควบคุมอุตสาหกรรม เช่น FUXA ไม่ควรเปิดให้เข้าถึงได้จากอินเทอร์เน็ตสาธารณะโดยตรง ควรจำกัดการเข้าถึงให้อยู่เฉพาะภายในเครือข่ายองค์กรหรือผ่าน VPN
อ้างอิง
[1] https://dg.th/ixmg3pvs1w
[2] https://dg.th/fs281ch36r
[3] https://dg.th/mn9ocvr4xp