
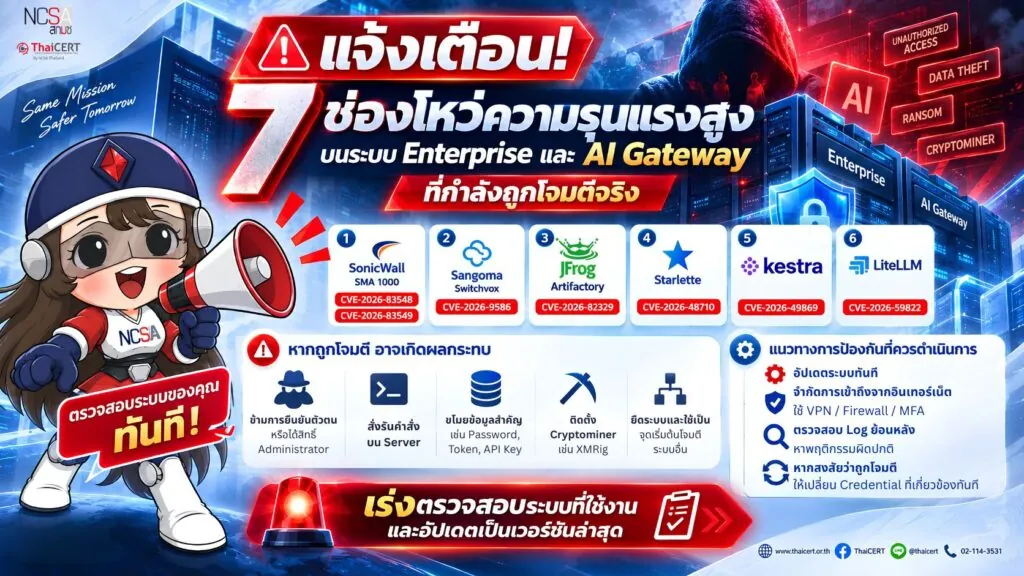
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ โดยตรวจพบช่องโหว่จำนวน 7 รายการ ที่ถูกเพิ่มลงในบัญชี Known Exploited Vulnerabilities (KEV) ของ CISA เนื่องจากมีหลักฐานการถูกนำไปใช้โจมตีจริงแล้ว ความเสี่ยงครอบคลุมตั้งแต่การถูกข้ามขั้นตอนการยืนยันตัวตน (Authentication Bypass) การรันคำสั่งอันตราย ไปจนถึงการติดตั้งซอฟต์แวร์ขุดเหรียญคริปโทฯ ผู้ที่ได้รับผลกระทบคือหน่วยงานที่ใช้งานระบบ SonicWall, Sangoma, JFrog, Starlette, Kestra และ LiteLLM ซึ่งหากปล่อยทิ้งไว้ ผู้โจมตีอาจเข้ายึดครองระบบและขโมยข้อมูลสำคัญขององค์กรได้ [1]
1. ช่องโหว่ที่ต้องเร่งตรวจสอบ
1.1 SonicWall SMA 1000
CVE-2026-83548 (CVSS 10.0)[2]
CVE-2026-83549 (CVSS 7.8)[3]
พบการใช้ช่องโหว่โจมตีจริง โดยอาจใช้เพื่อเข้าถึงระบบและสั่งรันคำสั่งบนอุปกรณ์ รวมถึงอาจนำช่องโหว่ทั้งสองมาใช้ต่อเนื่องเป็น Attack Chain ควรดำเนินการ ตรวจสอบ SonicWall SMA 1000 รุ่น 6210, 7210 และ 8200v อัปเดตเป็น 12.4.3-03526 หรือ 12.5.0-02952 หากพบความผิดปกติ ให้ตรวจสอบบัญชีผู้ใช้ เปลี่ยนรหัสผ่าน และ Reset MFA/TOTP
1.2 Sangoma Switchvox
CVE-2026-9586(CVSS 9.3)[4] เป็นช่องโหว่ SQL Injection ที่สามารถโจมตีได้โดยไม่ต้องเข้าสู่ระบบ และมีรายงานการใช้เพื่อเปิด Reverse Shell เข้าควบคุมเครื่องเป้าหมาย ควรดำเนินการ ตรวจสอบ Switchvox SMB Edition หากต่ำกว่า 8.4.0.2 ให้เร่งอัปเดต
1.3 JFrog Artifactory
CVE-2026-82329 (CVSS 9.8)[5] ช่องโหว่อาจทำให้ผู้โจมตีข้ามการยืนยันตัวตนและได้รับสิทธิ์ Administrator ส่งผลให้สามารถเข้าถึง Repository, User, Token และ Credential ที่สำคัญได้ ควรดำเนินการ ตรวจสอบระบบ Artifactory แบบ Self-Hosted อัปเดตเป็นเวอร์ชันแก้ไขตาม Release Branch ที่ผู้ผลิตกำหนด
1.4 Starlette
CVE-2026-48710 (CVSS 6.5)[6] ช่องโหว่อาจทำให้ระบบตรวจสอบ Path หรือสิทธิ์การเข้าถึงไม่ถูกต้อง และสามารถนำไปใช้ร่วมกับช่องโหว่อื่นเพื่อข้ามการยืนยันตัวตนได้ ควรดำเนินการ หากใช้ Starlette ต่ำกว่า 1.0.1 ให้อัปเดตเป็น 1.0.1 หรือใหม่กว่า
1.5 Kestra
CVE-2026-49869 (CVSS 10.0)[7] เป็นช่องโหว่ Authentication Bypass ที่อาจทำให้ผู้โจมตีสร้าง Workflow และสั่งงานระบบได้โดยไม่ต้องมีบัญชีผู้ใช้ Microsoft พบพฤติกรรมหลังการโจมตี เช่น การเปิด Reverse Shell ค้นหา Credential จาก Container และติดตั้ง XMRig Cryptominer ควรดำเนินการ สายเวอร์ชันเดิม อัปเดตเป็นอย่างน้อย 1.0.45 สาย 1.1–1.3 อัปเดตเป็นอย่างน้อย 1.3.21 [7]
1.6 LiteLLM
CVE-2026-59822 (CVSS 8.8)[8] ช่องโหว่อาจทำให้ผู้โจมตีข้ามการยืนยันตัวตนของ MCP Endpoint และเข้าถึง MCP Tool หรือระบบหลังบ้านที่เชื่อมต่ออยู่ ควรดำเนินการ หากใช้ LiteLLM ต่ำกว่า 1.84.0 ให้เร่งอัปเดต หากยังอัปเดตไม่ได้ ให้จำกัดหรือปิดการเข้าถึง /mcp/ จากอินเทอร์เน็ต
2. หากถูกโจมตี ผู้โจมตีอาจสามารถดำเนินการได้ ดังนี้ [9]
ข้ามหน้า Login หรือได้รับสิทธิ์ Administrator
สั่งรันคำสั่งบน Server จากระยะไกล
ขโมย Password, Token, API Key และ Credential
เปิด Reverse Shell เพื่อกลับเข้าควบคุมระบบ
เข้าถึง Database หรือระบบอื่นภายในองค์กร
ติดตั้ง Cryptominer เช่น XMRig
ใช้เครื่องที่ถูกเจาะเป็นจุดเริ่มต้นโจมตีระบบอื่น
โดยเฉพาะ AI Gateway, MCP Server และ Workflow System มีความเสี่ยงสูง เนื่องจากมักเชื่อมต่อกับ API Key, Database, Cloud และระบบ Backend หลายส่วน
3. ระบบที่ควรเร่งตรวจสอบ หน่วยงานควรตรวจสอบโดยเร็ว หากมีการใช้งาน
SonicWall SMA 1000
Sangoma Switchvox
JFrog Artifactory
Web Application ที่ใช้ Starlette
Kestra
LiteLLM หรือ MCP Server
Server หรือ Container ที่เก็บ Password, Token หรือ API Key
ควรให้ความสำคัญกับระบบที่เปิด Web Interface, API หรือ Management Interface ให้เข้าถึงจากอินเทอร์เน็ต เป็นลำดับแรก
4. แนวทางการแก้ไขและป้องกัน[10]
4.1 อัปเดตระบบทันที
ตรวจสอบเวอร์ชันและติดตั้ง Security Update หรือ Hotfix ล่าสุดจากผู้ผลิต เนื่องจากช่องโหว่เหล่านี้มีหลักฐานว่าถูกนำไปใช้โจมตีจริงแล้ว
4.2 จำกัดการเข้าถึงจากอินเทอร์เน็ต
ปิด Administrator Page, Management Interface, MCP Endpoint หรือ API ที่ไม่จำเป็นต้องเปิดสาธารณะ และใช้ VPN, Firewall, IP Allowlist และ MFA เพื่อจำกัดการเข้าถึง
4.3 ตรวจสอบ Log ย้อนหลัง
ตรวจสอบ Firewall, WAF, Web Server, VPN, EDR และ SIEM เพื่อค้นหาพฤติกรรมผิดปกติ เช่น
Login จาก IP ที่ไม่รู้จัก
การสร้างบัญชี Administrator ใหม่
การสร้าง Token หรือ API Key ผิดปกติ
การเรียก bash, sh, curl, wget หรือ python จาก Web Application
การเชื่อมต่อไปยัง IP/Domain ที่ไม่รู้จัก
CPU ใช้งานสูงผิดปกติ
Cron Job, Scheduled Task หรือไฟล์ใหม่ที่ไม่ทราบที่มา
4.4 หากสงสัยว่าถูกเจาะ ให้เปลี่ยน Credential
เปลี่ยน Password, API Key, Access Token, Database Credential, SSH Key และ MFA/TOTP ที่ระบบดังกล่าวสามารถเข้าถึงได้ พร้อมตรวจสอบว่ามีบัญชีหรือช่องทางสำหรับกลับเข้าระบบถูกสร้างไว้หรือไม่
แหล่งอ้างอิง
[1] https://dg.th/1u4msnf9ae
[2] https://dg.th/3ho78nj0vu
[3] https://dg.th/v62y7xrupn
[4] https://dg.th/39ajszw4bt
[5] https://dg.th/1zdlgb360x
[6] https://dg.th/tix635kpnh
[7] https://dg.th/tiv9aws05u
[8] https://dg.th/bij9vcl13o
[9] https://dg.th/mq51psohyr
[10] https://dg.th/zwr6thesmx