
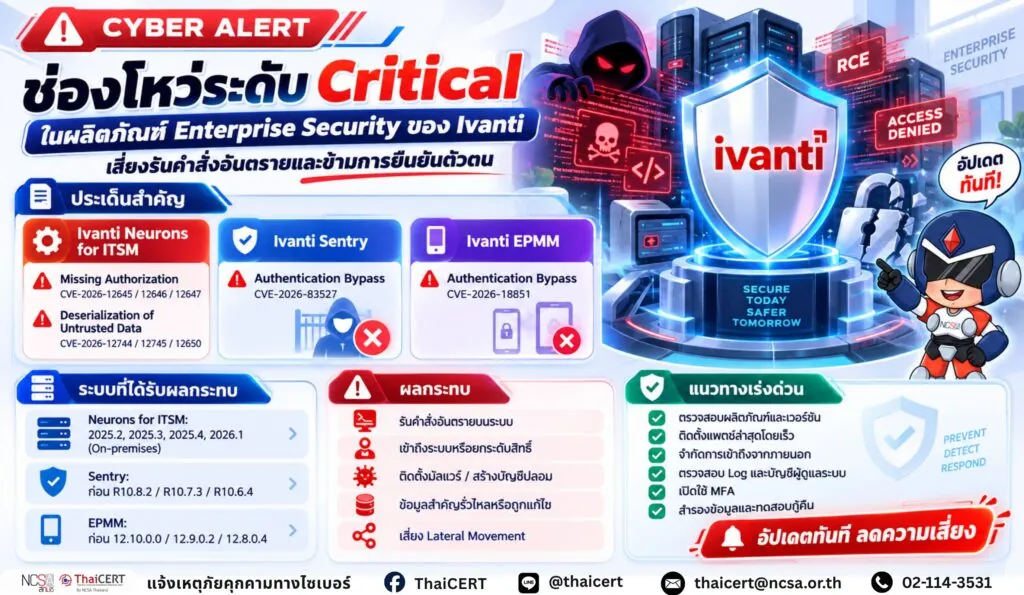
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบว่า Ivanti ได้เผยแพร่แพตช์ความปลอดภัยเพื่อแก้ไขช่องโหว่ระดับ Critical และ High Severity ในผลิตภัณฑ์ด้าน Enterprise Security ได้แก่ Ivanti Neurons for ITSM, Ivanti Sentry และ Ivanti Endpoint Manager Mobile (EPMM) โดยช่องโหว่ที่พบใน Ivanti Neurons for ITSM ที่อาจทำให้ผู้โจมตีสามารถรันคำสั่งอันตรายได้ (Remote Code Execution: RCE) ขณะที่ช่องโหว่ใน Ivanti Sentry และ EPMM อาจทำให้ผู้โจมตีสามารถหลีกเลี่ยงกระบวนการยืนยันตัวตน (Authentication Bypass) และเข้าถึงสิทธิ์ระดับผู้ดูแลระบบได้โดยไม่ได้รับอนุญาต [1]
1. รายละเอียดของภัยคุกคาม
1.1 ช่องโหว่ใน Ivanti Neurons for ITSM
– CVE-2026-12645 (CVSS v3.1: 9.9)[2], CVE-2026-12646 (CVSS v3.1: 9.9)[3] และ CVE-2026-12647 (CVSS v3.1: 9.9)[4] เป็นช่องโหว่ประเภท Missing Authorization ซึ่งเกิดจากการตรวจสอบสิทธิ์ของระบบไม่เพียงพอ ส่งผลให้ผู้โจมตีอาจสามารถเข้าถึงฟังก์ชันหรือทรัพยากรของระบบโดยไม่ได้รับอนุญาต
– CVE-2026-12744 (CVSS v3.1: 9.8)[5], CVE-2026-12745 (CVSS v3.1: 9.8)[6] และ CVE-2026-12650 (CVSS v3.1: 9.9)[7] เป็นช่องโหว่ประเภท Deserialization of Untrusted Data ซึ่งเกี่ยวข้องกับการประมวลผลข้อมูลที่ถูกส่งเข้าสู่ระบบโดยไม่มีการตรวจสอบอย่างเหมาะสม อาจทำให้ผู้โจมตีสามารถส่งข้อมูลที่ถูกสร้างขึ้นเป็นพิเศษ เพื่อให้ระบบทำงานผิดปกติและนำไปสู่การรันคำสั่งอันตรายบนระบบได้
1.2 ช่องโหว่ใน Ivanti Sentry และ EPMM
– CVE-2026-83527 เป็นช่องโหว่ประเภท Authentication Bypass ใน Ivanti Sentry ซึ่งอาจทำให้ผู้โจมตีที่ไม่ผ่านการยืนยันตัวตน สามารถเข้าถึงสิทธิ์ระดับผู้ดูแลระบบได้ (Administrative Privileges)
1.3 Ivanti Endpoint Manager Mobile (EPMM)
– CVE-2026-18851 เป็นช่องโหว่ประเภท Authentication Bypass ใน Ivanti Endpoint Manager Mobile (EPMM) โดยผู้โจมตีที่สามารถเข้าถึงระบบอาจใช้ช่องโหว่ดังกล่าวเพื่อหลีกเลี่ยงขั้นตอนการตรวจสอบสิทธิ์และเข้าถึงระบบโดยไม่ได้รับอนุญาต
2. ระบบที่ได้รับผลกระทบ
2.1 Ivanti Neurons for ITSM เวอร์ชัน 2025.2, 2025.3, 2025.4 และ 2026.1 (โดยเฉพาะรูปแบบ On-premises)
2.2 Ivanti Sentry เวอร์ชันก่อนหน้า R10.8.2, R10.7.3 และ R10.6.4
2.3 Ivanti Endpoint Manager Mobile (EPMM) เวอร์ชันก่อนหน้า 12.10.0.0, 12.9.0.2 และ 12.8.0.4
3. ผลกระทบที่อาจเกิดขึ้น
3.1 ผู้โจมตีอาจสามารถรันคำสั่งอันตรายบนระบบ Ivanti Neurons for ITSM ได้
3.2 ผู้โจมตีอาจเข้าถึงระบบโดยไม่ได้รับอนุญาต หรือยกระดับสิทธิ์เป็นผู้ดูแลระบบ
3.3 อาจถูกใช้เป็นช่องทางสำหรับติดตั้งมัลแวร์ สร้างบัญชีผู้ใช้งานปลอม หรือรักษาการเข้าถึงระบบภายในหน่วยงาน
3.4 อาจส่งผลให้ข้อมูลสำคัญของหน่วยงาน ข้อมูลผู้ใช้งาน หรือข้อมูลระบบ ITSM ถูกเปิดเผยหรือถูกแก้ไข
3.5 หากระบบดังกล่าวเชื่อมต่อกับระบบบริหารจัดการอุปกรณ์หรือระบบภายในหน่วยงาน อาจเพิ่มความเสี่ยงต่อการโจมตีแบบเคลื่อนที่ภายในเครือข่าย (Lateral Movement)
4. แนวทางการแก้ไขและลดความเสี่ยง[8]
4.1 ตรวจสอบการใช้งานผลิตภัณฑ์ Ivanti ภายในหน่วยงานว่ามีผลิตภัณฑ์และเวอร์ชันที่ได้รับผลกระทบหรือไม่
4.2 ดำเนินการติดตั้งแพตช์ความปลอดภัยล่าสุดจาก Ivanti โดยเร็ว โดยเฉพาะ Ivanti Neurons for ITSM, Sentry และ EPMM
4.3 จำกัดการเข้าถึงระบบ Ivanti จากอินเทอร์เน็ตหรือเครือข่ายภายนอกให้เฉพาะผู้ใช้งานที่จำเป็น
4.4 ตรวจสอบ Log ของระบบ Ivanti, ระบบยืนยันตัวตน และระบบเครือข่าย เพื่อค้นหาการเข้าถึงผิดปกติ
4.5 ตรวจสอบบัญชีผู้ดูแลระบบ สิทธิ์การเข้าถึง และบัญชีที่ถูกสร้างขึ้นใหม่ภายในระบบ
4.6 เปิดใช้งาน Multi-Factor Authentication (MFA) สำหรับบัญชีที่มีสิทธิ์ระดับสูง
4.7 สำรองข้อมูลสำคัญและทดสอบแผนกู้คืนระบบ เพื่อรองรับกรณีระบบได้รับผลกระทบ
แหล่งอ้างอิง
[1] https://dg.th/9dri5m8nu0
[2] https://dg.th/javg2yw137
[3] https://dg.th/9t2no0bsvc
[4] https://dg.th/g3z5tevc9j
[5] https://dg.th/hy3uwpvlr6
[6] https://dg.th/gre52lbinm
[7] https://dg.th/vh3id5lf9j
[8] https://dg.th/m6roehvfuc