
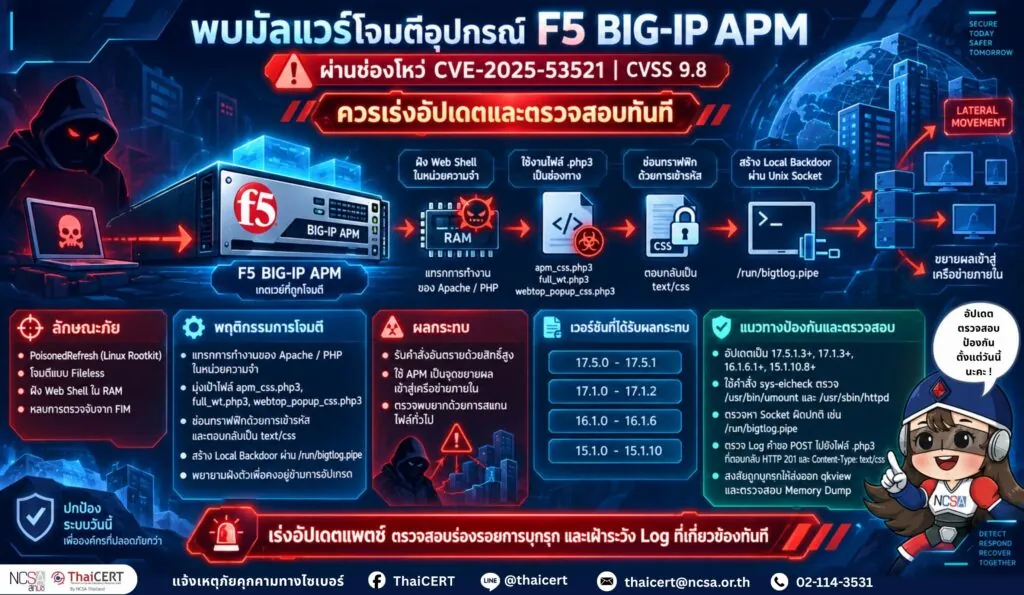
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบการโจมตีอุปกรณ์ F5 BIG-IP Access Policy Manager (APM) จากช่องโหว่ความรุนแรงระดับวิกฤต (CVE-2025-53521) โดยผู้โจมตีสามารถรันคำสั่งอันรายและฝังมัลแวร์ลงในหน่วยความจำเพื่อหลบเลี่ยงการตรวจจับได้โดยไม่ต้องยืนยันตัวตน องค์กรที่ใช้งานอุปกรณ์เวอร์ชันที่ได้รับผลกระทบมีความเสี่ยงสูงสุดที่จะถูกผู้โจมตียึดสิทธิ์ควบคุมระบบ และใช้เป็นจุดตั้งต้นในการขยายการโจมตีเจาะเข้าสู่เครือข่ายภายในองค์กร [1]
1. ลักษณะของภัยคุกคาม
ผู้ไม่หวังดีทำการโจมตีผ่านช่องโหว่ CVE-2025-53521 ซึ่งมีคะแนน CVSS3.1 สูงถึง 9.8 เพื่อติดตั้งมัลแวร์กลุ่ม PoisonedRefresh (Linux Rootkit) การโจมตีนี้เป็นรูปแบบไร้ไฟล์ (Fileless) โดยมัลแวร์จะแทรกแซงการทำงานของเว็บเซิร์ฟเวอร์ (Apache Process) และฝัง Web Shell เข้าไปในหน่วยความจำ (RAM) ผ่านสคริปต์ PHP ของระบบ (เช่น apm_css.php3) ซึ่งเทคนิคการฝังตัวในหน่วยความจำทำให้ระบบตรวจสอบความถูกต้องของไฟล์ (File Integrity Monitoring – FIM) ไม่สามารถตรวจพบความผิดปกติบนฮาร์ดดิสก์ได้ มัลแวร์ยังใช้วิธีซ่อนการรับส่งข้อมูลคำสั่งโจมตีด้วยการเข้ารหัส และปลอมแปลงการตอบกลับเป็นรูปแบบไฟล์ตกแต่งเว็บไซต์ (CSS) เพื่อหลอกระบบรักษาความปลอดภัย นอกจากนี้ มัลแวร์ยังสร้างช่องทางลับ (Backdoor) ผ่าน Unix Socket ภายในเครื่องเพื่อให้แฮกเกอร์เข้าควบคุมระบบผ่านหน้าต่างคำสั่ง (Interactive Shell) ได้โดยไม่ต้องเปิดพอร์ตเครือข่ายใหม่ และมีความพยายามในการฝังตัวลงในอิมเมจระบบเพื่อให้คงอยู่ได้แม้จะมีการอัปเกรดระบบปฏิบัติการแล้วก็ตาม
2. รายละเอียดการโจมตี [2]
2.1 Fileless & Memory Injection: มัลแวร์จะไม่สร้างหรือแก้ไขไฟล์ Web Shell ลงบนดิสก์ แต่จะสกัดกั้นการทำงานของ Apache Process (ผ่านฟังก์ชัน apr_dso_load และการแก้ libphp ในหน่วยความจำ) เพื่อแอบแฝงโค้ด Web Shell เข้าไปในสำเนา PHP สคริปต์ที่ถูกโหลดขึ้นหน่วยความจำ (RAM)
2.2 มัลแวร์จะมุ่งเป้าแทรกซึมผ่าน PHP สคริปต์ 3 ตัวของ BIG-IP APM ได้แก่
– apm_css.php3
– full_wt.php3
– webtop_popup_css.php3
2.3 หลบเลี่ยงการสแกนดิสก์ (Disk Scan Bypass) เนื่องจากไฟล์ PHP จริงบนดิสก์ไม่ถูกเปลี่ยนแปลง ทำให้การสแกนไฟล์เพื่อหา Hash หรือเปรียบเทียบกับไฟล์ต้นฉบับ (File Integrity Monitoring – FIM) ตรวจไม่พบสิ่งผิดปกติ
2.4 ซ่อนการรับส่งข้อมูล (Encrypted Traffic) คำสั่งโจมตีจะถูกส่งผ่าน HTTP Body โดยมีการเข้ารหัสไว้ และเมื่อเซิร์ฟเวอร์ตอบกลับ มัลแวร์จะส่ง HTTP Status 201 พร้อม Header Content-Type: text/css เพื่อตบตาว่าเป็นการเรียกใช้ไฟล์ CSS ปกติ
2.5 สร้าง Local Backdoor มัลแวร์สร้าง Unix Socket ภายในเครื่องที่ตำแหน่ง /run/bigtlog.pipe เพื่อเชื่อมต่อไปยัง /bin/bash ทำให้ผู้โจมตีเข้าถึง Shell แบบ Interactive ได้โดยไม่ต้องเปิดพอร์ต Network ใหม่
2.6 แฝงตัวข้ามการอัปเดต มัลแวร์พยายามฝังตัวลงในอิมเมจติดตั้งของ BIG-IP (เช่นไฟล์ umount, httpd, rc.local) เพื่อให้มัลแวร์คงอยู่แม้จะมีการอัปเกรดระบบ
3. ผลกระทบ
3.1 ผู้โจมตีสามารถสั่งรันคำสั่งที่เป็นอัตรายบนอุปกรณ์ F5 BIG-IP APM ในระดับสิทธิ์สูงสุดได้
3.2 เนื่องจาก APM ทำหน้าที่เป็น Gateway เข้าถึงทรัพยากรองค์กร ผู้โจมตีจึงสามารถใช้เป็นจุดตั้งต้นในการขยายผลโจมตี (Lateral Movement) เข้าสู่ระบบอื่นๆ ภายในเครือข่ายได้
3.3 การสแกนไวรัสหรือตรวจสอบไฟล์ตามปกติหรือแบบทั่วไปบนระบบปฏิบัติการ จะไม่สามารถตรวจพบมัลแวร์นี้ได้
4. ผลิตภัณฑ์ที่ได้รับผลกระทบ [3]
อุปกรณ์ F5 BIG-IP APM เวอร์ชันต่อไปนี้
– เวอร์ชัน 17.5.0 ถึง 17.5.1
– เวอร์ชัน 17.1.0 ถึง 17.1.2
– เวอร์ชัน 16.1.0 ถึง 16.1.6
– เวอร์ชัน 15.1.0 ถึง 15.1.10
5. แนวทางการแก้ไขและป้องกัน
5.1 ดำเนินการอัปเดตระบบ F5 BIG-IP APM ให้เป็นเวอร์ชันล่าสุดที่ได้รับการแก้ไขช่องโหว่แล้ว ได้แก่
– เวอร์ชัน 17.5.1.3 ขึ้นไป
– เวอร์ชัน 17.1.3 ขึ้นไป
– เวอร์ชัน 16.1.6.1 ขึ้นไป
– เวอร์ชัน 15.1.10.8 ขึ้นไป
5.2 เรียกใช้คำสั่ง sys-eicheck เพื่อตรวจสอบความถูกต้องของไฟล์ในระบบ โดยมุ่งเน้นการตรวจหาความผิดปกติหรือการดัดแปลงไฟล์ไบนารีสำคัญ ได้แก่ /usr/bin/umount และ /usr/sbin/httpd
5.3 การตรวจสอบร่องรอยการบุกรุก
– ตรวจสอบไฟล์ Socket ในระบบ: ตรวจหาการมีอยู่ของไฟล์ Unix Domain Socket ที่ผิดปกติ เช่น /run/bigtlog.pipe หรือ /run/bigstart.ltm
– ตรวจสอบ Web Traffic Logs ย้อนหลัง: เฝ้าระวังคำขอประเภท POST ที่ส่งไปยังไฟล์สคริปต์ .php3 (ได้แก่ apm_css.php3, full_wt.php3 และ webtop_popup_css.php3) ที่มีการตอบกลับด้วยรหัสสถานะ HTTP 201 พร้อมระบุ Content-Type: text/css
– ตรวจสอบพฤติกรรมของ Apache Process: เฝ้าระวังการทำงานของ Process ซับซ้อน เช่น การเข้าถึง /proc/self/maps หรือการสร้าง Process ย่อย (Child Process) ไปยัง /bin/bash
5.4 การรับมือเมื่อสงสัยว่าระบบถูกบุกรุก
– ดำเนินการส่งออกรายงาน qkview จากอุปกรณ์ และประสานงานส่งให้ทีมสนับสนุนเทคนิคของ F5 เพื่อทำการวิเคราะห์เชิงลึก
– ดำเนินการเปรียบเทียบข้อมูล Module ในหน่วยความจำ (Memory Dump) กับไฟล์จริงบนดิสก์ ตามขั้นตอนการรับมือเหตุการณ์ภัยคุกคามไซเบอร์ (Incident Response Procedures)
แหล่งอ้างอิง
[1] https://dg.th/jq7sy9dgot
[2] https://dg.th/ym18tl6g57
[3] https://dg.th/4j5tqou9ek