
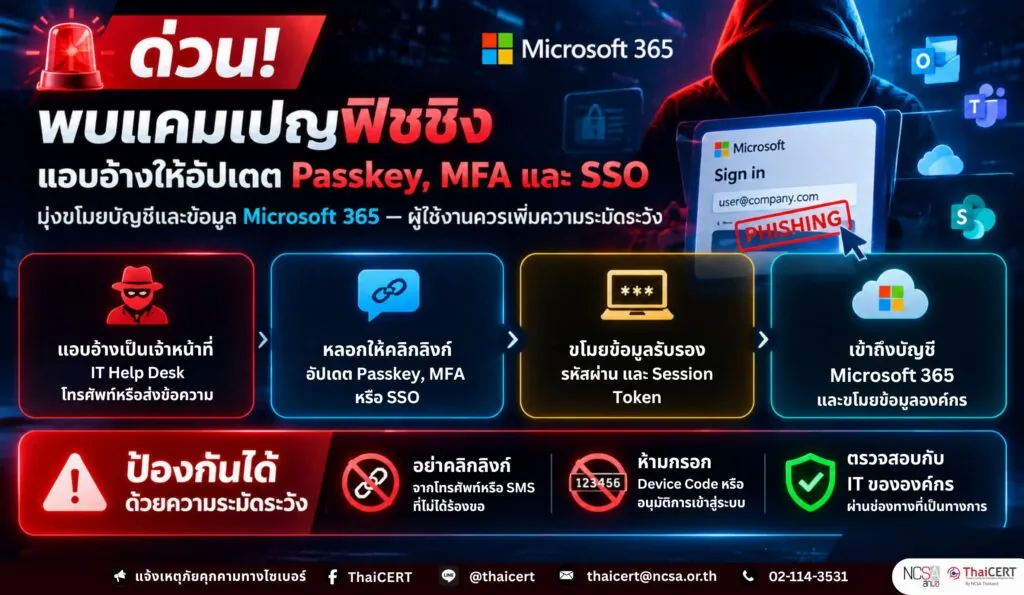
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบแคมเปญ Social Engineering และ Phishing ที่ผู้โจมตีแอบอ้างเป็นเจ้าหน้าที่ฝ่ายเทคโนโลยีสารสนเทศ (IT Help Desk) ขององค์กร ติดต่อพนักงานผ่านโทรศัพท์หรือข้อความ โดยอ้างว่าต้องเร่งอัปเดต Passkey, Multi-Factor Authentication (MFA) หรือ Single Sign-On (SSO) เพื่อป้องกันบัญชีถูกระงับ จากนั้นหลอกให้เข้าสู่เว็บไซต์ฟิชชิงหรือดำเนินการยืนยันตัวตนผ่าน Device Code ส่งผลให้ผู้โจมตีสามารถขโมยข้อมูลรับรองและ Session Token เพื่อเข้าถึงบริการ Microsoft 365 และขโมยข้อมูลขององค์กรได้ [1]
Microsoft พบกิจกรรมดังกล่าวตั้งแต่เดือนพฤษภาคม 2026 และประเมินว่ามีผู้โจมตีหลายกลุ่มเกี่ยวข้อง รวมถึง Storm-3121 ซึ่งเชื่อมโยงกับปฏิบัติการรีดไถข้อมูลของ ShinyHunters และ Falcon และ Storm-3032 ซึ่งเกี่ยวข้องกับกลุ่ม Helix ทั้งนี้ การโจมตีไม่ได้เกิดจากช่องโหว่ของ Passkey โดยตรง แต่เป็นการใช้เรื่องการลงทะเบียนหรืออัปเดต Passkey เป็นข้ออ้างเพื่อหลอกลวงผู้ใช้งาน [2]
1. รายละเอียดภัยคุกคาม
1.1 ผู้โจมตีรวบรวมข้อมูลเกี่ยวกับองค์กร โครงสร้างหน่วยงาน และพนักงานเป้าหมายจากสื่อสังคมออนไลน์หรือแพลตฟอร์มด้านวิชาชีพ เพื่อให้การติดต่อและการแอบอ้างมีความน่าเชื่อถือ
1.2 ผู้โจมตีจะดำเนินการโทรศัพท์หรือส่งข้อความไปยังหมายเลขส่วนตัวของพนักงาน โดยแอบอ้างเป็นเจ้าหน้าที่ IT Help Desk และสร้างสถานการณ์เร่งด่วนว่าต้องอัปเดต Passkey, MFA หรือ SSO มิฉะนั้นอาจไม่สามารถเข้าใช้งานระบบขององค์กรได้
1.3 ผู้เสียหายจะได้รับลิงก์ผ่าน SMS, Microsoft Teams หรือช่องทางอื่น เพื่อนำไปยังเว็บไซต์ที่เลียนแบบหน้าเข้าสู่ระบบของ Microsoft โดยผู้โจมตีอาจนำชื่อองค์กรไปใช้เป็น Subdomain เช่น “company-name[.]secure-passkey[.]com” เพื่อเพิ่มความน่าเชื่อถือ
1.4 ผู้โจมตีใช้เทคนิค Adversary-in-the-Middle (AiTM) เพื่อดักจับชื่อผู้ใช้งาน รหัสผ่าน และ Session Token หรือหลอกให้ผู้เสียหายกรอก Device Code บนหน้าการยืนยันตัวตนของ Microsoft ซึ่งเป็นการอนุมัติสิทธิ์ให้ Client ที่ผู้โจมตีควบคุมอยู่
1.5 เมื่อเข้าถึงบัญชีได้แล้ว ผู้โจมตีจะลงทะเบียนหมายเลขโทรศัพท์ แอปพลิเคชัน Authenticator หรือ Software-based OTP ของตนเองเป็นวิธี MFA เพิ่มเติม เพื่อรักษาสิทธิ์การเข้าถึงบัญชี
1.6 ผู้โจมตีใช้ Microsoft Graph สำรวจบัญชีผู้ใช้งาน กลุ่ม สิทธิ์ แอปพลิเคชัน วิธีการยืนยันตัวตน SharePoint, OneDrive และกล่องจดหมาย ก่อนรวบรวมและดาวน์โหลดข้อมูลสำคัญออกจากระบบ
2. ผลกระทบ
2.1 บัญชี Microsoft 365 อาจถูกเข้าถึงโดยไม่ได้รับอนุญาต แม้บัญชีจะเปิดใช้งาน MFA อยู่ เนื่องจากผู้โจมตีได้รับ Session Token ที่ผ่านการยืนยันตัวตนแล้ว
2.2 ข้อมูลใน SharePoint Online, OneDrive for Business และ Exchange Online รวมถึงอีเมล ไฟล์แนบ เอกสารภายใน และข้อมูลสำคัญขององค์กรอาจถูกขโมย
2.3 ผู้โจมตีอาจเข้าถึงแอปพลิเคชันอื่นที่เชื่อมต่อผ่าน SSO ตามสิทธิ์ของบัญชีผู้เสียหาย
2.4 ผู้โจมตีอาจเพิ่มวิธีการยืนยันตัวตนหรือสร้าง Mailbox Rule เพื่อรักษาการเข้าถึงบัญชีและหลบเลี่ยงการตรวจพบ
2.5 ข้อมูลที่ขโมยไปอาจถูกนำไปใช้ในการเรียกค่าไถ่ หลอกลวงทางการเงิน หรือขยายผลโจมตีภายในองค์กร
3. ตัวบ่งชี้และพฤติกรรมที่ควรเฝ้าระวัง [2]
3.1 ตัวอย่างโดเมนที่เกี่ยวข้องกับแคมเปญ ได้แก่
– passkeyhelpdesk[.]com
– secure-passkey[.]com
– setupmypasskey[.]com
– add-passkey[.]com
– integratedsso[.]com
– oktasession[.]com
– keysyncos[.]com
– oskeysync[.]com
– oskeysetup[.]com
– oskeyregister[.]com
– syncmykey[.]com
– myconnectkey[.]com
– oskeyconnect[.]com
– validationsetupac[.]com
– portalsetuphub[.]com
3.2 ตรวจพบการเข้าสู่ระบบ Microsoft 365 หรือ OfficeHome จากอุปกรณ์ที่องค์กรไม่ได้บริหารจัดการ ตำแหน่งที่ตั้ง หรือหมายเลข IP Address ที่ผิดปกติ
3.3 มีการเพิ่มหมายเลขโทรศัพท์ แอปพลิเคชัน Authenticator อุปกรณ์ หรือ Software Token ใหม่ ภายหลังการเข้าสู่ระบบที่มีความเสี่ยง
3.4 พบบัญชีเดียวกันเรียกใช้งาน Microsoft Graph หลายส่วนอย่างรวดเร็ว เพื่อสำรวจผู้ใช้งาน กลุ่ม สิทธิ์ แอปพลิเคชัน และข้อมูลบนระบบ Cloud
3.5 พบเหตุการณ์ “FileAccessed” หรือ “FileDownloaded” จำนวนมากใน SharePoint และ OneDrive หรือพบการเข้าถึงอีเมลและไฟล์แนบผ่าน REST API
3.6 พบการเข้าถึงไฟล์ด้วย User-Agent “python-httpx” อย่างไรก็ตาม ควรพิจารณาร่วมกับบัญชี ต้นทาง ปริมาณข้อมูล และกิจกรรมที่เกิดขึ้นก่อนหน้า ไม่ควรใช้ User-Agent ดังกล่าวเป็นหลักฐานเพียงรายการเดียว
4. แนวทางการป้องกันและแก้ไข
4.1 แจ้งเตือนพนักงานไม่ให้ดำเนินการเปลี่ยนแปลง Passkey, MFA หรือ SSO ตามคำแนะนำจากบุคคลที่ติดต่อผ่านโทรศัพท์ SMS หรือข้อความที่ไม่ได้ร้องขอ และควรตรวจสอบกับ IT Help Desk ผ่านช่องทางทางการขององค์กรก่อนทุกครั้ง
4.2 ห้ามกรอก Device Code หรืออนุมัติการเข้าสู่ระบบ หากไม่ได้เป็นผู้เริ่มต้นกระบวนการเชื่อมต่ออุปกรณ์หรือแอปพลิเคชันด้วยตนเอง
4.3 ตรวจสอบชื่อโดเมนและชื่อแอปพลิเคชันที่ร้องขอสิทธิ์อย่างละเอียด แม้หน้าเว็บไซต์ที่ปรากฏจะเป็นหน้าการยืนยันตัวตนของ Microsoft ที่ถูกต้องก็ตาม
4.4 บังคับใช้ MFA ที่ทนทานต่อการฟิชชิง เช่น FIDO2 Passkey หรือ Windows Hello for Business ผ่าน Conditional Access
4.5 กำหนด Conditional Access ให้อนุญาตการเข้าถึง Exchange, SharePoint, OneDrive และแอปพลิเคชันที่มีสิทธิ์ Microsoft Graph เฉพาะอุปกรณ์ที่องค์กรบริหารจัดการและเป็นไปตามข้อกำหนด
4.6 ปิด Device Code Flow และ Authentication Transfer Flow หากไม่มีความจำเป็นทางธุรกิจ หรือจำกัดการใช้งานเฉพาะบัญชีและแอปพลิเคชันที่ได้รับอนุญาต
4.7 จำกัดการลงทะเบียนข้อมูลความปลอดภัยและวิธีการยืนยันตัวตน รวมถึงจำกัดการอนุมัติสิทธิ์ให้แอปพลิเคชันโดยผู้ใช้งาน และกำหนดให้ผู้ดูแลระบบเป็นผู้ตรวจสอบและอนุมัติ
4.8 เปิดใช้งาน Microsoft Graph Activity Log และ Mailbox Auditing พร้อมตั้งค่าการแจ้งเตือนเมื่อพบการเพิ่มวิธี MFA การสำรวจข้อมูล หรือดาวน์โหลดไฟล์และอีเมลในปริมาณผิดปกติ
5. แนวทางปฏิบัติกรณีตรวจพบบัญชีถูกบุกรุก
5.1 ระงับบัญชีที่เกี่ยวข้องชั่วคราว พร้อมเพิกถอน Active Session, Access Token และ Refresh Token ทั้งหมด
5.2 เปลี่ยนรหัสผ่านและบังคับให้ผู้ใช้งานลงทะเบียนวิธีการยืนยันตัวตนใหม่ผ่านกระบวนการที่ปลอดภัย
5.3 ตรวจสอบและลบหมายเลขโทรศัพท์ แอปพลิเคชัน Authenticator, Software Token อุปกรณ์ และวิธี MFA ที่ผู้โจมตีเพิ่มเข้ามา
5.4 ตรวจสอบและลบ Mailbox Rule, OAuth Consent และสิทธิ์ของแอปพลิเคชันที่ไม่ได้รับอนุญาต
5.5 ตรวจสอบ Sign-in Log, Microsoft Graph, SharePoint, OneDrive และ Exchange เพื่อประเมินขอบเขตของข้อมูลที่ถูกเข้าถึงหรือดาวน์โหลด
5.6 ตรวจสอบบัญชีและผู้ใช้งานรายอื่นที่ได้รับข้อความจากบัญชีที่ถูกบุกรุก เพื่อป้องกันการขยายผลโจมตีภายในองค์กร
แหล่งอ้างอิง
[1] https://dg.th/kdgjc967z3
[2] https://dg.th/y64qnxdi3w