
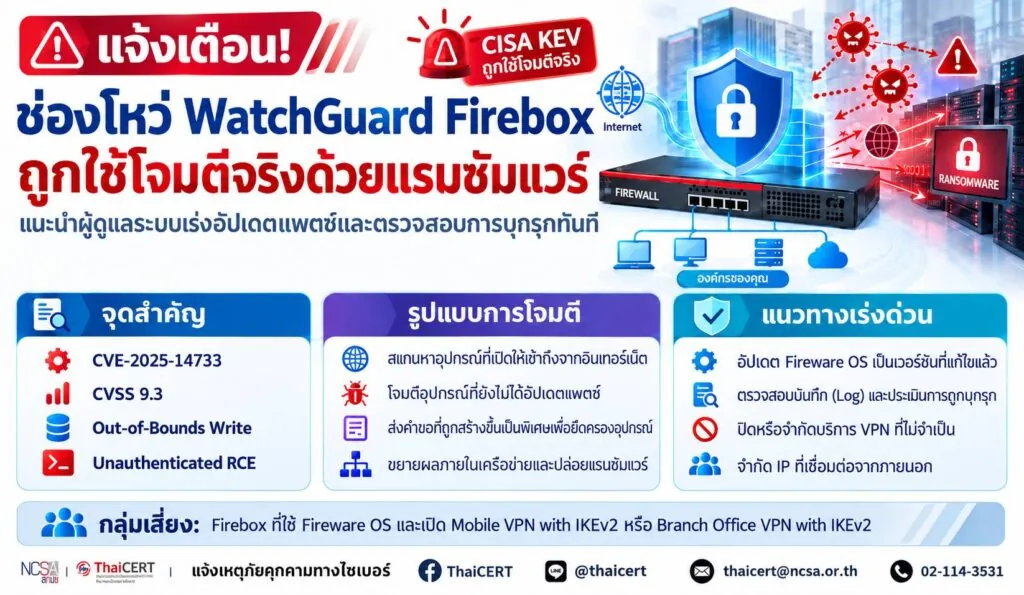
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ช่องโหว่ด้านความมั่นคงปลอดภัยในผลิตภัณฑ์ WatchGuard Firebox Firewall โดยพบช่องโหว่ที่สามารถทำให้ผู้โจมตีซึ่งไม่ได้ผ่านการยืนยันตัวตนสามารถเรียกใช้คำสั่งอันตรายบนอุปกรณ์ได้ และมีรายงานการนำช่องโหว่ดังกล่าวไปใช้จริงในการโจมตีร่วมกับแคมเปญแรนซัมแวร์ ส่งผลให้อุปกรณ์ Firewall ซึ่งเป็นจุดควบคุมสำคัญของเครือข่ายอาจถูกยึดครองและใช้เป็นช่องทางเข้าสู่ระบบภายในหน่วยงานได้ [1]
1. รายละเอียดช่องโหว่
ช่องโหว่ CVE-2025-14733 (CVSS v3.1: 9.3) [2] เป็นช่องโหว่ประเภท Out-of-Bounds Write ในระบบปฏิบัติการ WatchGuard Fireware OS ซึ่งเกิดจากการจัดการข้อมูลในหน่วยความจำที่ไม่ถูกต้อง ส่งผลให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนสามารถส่งคำขอที่ถูกสร้างขึ้นเป็นพิเศษ (Crafted Request) เพื่อเรียกใช้โค้ดอันตราย (Remote Code Execution: RCE) บนอุปกรณ์ Firewall ที่ได้รับผลกระทบได้ โดยอาจนำไปสู่การเข้าควบคุมอุปกรณ์ เปลี่ยนแปลงการตั้งค่าความปลอดภัย หรือใช้เป็นจุดเริ่มต้นสำหรับการโจมตีระบบอื่นภายในเครือข่าย
2. รูปแบบการโจมตี
ผู้โจมตีเริ่มต้นจากการค้นหาอุปกรณ์ WatchGuard Firebox ที่เปิดให้บริการผ่านอินเทอร์เน็ตและยังไม่ได้รับการอัปเดตแพตช์ จากนั้นส่งคำขอที่ถูกสร้างขึ้นเป็นพิเศษ (Crafted Request) เพื่อใช้ประโยชน์จากช่องโหว่และเข้าควบคุมอุปกรณ์ เมื่อสามารถเข้าถึงระบบได้ ผู้โจมตีอาจติดตั้งเครื่องมือสำหรับควบคุมระบบ ปรับเปลี่ยนการตั้งค่า VPN หรือ Firewall รวมถึงใช้สิทธิ์ที่ได้รับเพื่อเคลื่อนย้ายภายในเครือข่าย (Lateral Movement) และดำเนินการโจมตีด้วยแรนซัมแวร์ต่อระบบภายในหน่วยงาน
ทั้งนี้ Cybersecurity and Infrastructure Security Agency (CISA) ได้เพิ่มช่องโหว่ CVE-2025-14733 ไว้ในรายการ Known Exploited Vulnerabilities (KEV) Catalog ซึ่งเป็นรายการช่องโหว่ที่มีหลักฐานยืนยันว่าถูกนำไปใช้ในการโจมตีจริง สะท้อนให้เห็นว่าช่องโหว่ดังกล่าวมีความเสี่ยงสูง โดยหน่วยงานที่ใช้งานผลิตภัณฑ์ที่ได้รับผลกระทบควรเร่งดำเนินการอัปเดตแพตช์ ตรวจสอบ Log และประเมินการถูกบุกรุกโดยเร็ว [3]
3. แนวทางการแก้ไข
ผลิตภัณฑ์ที่ได้รับผลกระทบ ได้แก่ WatchGuard Firebox ที่ใช้งาน Fireware OS รุ่นที่มีช่องโหว่ โดยเฉพาะอุปกรณ์ที่เปิดใช้งานบริการ VPN เช่น Mobile VPN with IKEv2 หรือ Branch Office VPN with IKEv2 และยังไม่ได้ติดตั้งแพตช์จากผู้ผลิต ผู้ดูแลระบบควรดำเนินการอัปเกรด WatchGuard Fireware OS เป็นเวอร์ชันที่ได้รับการแก้ไขจากผู้ผลิตโดยเร็วที่สุด โดยแนะนำให้ตรวจสอบและติดตั้งแพตช์ตามรุ่นของอุปกรณ์ที่ใช้งาน หากยังไม่สามารถอัปเดตได้ทันที ควรลดความเสี่ยงโดยปิดหรือจำกัดการเข้าถึงบริการ VPN ที่ไม่จำเป็น จำกัด IP Address ที่สามารถเชื่อมต่อจากภายนอก และเพิ่มการตรวจสอบ Log ของอุปกรณ์อย่างใกล้ชิด ทั้งนี้มาตรการดังกล่าวเป็นเพียงการลดความเสี่ยงชั่วคราวและไม่สามารถทดแทนการติดตั้งแพตช์ได้
4. คำแนะนำด้านความปลอดภัยเพิ่มเติม
4.1 ตรวจสอบการถูกโจมตีจาก Log และ Event ของอุปกรณ์ เพื่อค้นหาสัญญาณการถูกบุกรุก
4.2 เปิดใช้งาน Multi-Factor Authentication (MFA) สำหรับบัญชีผู้ดูแลระบบ กำหนดสิทธิ์ผู้ใช้งานเท่าที่จำเป็น และทบทวนบัญชีที่มีสิทธิ์ระดับสูงเป็นประจำ
4.3 จำกัดการเข้าถึงอุปกรณ์ Firewall และบริการ VPN จากภายนอกเฉพาะ IP Address หรือกลุ่มผู้ใช้งานที่จำเป็น ปิดบริการที่ไม่ได้ใช้งาน และตรวจสอบกฎ Firewall (Firewall Policy) ให้เป็นปัจจุบัน
4.4 จัดให้มีการสำรองข้อมูลสำคัญแบบ Offline Backup ทดสอบการกู้คืนข้อมูลเป็นระยะ และเตรียมแผนตอบสนองเหตุการณ์ (Incident Response Plan) เพื่อรองรับกรณีอุปกรณ์เครือข่ายถูกยึดครองหรือเกิดเหตุแรนซัมแวร์
4.5 ติดตามประกาศด้านความปลอดภัยจากผู้ผลิตอย่างสม่ำเสมอ และดำเนินการอัปเดตแพตช์เมื่อมีการเผยแพร่ เพื่อป้องกันช่องโหว่ที่อาจถูกนำไปใช้โจมตีจริงในอนาคต
แหล่งอ้างอิง
[1] https://dg.th/tzb1eis8cx
[2] https://dg.th/05rizlmcvt
[3] https://dg.th/h314suxjzo