
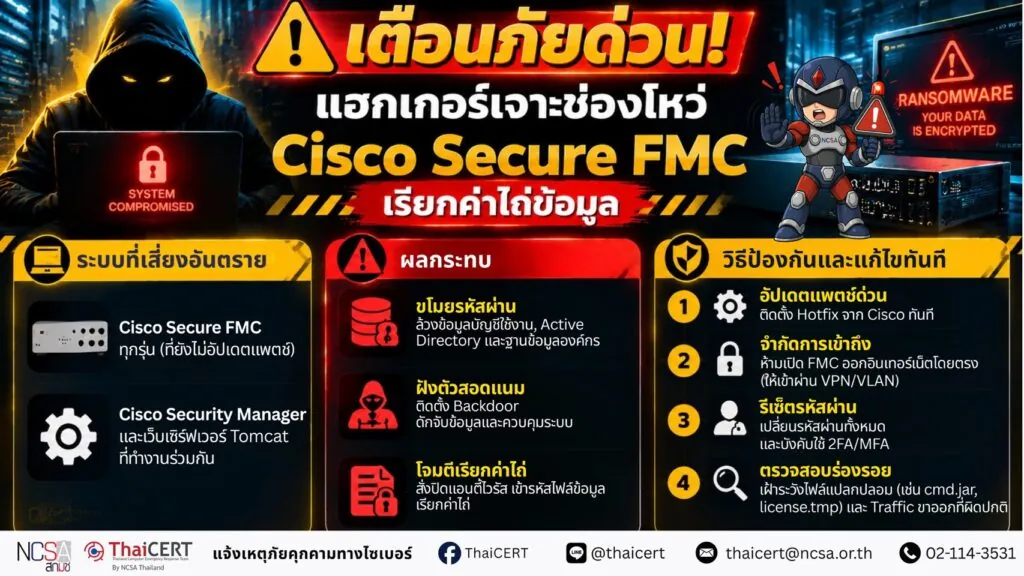
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ช่องโหว่ด้านความมั่นคงปลอดภัยพบการโจมตีที่ช่องโหว่ความปลอดภัยบน Cisco Secure Firewall Management Center (FMC) จำนวน 2 รายการ [1] โดยกลุ่มแฮกเกอร์ใช้วิธีการเจาะระบบ ยึดสิทธิ์การควบคุมระดับสูงสุด (root) ขโมยข้อมูลประจำตัว และกระจายมัลแวร์เรียกค่าไถ่ในระดับองค์กร [2] [3]
1. รายละเอียดช่องโหว่
1.1 CVE-2026-20079 (CVSS v3.1: 10.0) [4]
ช่องโหว่ข้ามการยืนยันตัวตน (Authentication Bypass) บน Web Interface ทำให้แฮกเกอร์ยึดสิทธิ์สูงสุดระดับ root ได้โดยไม่ต้องล็อกอิน
1.2 CVE-2026-20316 (CVSS v3.1: 5.3) [5]
ช่องโหว่จากการใช้รหัสผ่านคงที่ในระบบ (Static Credentials) ทำให้แฮกเกอร์ล็อกอินด้วยบัญชีสิทธิ์ทั่วไปเพื่อเข้าถึงข้อมูลสำคัญ และใช้ร่วมกับช่องโหว่อื่นเพื่อยกระดับสิทธิ์เข้าควบคุมอุปกรณ์
หมายเหตุ: ทั้งสองช่องโหว่ถูกจัดอยู่ในบัญชีรายการช่องโหว่ที่พบการโจมตีจริง (KEV) ของ CISA เรียบร้อยแล้ว
2. อุปกรณ์หรือระบบที่ได้รับผลกระทบ
2.1 ซอฟต์แวร์และอุปกรณ์ Cisco Secure Firewall Management Center (FMC) ทุกรุ่นที่ยังไม่ได้รับการติดตั้งแพตช์ความปลอดภัย
2.2 ระบบ Cisco Security Manager และบริการเว็บเซิร์ฟเวอร์ Tomcat ที่ทำงานร่วมกับอุปกรณ์ FMC
3. ผลกระทบที่อาจเกิดขึ้น
3.1 แฮกเกอร์ใช้เครื่องมือภายในระบบ (Living-off-the-land) สอดแนมเครือข่าย ขโมยบัญชี Active Directory/MySQL ปิดโปรแกรมแอนติไวรัส (EDR Killers) และเข้ารหัสไฟล์ข้อมูลขององค์กร
3.2 กลุ่มแฮกเกอร์ใช้สิทธิ์สูงสุด แก้ไขไฟล์ระบบเพื่อติดตั้งมัลแวร์ Cyclops Blink ทำหน้าที่เป็น Backdoor สอดแนม ดักจับ Traffic เพื่อควบคุมระบบ
3.3 แฮกเกอร์ฝัง Web Shell เพื่อเข้าถึงฐานข้อมูลภายในของ FMC และดึงรหัสผ่านของผู้ใช้งาน
4. แนวทางการป้องกันและลดความเสี่ยง [6]
4.1 ติดตั้ง Hotfix อัปเดตแพตช์แก้ไข CVE-2026-20079 และ CVE-2026-20316 จาก Cisco ทันที
4.2 ปิดการเข้าถึงจากอินเทอร์เน็ต โดยจำกัดการเข้าถึงหน้าจัดการ FMC ให้อยู่เฉพาะในเครือข่าย Management VLAN หรือเชื่อมต่อผ่าน VPN องค์กรเท่านั้น
4.3 ตรวจสอบร่องรอยการบุกรุก (IoCs) โดยเฝ้าระวังความผิดปกติของไฟล์ /var/tmp/license.tmp, ไฟล์สคริปต์แปลกปลอมในไดเรกทอรี Tomcat (เช่น cmd.jar) และการเรียกใช้สคริปต์ package_info.pl
4.4 เฝ้าระวัง Traffic ผิดปกติ ตรวจสอบการทำ Reverse Shell หรือการส่งข้อมูลผ่านพอร์ตสำคัญ เช่น LDAP, SMB, Kerberos และ WinRM ออกไปยังภายนอก
4.5 รีเซ็ตรหัสผ่านบัญชี Service Accounts, Active Directory และฐานข้อมูลที่เกี่ยวข้อง พร้อมบังคับใช้ระบบยืนยันตัวตนหลายปัจจัย (MFA)
แหล่งอ้างอิง
[1] https://dg.th/42zuf8ia71
[2] https://dg.th/10rfehknjy
[3] https://dg.th/yv7jids6kh
[4] https://dg.th/b0x6fw8pay
[5] https://dg.th/f4snmbwj38
[6] https://dg.th/orgmnbwt49