
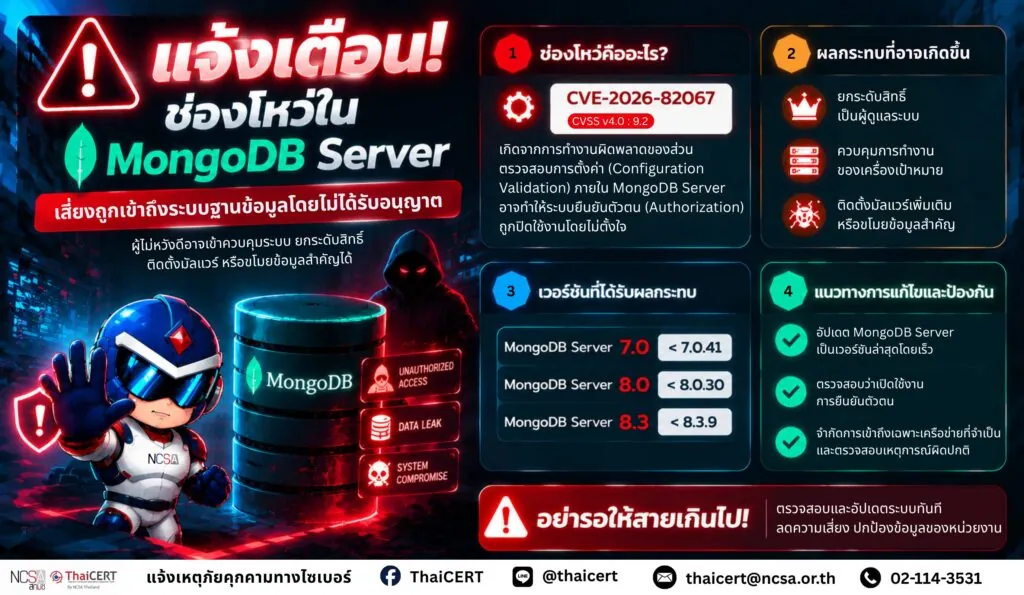
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบการแจ้งเตือนช่องโหว่ในระบบฐานข้อมูล MongoDB Server ส่งผลให้ผู้ไม่หวังดีสามารถเข้าถึงสิทธิ์ระดับผู้ดูแลระบบได้โดยไม่ต้องผ่านการยืนยันตัวตน ทำให้ผู้โจมตีอาจเข้าควบคุมระบบเป้าหมาย ติดตั้งมัลแวร์ หรือขโมยข้อมูลสำคัญออกไปได้ โดยผู้ที่ได้รับผลกระทบคือหน่วยงานและองค์กรที่ใช้งาน MongoDB Server เวอร์ชัน 7.0, 8.0 และ 8.3 ที่ยังไม่ได้ทำการอัปเดตแพตช์รักษาความปลอดภัยให้เป็นปัจจุบัน [1]
1. รายละเอียดช่องโหว่
CVE-2026-82067 (คะแนน CVSSv4.0: 9.2) ช่องโหว่นี้เกิดจากการทำงานผิดพลาดของส่วนตรวจสอบการตั้งค่า (Configuration Validation Component) ภายใน MongoDB Server ส่งผลให้ระบบยืนยันตัวตน (Authorization Subsystem) อาจถูกปิดใช้งานไปโดยไม่ได้ตั้งใจในระหว่างกระบวนการเริ่มต้นระบบ (Server Startup) [2]
2. ผลกระทบที่อาจเกิดขึ้น
2.1 ยกระดับสิทธิ์จากผู้ใช้งานทั่วไปเป็นผู้ดูแลระบบ
2.2 ควบคุมการทำงานของเครื่องเป้าหมาย
2.3 ติดตั้งซอฟต์แวร์หรือมัลแวร์เพิ่มเติม รวมถึงการเข้าถึงหรือแก้ไขข้อมูลภายในระบบ
3. ผลิตภัณฑ์ที่ได้รับผลกระทบ
3.1 MongoDB Server 7.0 ต่ำกว่า 7.0.41
3.2 MongoDB Server 8.0 ต่ำกว่า 8.0.30
3.3 MongoDB Server 8.3 ต่ำกว่า 8.3.9
4. แนวทางการแก้ไขและป้องกัน
4.1 อัปเดตMongoDB Server เวอร์ชันล่าสุดที่ได้รับการแก้ไขแล้วโดยเร็ว
4.2 ตรวจสอบการตั้งค่าความปลอดภัยของฐานข้อมูล เช่น ตรวจสอบว่าเปิดใช้งานการยืนยันตัวตน (Authentication) อยู่หรือไม่ ตรวจสอบสิทธิ์ของบัญชีผู้ใช้งาน จำกัดการเข้าถึง MongoDB เฉพาะระบบหรือเครือข่ายที่จำเป็น เป็นต้น
4.3 หากพบว่า MongoDB Server มีความเสี่ยง ดำเนินการตรวจสอบเหตุการณ์ในทันที เช่น การสร้างบัญชีผู้ดูแลระบบที่ไม่ได้รับอนุญาต การเปลี่ยนแปลงสิทธิ์ผู้ใช้งาน การส่งออกข้อมูล (Data Exfiltration)
ทั้งนี้หน่วยงานสามารถตรวจสอบข้อมูลเพิ่มเติมได้ที่ https://dg.th/pjlc23eixd และ https://dg.th/k9xjhserc6
แหล่งอ้างอิง
[1] https://dg.th/brsu85qwdc
[2] https://dg.th/6412wcdn3g