
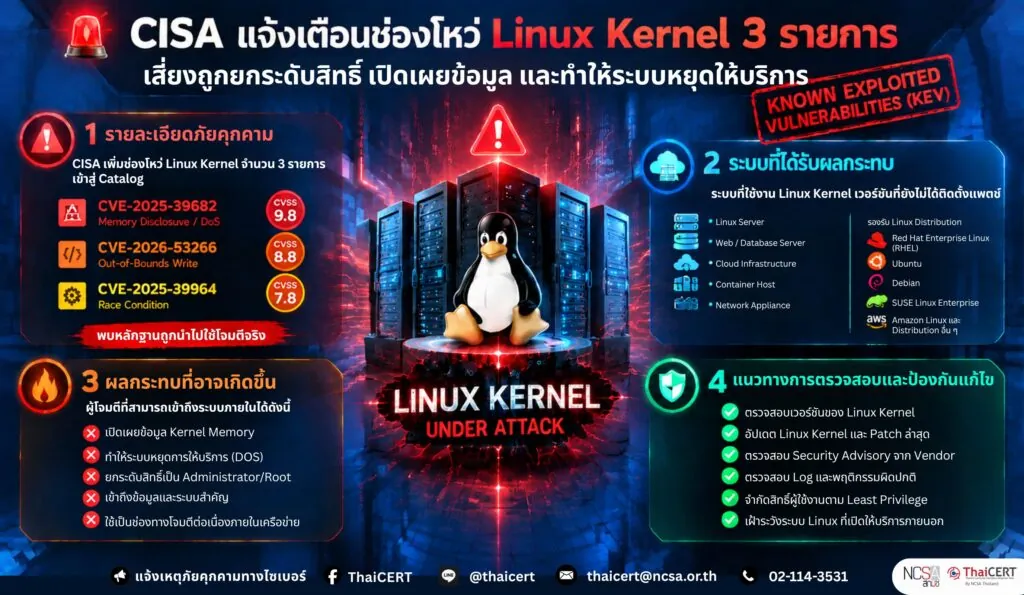
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบหน่วยงานความมั่นคงปลอดภัยไซเบอร์และโครงสร้างพื้นฐานของสหรัฐอเมริกา (Cybersecurity and Infrastructure Security Agency: CISA) ได้เพิ่มช่องโหว่ด้านความปลอดภัยใน Linux Kernel จำนวน 3 รายการ เข้าสู่รายการ Known Exploited Vulnerabilities (KEV) Catalog เนื่องจากพบหลักฐานว่าช่องโหว่ดังกล่าวถูกนำไปใช้โจมตีจริงในระบบที่มีช่องโหว่ โดยช่องโหว่ดังกล่าวอาจทำให้ผู้โจมตีที่มีสิทธิ์เข้าถึงระบบภายในสามารถเปิดเผยข้อมูลหน่วยความจำ ทำให้ระบบหยุดให้บริการ หรือยกระดับสิทธิ์เพื่อเข้าถึงทรัพยากรระดับสูงของระบบได้[1]
1. รายละเอียดของช่องโหว่[2]
1.1 CVE-2025-39682 (CVSS v3.1 : 9.8)[3] เป็นช่องโหว่ประเภท Improper Check for Unusual or Exceptional Conditions ในกระบวนการรับข้อมูลของ TLS (Transport Layer Security) Receive Path ภายใน Linux Kernel โดยเกิดจากการตรวจสอบเงื่อนไขบางประเภทที่ไม่ถูกต้อง ทำให้ผู้โจมตีที่มีบัญชีผู้ใช้งานภายในระบบอาจสามารถใช้ประโยชน์จากช่องโหว่นี้เพื่อทำให้เกิด Memory Disclosure หรือเปิดเผยข้อมูลในหน่วยความจำ รวมถึงอาจทำให้ระบบหยุดให้บริการ (Denial of Service: DoS) ได้
1.2 CVE-2026-53266 (CVSS v3.1 : 8.8)[4] เป็นช่องโหว่ประเภท Out-of-Bounds Write ในส่วนการทำงานของ ebtables Source Network Address Translation (SNAT) Address Resolution Protocol (ARP) Rewrite Path ภายใน Linux Kernel ช่องโหว่นี้เกิดจากการเขียนข้อมูลออกนอกขอบเขตของหน่วยความจำที่กำหนด ทำให้ผู้โจมตีที่สามารถเข้าถึงระบบภายในอาจสามารถทำให้เกิดพฤติกรรมที่ไม่ได้รับอนุญาตของระบบ
1.3 CVE-2025-39964 (CVSS v3.1 : 7.8)[5] เป็นช่องโหว่ประเภท Race Condition ในการทำงานของ AF_ALG Socket ซึ่งเป็นส่วนหนึ่งของ Linux Kernel ที่ใช้สำหรับการประมวลผลการเข้ารหัส (Cryptographic Operations) ช่องโหว่นี้เกิดจากการจัดการการเขียนข้อมูลพร้อมกันที่ไม่เหมาะสม อาจทำให้ผู้โจมตีภายในระบบสามารถทำให้ Kernel เกิดความผิดพลาด ส่งผลให้ระบบหยุดให้บริการ หรือทำให้ผลลัพธ์ของกระบวนการเข้ารหัสเกิดความผิดปกติ ซึ่งอาจกระทบต่อความถูกต้องของข้อมูล (Data Integrity)
2. ระบบที่ได้รับผลกระทบ
2.1 ระบบที่ใช้งาน Linux Kernel เวอร์ชันที่ยังไม่ได้ติดตั้งแพตช์แก้ไขช่องโหว่ดังกล่าว
2.2 ระบบปฏิบัติการ Linux Distribution ที่ใช้ Kernel ซึ่งมีช่องโหว่
– Red Hat Enterprise Linux (RHEL)
– Ubuntu
– Debian
– SUSE Linux Enterprise
– Amazon Linux
– Distribution อื่นที่ใช้ Linux Kernel รุ่นที่ได้รับผลกระทบ
2.3 ระบบ Server หรืออุปกรณ์ที่ใช้ Linux Kernel สำหรับให้บริการภายในหน่วยงาน
– Web Server
– Database Server
– Application Server
– Cloud Infrastructure
– Container Host
– ระบบ Network Appliance ที่ใช้ Linux Kernel
3. ผลกระทบที่อาจเกิดขึ้น
3.1 ผู้โจมตีที่สามารถเข้าถึงระบบภายในอาจใช้ประโยชน์จากช่องโหว่เพื่อเปิดเผยข้อมูลในหน่วยความจำของ Kernel
3.2 อาจทำให้ระบบปฏิบัติการ Linux หยุดทำงานหรือไม่สามารถให้บริการได้ตามปกติ
3.3 อาจเปิดโอกาสให้ผู้โจมตีสามารถยกระดับสิทธิ์จากผู้ใช้งานทั่วไปเป็นสิทธิ์ระดับสูง
3.4 ผู้โจมตีอาจใช้สิทธิ์ที่ได้รับเพื่อเข้าถึงไฟล์ ระบบ หรือบริการสำคัญภายในเครื่อง
3.5 หากช่องโหว่ถูกใช้ร่วมกับช่องโหว่อื่น อาจเพิ่มความเสี่ยงต่อการเข้าควบคุมระบบ Linux หรือใช้เป็นจุดเริ่มต้นในการโจมตีระบบอื่นภายในเครือข่าย
3.6 อาจส่งผลกระทบต่อความลับ ความถูกต้อง และความพร้อมใช้งาน ของระบบและข้อมูลภายในหน่วยงาน
4. แนวทางการแก้ไขและลดความเสี่ยง
4.1 ตรวจสอบเวอร์ชันของ Linux Kernel ที่ใช้งานภายในหน่วยงาน และอัปเดตเป็นเวอร์ชันที่ได้รับการแก้ไขจากผู้พัฒนาระบบปฏิบัติการ
4.2 อัปเดต Linux Kernel เป็นเวอร์ชันล่าสุดที่มีแพตช์แก้ไขช่องโหว่โดยเร็ว
4.3 ตรวจสอบประกาศด้านความปลอดภัยจากผู้ให้บริการ Linux Distribution ที่ใช้งาน เช่น Red Hat, Ubuntu, Debian, SUSE และ Amazon Linux เพื่อรับแพตช์ที่เหมาะสม
4.4 ตรวจสอบ Log ของระบบ Linux, Authentication Log และระบบ Monitoring เพื่อค้นหากิจกรรมผิดปกติ
4.5 จำกัดสิทธิ์ของผู้ใช้งานภายในระบบตามหลัก Least Privilege และลดจำนวนบัญชีที่สามารถเข้าถึงระบบระดับสูง
4.6 ตรวจสอบการใช้งาน Service หรือ Module ที่เกี่ยวข้องกับ TLS, ebtables และ AF_ALG หากไม่มีความจำเป็นควรพิจารณาปิดการใช้งาน
4.7 สำรองข้อมูลสำคัญและทดสอบกระบวนการกู้คืนระบบก่อนดำเนินการอัปเดต Kernel
4.8 เพิ่มมาตรการเฝ้าระวังระบบ Linux ที่เปิดให้บริการผ่านเครือข่าย โดยเฉพาะระบบสำคัญที่เชื่อมต่อกับอินเทอร์เน็ต
แหล่งอ้างอิง
[1] https://dg.th/b0lvyprmg4
[2] https://dg.th/hbcioxa6sv
[3] https://dg.th/uwjboz0xyd
[4] https://dg.th/dz31e2ku5o
[5] https://dg.th/5x12qmyeur