
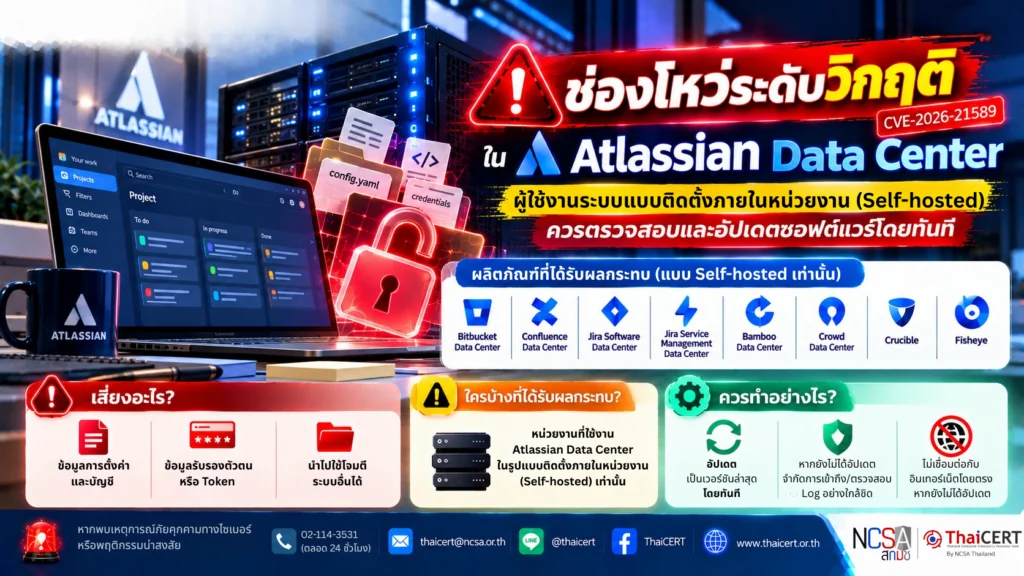
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT)ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบช่องโหว่ความรุนแรงระดับวิกฤต CVE-2026-21589 ในซอฟต์แวร์ Atlassian Data Center ที่ทำให้ผู้โจมตีเข้าถึงไฟล์สำคัญในระบบได้โดยไม่ต้องยืนยันตัวตน ส่งผลให้ข้อมูลความลับและข้อมูลรับรองตัวตนอาจถูกขโมย เพื่อนำไปใช้เจาะระบบอื่นที่เชื่อมต่อกัน ผู้ที่ได้รับผลกระทบคือหน่วยงานที่ใช้งานระบบนี้ในรูปแบบการติดตั้งภายในองค์กร (Self-hosted) จึงขอให้ผู้ดูแลระบบดำเนินการอัปเดตซอฟต์แวร์เป็นเวอร์ชันที่ได้รับการแก้ไขแล้วโดยทันที [1]
1. รายละเอียดช่องโหว่
ช่องโหว่หมายเลข CVE-2026-21589 มีคะแนนความรุนแรง CVSS v4.0: 9.3 เป็นช่องโหว่ประเภทการเข้าถึงไฟล์โดยพลการ (Arbitrary File Access) ซึ่งเกิดจากความหละหลวมในการตรวจสอบเส้นทางอ้างอิงของไฟล์ (File path validation) ทำให้ผู้โจมตีที่ไม่ผ่านการยืนยันตัวตนสามารถลักลอบเข้าถึงไฟล์ที่ควรถูกจำกัดสิทธิ์ในระบบได้ หากไฟล์ดังกล่าวมีข้อมูลความลับ เช่น ไฟล์การตั้งค่าระบบ (Configuration files) หรือ ข้อมูลรับรองตัวตนและสิทธิ์การใช้งาน (Credentials/Tokens) ผู้โจมตีจะสามารถขโมยข้อมูลเหล่านี้ไปใช้เพื่อเจาะเข้าสู่ระบบอื่น ๆ ในเครือข่าย หรือยกระดับสิทธิ์ในการโจมตีต่อไปได้ [2]
2. ผลิตภัณฑ์ Atlassian ที่ได้รับผลกระทบคือกลุ่มที่ติดตั้งใช้งานภายในองค์กร (Self-hosted) ได้แก่
-Bitbucket Data Center
-Confluence Data Center
-Jira Software Data Center
-Jira Service Management Data Center
-Bamboo Data Center
-Crowd Data Center
-Crucible
-Fisheye
3.ผลกระทบที่อาจเกิดขึ้น หากผู้โจมตีสามารถใช้ประโยชน์จากช่องโหว่ได้ อาจส่งผล ดังนี้ [3]
3.1 การเข้าถึงไฟล์สำคัญภายในระบบโดยไม่ได้รับอนุญาต
3.2 ข้อมูลการตั้งค่า ข้อมูลบัญชี ข้อมูลรับรองตัวตน หรือ Token อาจถูกเปิดเผย
3.3 ข้อมูลที่ถูกเปิดเผยอาจถูกนำไปใช้เพื่อเข้าถึงระบบอื่นหรือโจมตีต่อเนื่อง
3.4 ข้อมูลโครงการ เอกสาร ซอร์สโค้ด หรือข้อมูลภายในที่จัดเก็บอยู่ในระบบอาจมีความเสี่ยง
4. แนวทางการป้องกันและรับมือ
4.1 ผู้ดูแลระบบต้องตรวจสอบเวอร์ชันของผลิตภัณฑ์ Atlassian ที่ใช้งานอยู่ และดำเนินการติดตั้งแพตช์ (Patch) เพื่ออัปเดตซอฟต์แวร์เป็นเวอร์ชันล่าสุดที่ได้รับการแก้ไขช่องโหว่จากบริษัทผู้พัฒนาโดยทันที
4.2 หากยังไม่สามารถอัปเดตระบบได้ในทันที ให้จำกัดสิทธิ์การเข้าถึงหรือปิดกั้นการเชื่อมต่อระบบจากอินเทอร์เน็ตชั่วคราว พร้อมทั้งตรวจสอบบันทึกการทำงานของระบบ (Log) อย่างละเอียดเพื่อหาพฤติกรรมการเข้าถึงไฟล์ที่ผิดปกติ นอกจากนี้ หากสงสัยว่าระบบอาจถูกโจมตีแล้ว ให้ทำการเปลี่ยนข้อมูลบัญชีผู้ใช้งาน (Credentials) และรหัสผ่านเชื่อมต่อชั่วคราว (Tokens) ทั้งหมดที่มีความเสี่ยงทันที
4.3 ห้ามปล่อยให้ระบบที่ยังไม่ได้อัปเดตแพตช์แก้ไขช่องโหว่ เชื่อมต่อกับอินเทอร์เน็ตโดยตรงอย่างเด็ดขาดโดยที่ไม่มีระบบรักษาความปลอดภัยอื่นป้องกันไว้ก่อน
แหล่งอ้างอิง
[1] https://dg.th/dqzvs2wb1o
[2] https://dg.th/7meraisp4c
[3] https://dg.th/q062unwdha