
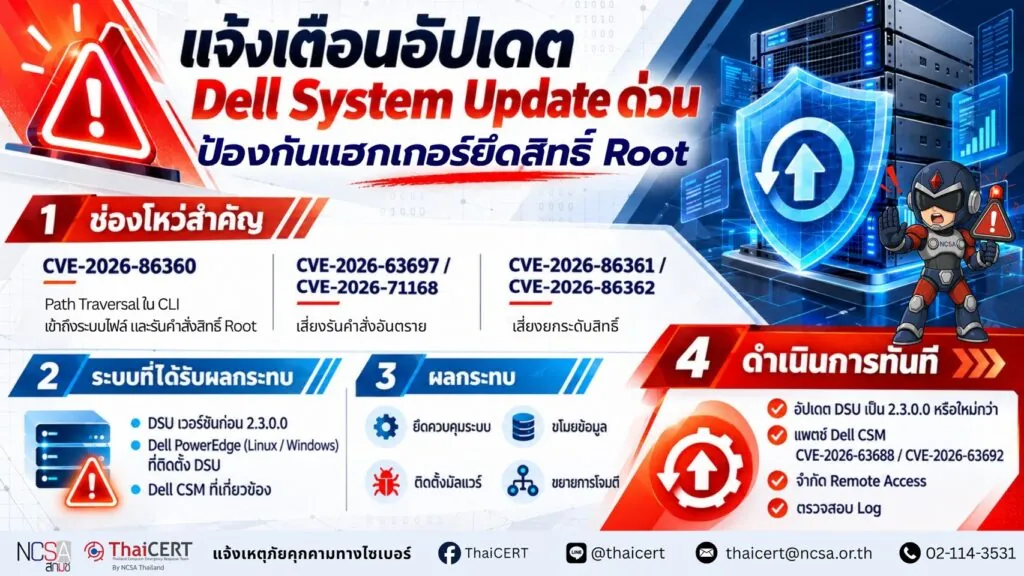
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบช่องโหว่ความปลอดภัยบนเครื่องมือ Dell System Update (DSU) ซึ่งช่องโหว่ดังกล่าวอาจทำให้แฮกเกอร์สามารถรันโค้ดอันตรายด้วยสิทธิ์สูงสุด (Root) บนระบบที่ยังไม่ได้รับการแพตช์ ส่งผลให้ระบบเซิร์ฟเวอร์มีความเสี่ยงสูงต่อการถูกควบคุมและถูกเข้าถึงได้ จึงแจ้งเตือนให้เร่งดำเนินการตรวจสอบและอัปเดตระบบทันที [1]
1. รายละเอียดช่องโหว่ [2]
1.1 CVE-2026-86360 (CVSS v3.1: 9.6) เป็นช่องโหว่ประเภท Path Traversal ใน Command-Line Interface (CLI) ของ DSU ทำให้ผู้โจมตีที่เข้าถึงระบบโดยไม่ต้องยืนยันตัวตน ซึ่งสามารถใช้ช่องโหว่นี้เพื่อเข้าถึงระบบไฟล์ และรันโค้ดด้วยสิทธิ์ Root
1.2 CVE-2026-63697 (CVSS v3.1: 7.6) และ CVE-2026-71168 (CVSS v3.1: 7.3) ช่องโหว่ที่อาจทำให้แฮกเกอร์สามารถรันโค้ดอันตรายได้
1.3 CVE-2026-86361 (CVSS v3.1: 8.2) และ CVE-2026-86362 (CVSS v3.1: 8.2) ช่องโหว่ที่ผู้โจมตีสามารถใช้เพื่อยกระดับสิทธิ์ (Privilege Escalation) ภายในระบบ
2. ผลิตภัณฑ์หรือระบบที่ได้รับผลกระทบ
2.1 Dell System Update (DSU) ก่อน Versions 2.3.0.0
2.2 เครื่องเซิร์ฟเวอร์ Dell PowerEdge ทุกรุ่น ที่รันระบบปฏิบัติการ Linux หรือ Windows (ที่มีการติดตั้ง DSU ไว้)
2.3 Container Storage Modules (CSM) ผลิตภัณฑ์ที่เกี่ยวข้อง (ควรรีบตรวจสอบและแพตช์ช่องโหว่ CVE-2026-63688 และ CVE-2026-63692)
3. ผลกระทบที่อาจเกิดขึ้น
3.1 แฮกเกอร์จะสามารถเจาะเข้าถึงระบบไฟล์ (Filesystem) ของเซิร์ฟเวอร์ และรันโค้ดอันตรายด้วยสิทธิ์ระดับ Root ได้
3.2 เมื่อเจาะระบบแล้วอาจทำให้แฮกเกอร์สามารถควบคุมแอปพลิเคชัน DSU รวมถึงระบบปฏิบัติการที่ทำงานอยู่เบื้องหลังทั้งหมดได้
3.3 แฮกเกอร์อาจใช้สิทธิ์ที่ได้มาเพื่อทำการขโมยข้อมูลสำคัญ เช่น ติดตั้งมัลแวร์ ใช้เซิร์ฟเวอร์เป็นฐานในการขยายผลโจมตีไปยังระบบอื่นๆ ภายในหน่วยงาน
4. แนวทางการป้องกันและลดความเสี่ยง
4.1 ผู้ดูแลระบบ ควรดำเนินการอัปเดต Dell System Update (DSU) ให้เป็นเวอร์ชัน 2.3.0.0 หรือใหม่กว่าโดยเร็วที่สุด เพื่อปิดช่องโหว่ CVE-2026-86360 และช่องโหว่อื่นๆ
4.2 ตรวจสอบและดำเนินการแพตช์ช่องโหว่ในผลิตภัณฑ์อื่นๆ ของ Dell เช่น Container Storage Modules (CSM)
4.3 จำกัดสิทธิ์การเข้าถึงเซิร์ฟเวอร์ผ่านเครือข่ายอื่น (Remote Access) และตรวจสอบบันทึกการใช้งาน (Log) อย่างสม่ำเสมอ
แหล่งอ้างอิง
[1] https://dg.th/hnpudbaqr6
[2] https://dg.th/a23dybf9xu