561/69 (IT) ประจำวันจันทร์ที่ 12 ตุลาคม 2569
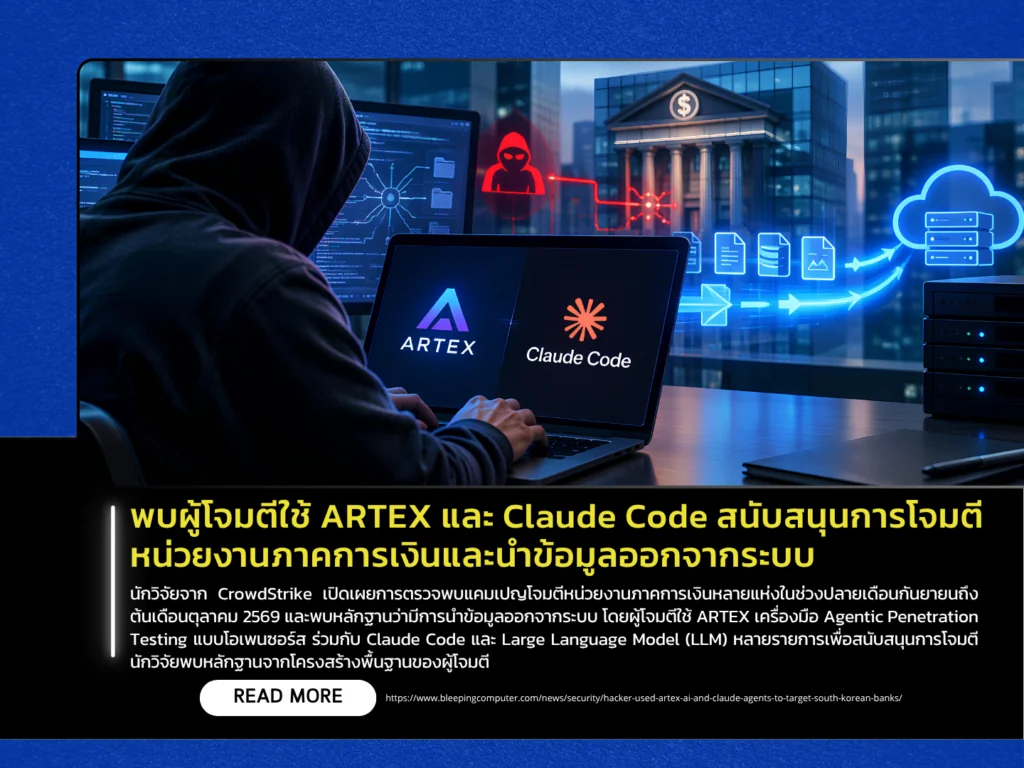
นักวิจัยจาก CrowdStrike เปิดเผยการตรวจพบแคมเปญโจมตีหน่วยงานภาคการเงินหลายแห่งในช่วงปลายเดือนกันยายนถึงต้นเดือนตุลาคม 2569 และพบหลักฐานว่ามีการนำข้อมูลออกจากระบบ โดยผู้โจมตีใช้ ARTEX เครื่องมือ Agentic Penetration Testing แบบโอเพนซอร์ส ร่วมกับ Claude Code และ Large Language Model (LLM) หลายรายการเพื่อสนับสนุนการโจมตี นักวิจัยพบหลักฐานจากโครงสร้างพื้นฐานของผู้โจมตี เช่น Claude Code Session History, ไฟล์ตั้งค่าของ ARTEX และ Claude Memory ซึ่งเชื่อมโยงกับกิจกรรมที่มุ่งเป้าไปยังหน่วยงานภาคการเงินหลายแห่ง ทั้งนี้ ยังไม่สามารถยืนยันจำนวนองค์กรที่ได้รับผลกระทบได้
รายงานระบุว่า ARTEX ถูกใช้เป็นส่วนหนึ่งของกระบวนการทดสอบและโจมตีระบบแบบอัตโนมัติ โดยระบบดังกล่าวสามารถช่วยรวบรวมข้อมูล ค้นหาช่องโหว่ วางแผนลำดับขั้นตอนการโจมตี และเรียกใช้เครื่องมือด้านความปลอดภัยได้ ขณะเดียวกัน ผู้โจมตียังใช้ Claude Code และ LLM อื่นร่วมในการดำเนินกิจกรรมผ่านระบบและโครงสร้างพื้นฐานที่เกี่ยวข้อง รวมถึงใช้ Proxy หลายรายการเพื่อเชื่อมต่อกับเป้าหมาย และมีการค้นหาช่องทางเพื่อนำข้อมูลที่ได้จากการโจมตีไปเผยแพร่หรือจำหน่าย โดยนักวิจัยประเมินว่าการโจมตีครั้งนี้มีแนวโน้มเกี่ยวข้องกับผลประโยชน์ทางการเงิน”
หน่วยงานที่ให้บริการระบบสำคัญผ่านอินเทอร์เน็ตควรตรวจสอบระบบและบริการที่เปิดให้เข้าถึงจากภายนอก ทบทวนการยืนยันตัวตนและสิทธิ์การเข้าถึง รวมถึงตรวจสอบ Log สำหรับพฤติกรรมสแกนช่องโหว่ การใช้งาน Proxy ที่ผิดปกติ และการถ่ายโอนข้อมูลออกจากระบบในปริมาณที่ไม่สอดคล้องกับการใช้งานปกติ หากพบร่องรอยการบุกรุก ควรตรวจสอบขอบเขตข้อมูลที่ถูกเข้าถึง เพิกถอน Session หรือ Credentials ที่อาจถูกนำไปใช้ และประสานการตอบสนองเหตุการณ์โดยเร็ว เนื่องจากกรณีนี้แสดงให้เห็นว่าเครื่องมือ Agentic AI สามารถช่วยให้ผู้โจมตีดำเนินกิจกรรมหลายขั้นตอนได้รวดเร็วขึ้น