
570/69 (IT) ประจำวันจันทร์ที่ 19 ตุลาคม 2569
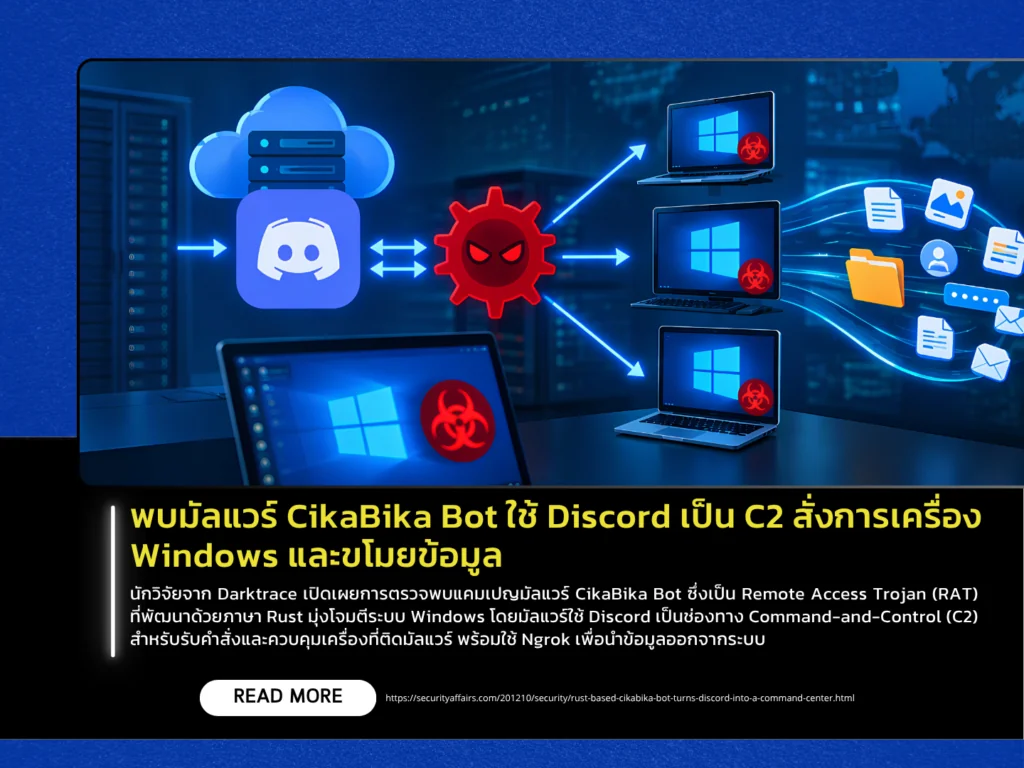
นักวิจัยจาก Darktrace เปิดเผยการตรวจพบแคมเปญมัลแวร์ CikaBika Bot ซึ่งเป็น Remote Access Trojan (RAT) ที่พัฒนาด้วยภาษา Rust มุ่งโจมตีระบบ Windows โดยมัลแวร์ใช้ Discord เป็นช่องทาง Command-and-Control (C2) สำหรับรับคำสั่งและควบคุมเครื่องที่ติดมัลแวร์ พร้อมใช้ Ngrok เพื่อนำข้อมูลออกจากระบบ การโจมตีใช้ไฟล์ Disk Image ที่ภายในบรรจุไฟล์ PDF เพื่อให้ผู้ใช้เข้าใจว่าเป็นเอกสารทั่วไป และไฟล์ Windows Shortcut (LNK) ที่ปลอมให้มีลักษณะคล้ายเอกสาร Word โดยยังไม่การยืนยันช่องทางที่ใช้ส่งไฟล์ดังกล่าวไปยังเหยื่อ แต่ลักษณะของไฟล์ที่ใช้ในการโจมตีสอดคล้องกับการโจมตีแบบ Phishing
เมื่อผู้ใช้เปิดไฟล์ LNK ระบบจะเรียก PowerShell โดยไม่แสดงหน้าต่างให้ผู้ใช้เห็นเพื่อถอด Payload ที่ฝังอยู่ในไฟล์ PDF และเรียกใช้ Loader ที่พัฒนาด้วยภาษา Nim จากนั้น Loader จะนำ Rust DLL และ PowerShell Script ออกมาเพื่อพยายามติดตั้งมัลแวร์ผ่านการข้าม User Account Control (UAC) และ DLL Search-Order Hijacking โดยอาศัยไดเรกทอรีของ Microsoft Edge นักวิจัยระบุว่า DLL ที่ตรวจพบมีฟังก์ชันไม่ครบตามที่ Edge ต้องการ จึงยังไม่สามารถยืนยันได้ว่าวิธีดังกล่าวจะทำงานสำเร็จในทุกระบบ เมื่อ CikaBika ทำงานได้สำเร็จ จะรวบรวมข้อมูลเครื่อง จับภาพหน้าจอ และสร้าง Discord Channel แยกสำหรับแต่ละเครื่อง เพื่อให้ผู้โจมตีสามารถรันคำสั่ง จัดการ Process รับส่งไฟล์ เข้าถึงกล้อง และติดตามการใช้งานบนหน้าจอได้
ผู้ใช้งานควรระมัดระวังไฟล์ Disk Image, Shortcut หรือเอกสารที่ได้รับจากแหล่งที่ไม่สามารถยืนยันได้ โดยเฉพาะไฟล์ที่ปลอมเป็นเอกสารทางธุรกิจและมีการเรียก PowerShell หลังเปิดใช้งาน ผู้ดูแลระบบควรตรวจสอบการเรียกใช้ PowerShell, computerdefaults.exe และไฟล์ DLL ที่ถูกสร้างในไดเรกทอรีของ Microsoft Edge รวมถึงตรวจสอบการเชื่อมต่อไปยัง Discord และ Ngrok ที่ไม่สอดคล้องกับการใช้งานปกติขององค์กร อย่างไรก็ตาม การเชื่อมต่อกับบริการดังกล่าวเพียงอย่างเดียวไม่เพียงพอที่จะยืนยันการติดมัลแวร์ เนื่องจากเป็นบริการที่สามารถนำไปใช้งานได้ตามปกติ
แหล่งข่าว : https://securityaffairs.com/201210/security/rust-based-cikabika-bot-turns-discord-into-a-command-center.html