
576/69 (IT) ประจำวันพุธที่ 21 ตุลาคม 2569
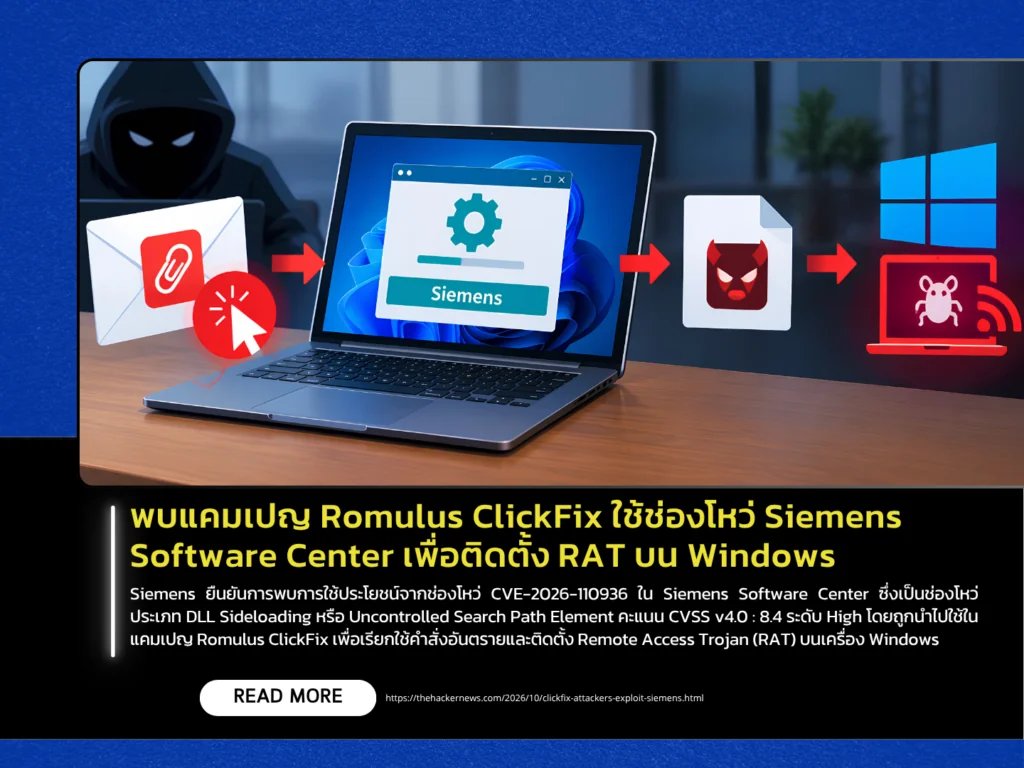
Siemens ยืนยันการพบการใช้ประโยชน์จากช่องโหว่ CVE-2026-110936 ใน Siemens Software Center ซึ่งเป็นช่องโหว่ประเภท DLL Sideloading หรือ Uncontrolled Search Path Element คะแนน CVSS v4.0 : 8.4 ระดับ High โดยถูกนำไปใช้ในแคมเปญ Romulus ClickFix เพื่อเรียกใช้คำสั่งอันตรายและติดตั้ง Remote Access Trojan (RAT) บนเครื่อง Windows โดย Siemens ระบุว่าเหตุการณ์ดังกล่าวไม่ได้เกิดจากการเจาะระบบของบริษัทหรือการแก้ไขช่องทางอัปเดตซอฟต์แวร์อย่างเป็นทางการ แต่ผู้โจมตีนำ Siemens Software Center ที่มีลายเซ็นดิจิทัลไปใช้ร่วมกับไฟล์ DLL อันตรายที่สร้างขึ้นเพื่อการโจมตี
การโจมตีใช้เทคนิค ClickFix หลอกให้ผู้ใช้คัดลอกและรันคำสั่งที่เรียก PowerShell เพื่อดาวน์โหลดไฟล์ MSI อันตราย จากนั้น msiexec.exe จะเรียก AllMyBasic.msi ซึ่งภายในประกอบด้วยโปรแกรม Siemens Software Center ที่ไม่ได้ถูกดัดแปลงและไฟล์ archive.dll ที่ผู้โจมตีสร้างขึ้น เมื่อโปรแกรมเวอร์ชันที่มีช่องโหว่ถูกเรียกใช้งาน โปรแกรมจะโหลด DLL จากตำแหน่งที่ไม่ได้มีการควบคุมอย่างเหมาะสม ทำให้ไฟล์ DLL อันตรายถูกเรียกใช้ด้วยสิทธิ์ของโปรแกรม และนำไปสู่การติดตั้ง RAT ในขั้นตอนต่อไป ทั้งนี้ ช่องโหว่ดังกล่าวต้องอาศัยผู้โจมตีที่สามารถเข้าถึงระบบภายในเครื่องและมีสิทธิ์ที่จำเป็นก่อน โดยในแคมเปญที่ตรวจพบ ผู้โจมตีใช้ ClickFix หลอกให้ผู้ใช้ดำเนินการตามคำสั่งเพื่อเริ่มต้นกระบวนการโจมตี
ผู้ใช้งานควรอัปเดต Siemens Software Center เป็นเวอร์ชัน 4.0.9.8 หรือใหม่กว่า โดย Siemens ระบุว่าระบบที่ติดตั้งโปรแกรมอยู่แล้วจะติดตั้งอัปเดตโดยอัตโนมัติเมื่อเปิดใช้งานครั้งถัดไป และควรดาวน์โหลดซอฟต์แวร์จากช่องทางทางการของ Siemens เท่านั้น ผู้ดูแลระบบควรตรวจสอบกรณีที่ SiemensSoftwareCenter.exe ทำงานจากโฟลเดอร์ AppData\Local\Programs และถูกเรียกผ่าน msiexec.exe รวมถึงตรวจหาไฟล์ DLL ที่ไม่รู้จักซึ่งอยู่ในไดเรกทอรีเดียวกับโปรแกรม และนำ Indicators of Compromise (IoCs) ที่ Siemens เผยแพร่มาใช้ประกอบการตรวจสอบ
แหล่งข่าว : https://thehackernews.com/2026/10/clickfix-attackers-exploit-siemens.html