
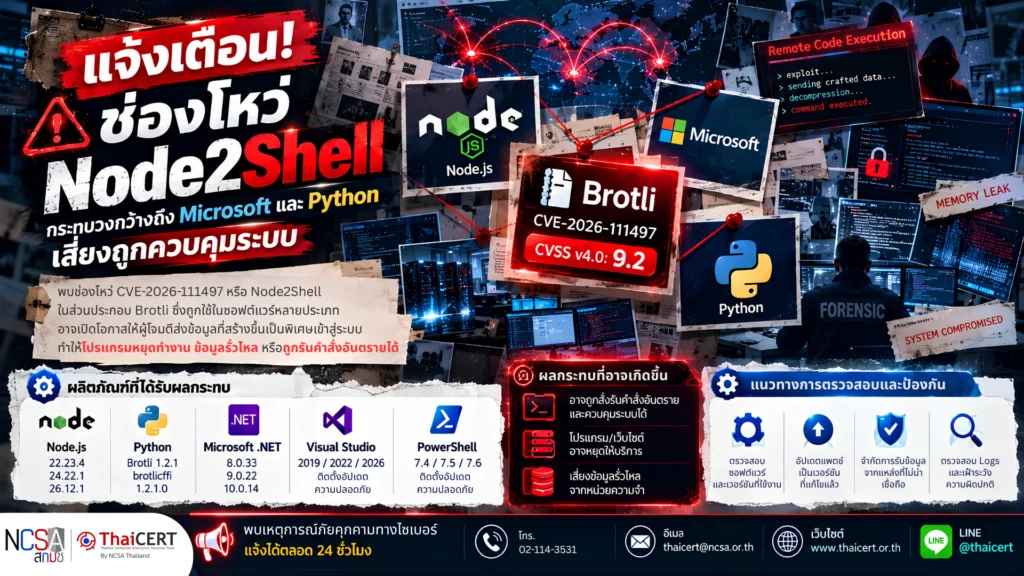
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานความคืบหน้าของช่องโหว่ CVE-2026-111497 หรือ Node2Shell (CVSS v4.0: 9.2) ในส่วนประกอบ Brotli ที่ใช้สำหรับบีบอัดและคลายการบีบอัดข้อมูล โดยล่าสุดพบว่าช่องโหว่นี้ไม่ได้ส่งผลกระทบเฉพาะ Node.js แต่ยังรวมถึงผลิตภัณฑ์ Microsoft และแพ็กเกจ Python ตลอดจนซอฟต์แวร์อื่นที่ใช้ Brotli ซึ่งอาจเปิดโอกาสให้ผู้โจมตีส่งข้อมูลที่สร้างขึ้นเป็นพิเศษเข้าสู่ระบบ ทำให้โปรแกรมหยุดทำงาน ข้อมูลในหน่วยความจำรั่วไหล หรือถูกสั่งรันคำสั่งอันตรายได้ภายใต้เงื่อนไขที่เกี่ยวข้อง[1]
1.รายละเอียดช่องโหว่
CVE-2026-111497 (CVSS v4.0: 9.2)[2] เกิดขึ้นในส่วนถอดรหัสข้อมูล Brotli ซึ่งถูกนำไปใช้ในซอฟต์แวร์หลายประเภท โดยนักวิจัยจาก Imperva ได้ยืนยันว่าสามารถใช้ช่องโหว่นี้รันคำสั่งบน Node.js ที่ยังไม่ได้รับการแก้ไขได้สำเร็จ [3]
พบว่าแพ็กเกจ Python ได้แก่ Brotli และ brotlicffi ได้รับผลกระทบจากช่องโหว่เดียวกัน โดยผู้พัฒนาได้เผยแพร่เวอร์ชันแก้ไขแล้วในวันที่ 22–23 ตุลาคม 2569 [4]
โดยเมื่อวันที่ 25 ตุลาคม 2569 Microsoft ได้เผยแพร่แพตช์ความปลอดภัยสำหรับ .NET, Visual Studio และ PowerShell นอกจากนี้ ยังมีรายงานการอัปเดตในซอฟต์แวร์อื่น เช่น Bun, Envoy และ Istio [5]
2.ผลิตภัณฑ์ที่ได้รับผลกระทบและเวอร์ชันที่แก้ไขแล้ว ดังนี้
2.1 Node.js ควรอัปเดตเป็นเวอร์ชัน 22.23.4, 24.22.1 และ 26.12.1 ตามลำดับ
2.2 Python แพ็กเกจ Brotli ควรอัปเดตเป็นเวอร์ชัน 1.2.1 และ brotlicffi เป็นเวอร์ชัน 1.2.1.0
2.3 Microsoft .NET ควรอัปเดตเป็นเวอร์ชัน 8.0.33, 9.0.22 หรือ 10.0.14 ตามรุ่นที่ใช้งาน
2.4 Microsoft Visual Studio รุ่น 2019, 2022 และ 2026 ควรติดตั้งอัปเดตความปลอดภัยสำหรับรุ่นที่ใช้งานตามประกาศของ Microsoft
2.5 Microsoft PowerShell สายเวอร์ชัน 7.4, 7.5 และ 7.6 ควรติดตั้งอัปเดตความปลอดภัยสำหรับรุ่นที่ใช้งานตามประกาศของ Microsoft
2.6 ไลบรารี Brotli เวอร์ชันที่ได้รับผลกระทบในช่วง 1.0.3 ถึง 1.2.0 ควรอัปเดตเป็นเวอร์ชันที่แก้ไขแล้ว ได้แก่ 1.0.10, 1.1.1 หรือ 1.2.1 ตามสายเวอร์ชันที่ใช้งาน
2.7 ซอฟต์แวร์อื่นที่ใช้ Brotli เช่น Bun, Envoy และ Istio ควรตรวจสอบประกาศจากผู้พัฒนาและอัปเดตเป็นเวอร์ชันที่ได้รับการแก้ไขแล้ว
ทั้งนี้ ซอฟต์แวร์บางผลิตภัณฑ์อาจมีส่วนประกอบ Brotli ติดตั้งอยู่ภายใน จึงตรวจสอบกับผู้พัฒนาหรือผู้ให้บริการ เพื่อให้มั่นใจว่าได้รับการแก้ไขครบถ้วน
3.ผลกระทบที่อาจเกิดขึ้น
3.1 ผู้โจมตีอาจสั่งรันคำสั่งอันตรายที่ส่งผลให้สามารถควบคุมการทำงานของโปรแกรมที่มีช่องโหว่ได้
3.2 เว็บไซต์หรือแอปพลิเคชันอาจหยุดให้บริการ หรือมีความเสี่ยงต่อการเปิดเผยข้อมูลในหน่วยความจำ
ทั้งนี้ ความเสี่ยงขึ้นอยู่กับเวอร์ชันและลักษณะการใช้งาน โดยเฉพาะระบบที่รับและคลายการบีบอัดข้อมูล Brotli จากภายนอก และจากรายงาน ณ วันที่ 26 ตุลาคม 2569 ยังไม่พบการยืนยันว่ามีการนำช่องโหว่นี้ไปใช้โจมตีระบบจริงในวงกว้าง
4.แนวทางการตรวจสอบและป้องกัน
4.1 ตรวจสอบซอฟต์แวร์ที่ใช้งาน โดยเฉพาะ Node.js, Python, Microsoft .NET, Visual Studio, PowerShell และผลิตภัณฑ์อื่นที่ใช้ Brotli หากไม่แน่ใจควรประสานผู้ดูแลระบบหรือผู้ให้บริการเพื่อตรวจสอบ
4.2 เร่งอัปเดตแพตช์ความปลอดภัย ตามเวอร์ชันที่ได้รับการแก้ไขในข้อ 2 โดยดาวน์โหลดจากเว็บไซต์ผู้พัฒนาอย่างเป็นทางการ และทดสอบการทำงานหลังอัปเดต
4.3 ตรวจสอบระบบที่รับข้อมูลจากภายนอก โดยเฉพาะเว็บไซต์และแอปพลิเคชันที่รับข้อมูลบีบอัด Brotli หากยังไม่สามารถอัปเดตได้ ควรพิจารณาจำกัดการประมวลผลข้อมูลดังกล่าวจากแหล่งที่ไม่น่าเชื่อถือเป็นการชั่วคราว
4.4 ตรวจสอบให้แพตช์มีผลครบถ้วน โดยเริ่มต้นบริการที่ได้รับผลกระทบใหม่หลังอัปเดต หากใช้งาน Container ควรสร้างและติดตั้งใหม่จาก Image ที่ได้รับการแก้ไขแล้ว
4.5 เฝ้าระวังความผิดปกติของระบบ เช่น โปรแกรมหยุดทำงาน เว็บไซต์ขัดข้อง หรือพบข้อผิดพลาดในการประมวลผลข้อมูล โดยตรวจสอบบันทึกเหตุการณ์ (Logs) และติดตามประกาศจากผู้พัฒนาอย่างต่อเนื่อง
🚨 ThaiCERT ย้ำเตือน! ช่องโหว่ Node2Shell ไม่ได้กระทบเฉพาะ Node.js แต่ยังรวมถึงซอฟต์แวร์อื่นที่ใช้ Brotli ผู้ดูแลระบบควรเร่งตรวจสอบและอัปเดตทุกส่วนประกอบที่ได้รับผลกระทบ เพื่อลดความเสี่ยงจากการถูกโจมตีทางไซเบอร์
แหล่งอ้างอิง
[1] https://dg.th/eonbxjacsr
[2] https://dg.th/cy1jx6idwv
[3] https://dg.th/sm0r4oau6q
[4] https://dg.th/u5d1gb76zt
[5] https://dg.th/gj2rib843p