
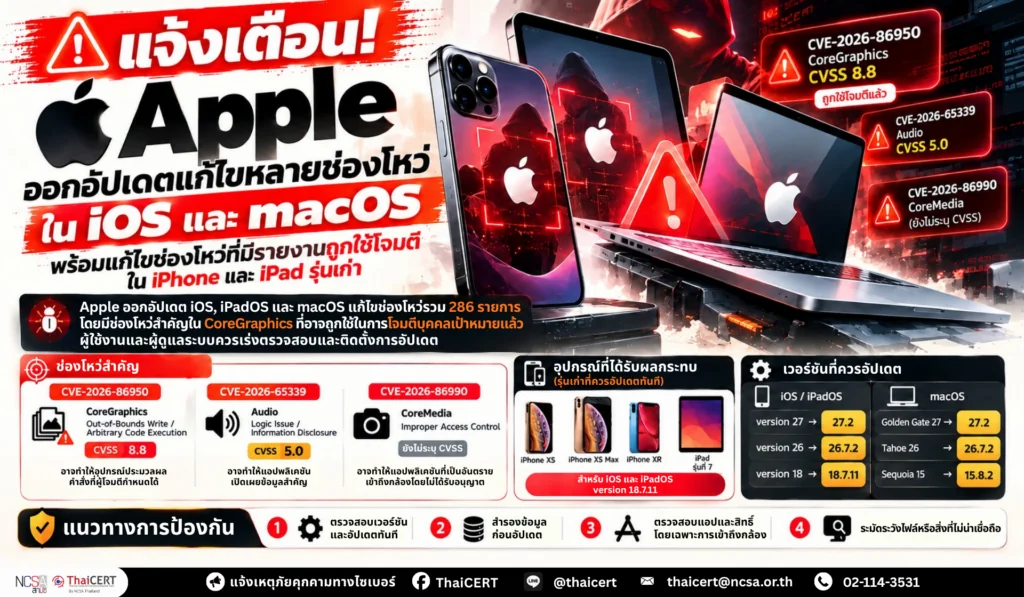
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงาน Apple เผยแพร่การอัปเดต iOS และ macOS version 27.2 เพื่อแก้ไขช่องโหว่รวม 286 รายการ พร้อมเผยแพร่ iOS และ iPadOS version 18.7.11 เพื่อแก้ไขช่องโหว่สำหรับอุปกรณ์รุ่นเก่า โดยมีช่องโหว่สำคัญหมายเลข CVE-2026-86950 ใน CoreGraphics ซึ่งอาจทำให้อุปกรณ์ประมวลผลคำสั่งที่ผู้โจมตีกำหนดเมื่อประมวลผลไฟล์ที่จัดทำขึ้นเป็นพิเศษ Apple ระบุว่าได้รับรายงานว่าช่องโหว่นี้อาจถูกใช้ในการโจมตีที่มีความซับซ้อนสูงต่อบุคคลเป้าหมายที่ใช้งาน iOS ก่อน version 27 ผู้ใช้งานและผู้ดูแลระบบจึงควรเร่งตรวจสอบและติดตั้งการอัปเดต [1]
1. รายละเอียดช่องโหว่ [2]
1.1 CVE-2026-86950 (CVSS v3.1: 8.8)[3] – Out-of-Bounds Write / Arbitrary Code Execution เป็นช่องโหว่การเขียนข้อมูลนอกขอบเขตหน่วยความจำใน CoreGraphics การประมวลผลไฟล์ที่ผู้โจมตีจัดทำขึ้นเป็นพิเศษอาจทำให้อุปกรณ์ประมวลผลคำสั่งที่ไม่ได้รับอนุญาต โดยเป็นช่องโหว่ที่ Apple ระบุว่ามีรายงานอาจถูกใช้โจมตีบุคคลเป้าหมายแล้ว คะแนนดังกล่าวประเมินโดย CISA-ADP และแสดงในฐานข้อมูล NVD
1.2 CVE-2026-65339 (CVSS v3.1: 5.0)[4] – Logic Issue / Information Disclosure เป็นข้อผิดพลาดด้านตรรกะในส่วน Audio ซึ่งอาจทำให้แอปพลิเคชันเปิดเผยข้อมูลสำคัญของผู้ใช้งานได้ คะแนนดังกล่าวประเมินโดย CISA-ADP ตามข้อมูลระเบียน CVE
1.3 CVE-2026-86990 (ยังไม่ระบุคะแนน CVSS ในระเบียน CVE ที่ตรวจสอบ)[5] – Improper Access Control เป็นช่องโหว่ด้านการควบคุมการเข้าถึงใน CoreMedia ซึ่งอาจทำให้แอปพลิเคชันที่เป็นอันตรายเข้าถึงกล้องโดยไม่ได้รับอนุญาตจากผู้ใช้งาน
รายการข้างต้นเป็นช่องโหว่ที่ได้รับการแก้ไขใน iOS และ iPadOS version 18.7.11 ส่วนการอัปเดตระบบปฏิบัติการรุ่นอื่นมีการแก้ไขช่องโหว่เพิ่มเติม
2. ผลิตภัณฑ์ที่ได้รับผลกระทบ
2.1 สำหรับการอัปเดต iOS และ iPadOS version 18.7.11 รายการเผยแพร่การอัปเดตของ Apple ระบุอุปกรณ์ ได้แก่ iPhone XS, iPhone XS Max, iPhone XR และ iPad รุ่นที่ 7 ซึ่งยังไม่ได้ติดตั้งการอัปเดตดังกล่าว
2.2 สำหรับช่องโหว่อื่นที่แก้ไขในรอบเดียวกัน ผู้ดูแลระบบควรตรวจสอบผลิตภัณฑ์ที่ยังไม่ได้ติดตั้งการอัปเดตต่อไปนี้
– iOS และ iPadOS version 27 ที่ยังไม่ได้อัปเดตเป็น version 27.2
– iOS และ iPadOS version 26 ที่ยังไม่ได้อัปเดตเป็น version 26.7.2
– macOS Golden Gate version 27 ที่ยังไม่ได้อัปเดตเป็น version 27.2
– macOS Tahoe version 26 ที่ยังไม่ได้อัปเดตเป็น version 26.7.2
– macOS Sequoia version 15 ที่ยังไม่ได้อัปเดตเป็น version 15.8.2
3. แนวทางการแก้ไข [6]
3.1 ตรวจสอบ version ของระบบปฏิบัติการบน iPhone, iPad และ Mac ทุกเครื่องภายในหน่วยงาน รวมถึงอุปกรณ์ส่วนบุคคลที่ได้รับอนุญาตให้เข้าถึงข้อมูลหรือบริการขององค์กร
3.2 เร่งอัปเดตเป็นรุ่นที่ได้รับการแก้ไขตามระบบปฏิบัติการที่ใช้งานและการรองรับของอุปกรณ์ ดังนี้
3.2.1 สำหรับ iOS และ iPadOS version 18 ให้อัปเดตเป็น version 18.7.11
3.2.2 สำหรับ iOS และ iPadOS version 26 ให้อัปเดตเป็น version 26.7.2
3.2.3 สำหรับ iOS และ iPadOS version 27 ให้อัปเดตเป็น version 27.2
3.2.4 สำหรับ macOS Golden Gate version 27 ให้อัปเดตเป็น version 27.2
3.2.5 สำหรับ macOS Tahoe version 26 ให้อัปเดตเป็น version 26.7.2
3.2.6 สำหรับ macOS Sequoia version 15 ให้อัปเดตเป็น version 15.8.2
หากมีรุ่นใหม่กว่าที่รวมการแก้ไขแล้ว ให้ติดตั้งรุ่นดังกล่าวตามความเข้ากันได้ของอุปกรณ์และระบบงาน
3.3 สำรองข้อมูลสำคัญและตรวจสอบความพร้อมในการกู้คืนก่อนอัปเดต หากสงสัยว่าอุปกรณ์ถูกบุกรุก ควรประสานทีมตอบสนองเหตุการณ์เพื่อเก็บหลักฐานก่อนล้างเครื่องหรือดำเนินการที่อาจทำให้หลักฐานสูญหาย
3.4 หลังอัปเดต ให้ตรวจสอบหมายเลข version และสถานะการติดตั้ง พร้อมทดสอบแอปพลิเคชันสำคัญ การเชื่อมต่อเครือข่าย และการเข้าถึงบริการขององค์กร
3.5 สำหรับหน่วยงานที่ใช้ระบบบริหารจัดการอุปกรณ์ ให้ติดตามสถานะการอัปเดตและกำหนดระยะเวลาติดตั้ง โดยให้ความสำคัญกับอุปกรณ์ของผู้บริหาร ผู้ดูแลระบบ และผู้ใช้งานที่เข้าถึงข้อมูลสำคัญ
3.6 ตรวจสอบแอปพลิเคชัน โปรไฟล์การกำหนดค่า และสิทธิ์การเข้าถึงข้อมูลหรือกล้อง หากพบรายการที่ไม่รู้จักหรือไม่ได้รับอนุญาต ให้ดำเนินการตรวจสอบทันที
4. แนวทางปฏิบัติกรณีไม่สามารถอัปเดตได้ทันที
4.1 หลีกเลี่ยงการเปิดไฟล์แนบหรือดาวน์โหลดไฟล์จากแหล่งที่ไม่ทราบที่มา โดยเฉพาะไฟล์ที่ส่งผ่านข้อความ อีเมล หรือลิงก์ที่ไม่คาดหมาย
4.2 จำกัดการติดตั้งแอปพลิเคชันและโปรไฟล์การกำหนดค่าให้เฉพาะรายการที่องค์กรอนุญาต พร้อมทบทวนสิทธิ์ของแอปพลิเคชันที่ติดตั้งอยู่
4.3 ลดการใช้อุปกรณ์ที่ยังไม่ได้รับการอัปเดตเพื่อเข้าถึงข้อมูลสำคัญหรือบัญชีที่มีสิทธิ์สูง และพิจารณาใช้อุปกรณ์ที่อัปเดตแล้วสำหรับงานดังกล่าว
4.4 เฝ้าระวังแอปพลิเคชันหรือโปรไฟล์ที่ไม่รู้จัก การใช้กล้องโดยไม่คาดหมาย และการแจ้งเตือนความปลอดภัย ทั้งนี้ การไม่พบอาการผิดปกติไม่สามารถยืนยันว่าอุปกรณ์ปลอดภัยได้
4.5 หากสงสัยว่าอุปกรณ์ถูกบุกรุก ให้จำกัดการเชื่อมต่อกับระบบขององค์กร เก็บรักษาข้อความ ไฟล์ และหลักฐานที่เกี่ยวข้อง พร้อมประสานทีมตอบสนองเหตุการณ์เพื่อตรวจสอบ
ทั้งนี้ มาตรการข้างต้นเป็นเพียงข้อเสนอเพื่อลดความเสี่ยงชั่วคราว ไม่สามารถทดแทนการติดตั้งแพตช์ได้ และการอัปเดตเพียงอย่างเดียวไม่สามารถยืนยันว่าระบบที่เคยถูกบุกรุกกลับมาปลอดภัยแล้ว
แหล่งอ้างอิง
[1] https://dg.th/si4rfpvx68
[2] https://dg.th/gpsemkauvo
[3] https://dg.th/rh5x82gm0f
[4] https://dg.th/7q6u2tyimp
[5] https://dg.th/6d9y0ctrue
[6] https://dg.th/epma0t45v2