
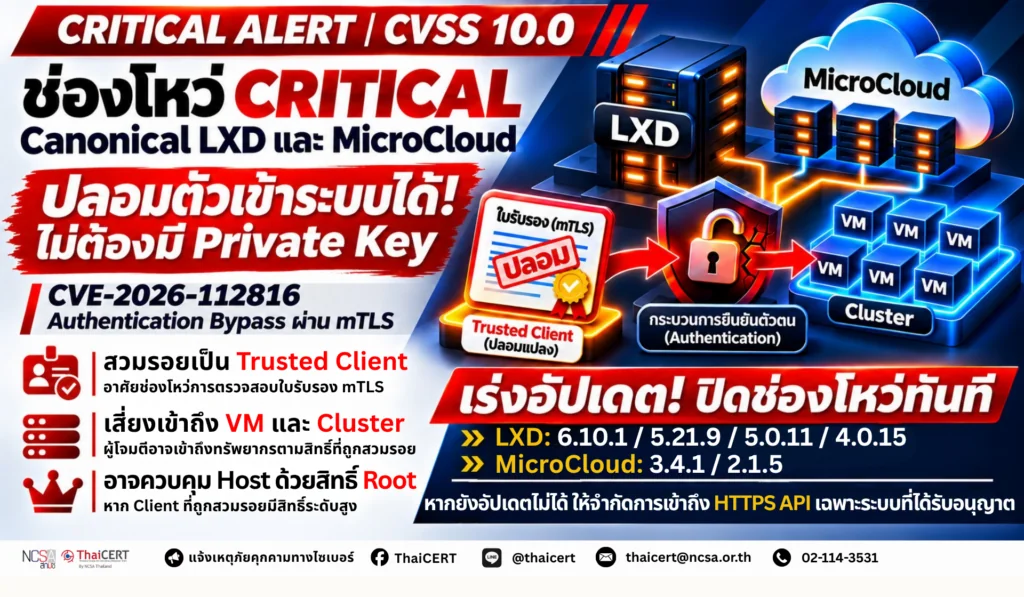
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่ระดับ Critical ใน Canonical LXD และ MicroCloud ซึ่งเปิดช่องให้ผู้โจมตีสามารถสวมรอยเข้าสู่ระบบในฐานะ Client ที่เชื่อถือได้ (Trusted Client) โดยไม่จำเป็นต้องมีคีย์ส่วนตัว (Private Key) ของ Client ดังกล่าว[1]
1.รายละเอียดช่องโหว่
CVE-2026-112816 (CVSS v4.0: 10.0) [2] เป็นช่องโหว่ประเภท Authentication Bypass through Unverified Client Certificate Chains ซึ่งเกิดจากข้อผิดพลาดในการตรวจสอบใบรับรองดิจิทัล (Certificate Validation) ของกระบวนการยืนยันตัวตนแบบ Mutual TLS (mTLS) บน Remote API ของเซิร์ฟเวอร์ โดยระบบมีการเปรียบเทียบใบรับรองดิจิทัลทุกใบใน Certificate Chain ที่ส่งมาจาก Client กับรายการใบรับรองที่เชื่อถือได้ (Trust Store) ทั้งที่กระบวนการ TLS สามารถยืนยันการครอบครอง Private Key ได้เฉพาะใบรับรองใบแรก (Leaf Certificate) เท่านั้น ส่งผลให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนสามารถปลอมแปลงตัวตนเป็น Trusted Client โดยนำใบรับรองดิจิทัลของ Client ที่เชื่อถือได้มาแทรกเป็นใบรับรองลำดับกลาง (Intermediate Certificate) ใน Certificate Chain โดยไม่จำเป็นต้องครอบครอง Private Key ของ Client ดังกล่าว
2. ลักษณะการโจมตี
2.1 ผู้โจมตีที่สามารถเข้าถึง HTTPS API และมีใบรับรองดิจิทัลสาธารณะ (Public Certificate) ของ Client ที่ระบบเชื่อถืออยู่แล้ว สามารถนำใบรับรองดังกล่าวมาแทรกเป็นใบรับรองลำดับกลาง (Intermediate Certificate) ใน Certificate Chain ต่อจากใบรับรองของผู้โจมตี เพื่อใช้ในการปลอมแปลงตัวตน
2.2 เมื่อเซิร์ฟเวอร์ตรวจสอบใบรับรองใน Certificate Chain ไม่ถูกต้อง อาจส่งผลให้ระบบยอมรับการเชื่อมต่อของผู้โจมตีในฐานะ Client ที่เชื่อถือได้ (Trusted Client) โดยไม่จำเป็นต้องครอบครอง Private Key ของ Client เป้าหมาย ทำให้ผู้โจมตีสามารถเข้าถึงระบบและทรัพยากรตามสิทธิ์ของ Client ที่ถูกปลอมแปลงตัวตน
2.3 สำหรับ MicroCloud ผู้โจมตีอาจดักจับใบรับรองดิจิทัลสาธารณะ (Public TLS Certificate) ของโหนด (Node) ที่อยู่ระหว่างเข้าร่วมคลัสเตอร์ (Cluster) และนำใบรับรองดังกล่าวมาใช้ปลอมแปลงตัวตน (Impersonation) เพื่อเข้าสู่ระบบในฐานะ Node ที่ได้รับความไว้วางใจ ซึ่งอาจส่งผลกระทบต่อความมั่นคงปลอดภัยของ Cluster
3. ผลกระทบ
3.1 ผู้โจมตีสามารถปลอมแปลงตัวตนเป็น Client ที่ได้รับความไว้วางใจ (Trusted Client) และเข้าถึงทรัพยากรภายใน Cluster รวมถึงเครื่องเสมือน (Virtual Machines) ตามสิทธิ์ของ Client ที่ถูกปลอมแปลงตัวตน ซึ่งอาจส่งผลกระทบต่อความมั่นคงปลอดภัยของระบบ
3.2 หาก Client ที่ถูกปลอมแปลงตัวตนมีสิทธิ์ระดับสูง (Privileged Access) ผู้โจมตีอาจสามารถเข้าถึงและควบคุมทรัพยากรสำคัญภายใน Cluster รวมถึงมีความเสี่ยงที่จะได้รับสิทธิ์ระดับ Root บนเครื่องแม่ข่าย (Host) ที่ได้รับผลกระทบ
4. ผลิตภัณฑ์ที่ได้รับผลกระทบ
4.1 Canonical LXD: เวอร์ชัน 4.0.14, 5.0.10, 5.21.8 และ 6.9 (ก่อนเวอร์ชันที่ได้รับการแก้ไข)
4.2 MicroCloud: เวอร์ชันก่อนหน้าเวอร์ชันแพทช์
5. แนวทางการป้องกันและเวอร์ชันที่ได้รับการแก้ไข [3]
5.1 การอัปเดตระบบผ่าน Snap Channel ผู้ใช้งานควรอัปเดตแพ็กเกจผ่านคำสั่งดังต่อไปนี้
– sudo snap refresh lxd
– sudo snap refresh microcloud
5.2 เวอร์ชันที่ได้รับการแก้ไข (Snap Fixed Versions)
– LXD 6/stable: เวอร์ชัน 6.10.1
– LXD 5.21/stable: เวอร์ชัน 5.21.9
– LXD 5.0/stable: เวอร์ชัน 5.0.11
– LXD 4.0/stable: เวอร์ชัน 4.0.15
– MicroCloud 3/stable: เวอร์ชัน 3.4.1
– MicroCloud 2/stable: เวอร์ชัน 2.1.5
5.3 การจำกัดการเข้าถึงเครือข่ายชั่วคราว (กรณีไม่สามารถอัปเดตได้ทันที) โดยปกติ LXD แบบ Standalone จะไม่มีการเปิดให้เข้าถึง API ผ่านเครือข่ายภายนอก โดยระบบจะรับการเชื่อมต่อเฉพาะผ่าน Local Socket เว้นแต่จะมีการเปิดใช้งาน core.https_address อย่างไรก็ตาม ควรจำกัดการเข้าถึง HTTPS API ให้เฉพาะผู้ใช้งานหรือระบบที่ได้รับอนุญาต เพื่อลดความเสี่ยงจากการถูกโจมตีในระหว่างรอการอัปเดต
แหล่งอ้างอิง
[1] https://dg.th/agmwxuc318
[2] https://dg.th/e9bcu7xvk4
[3] https://dg.th/zrefgq6b0p