
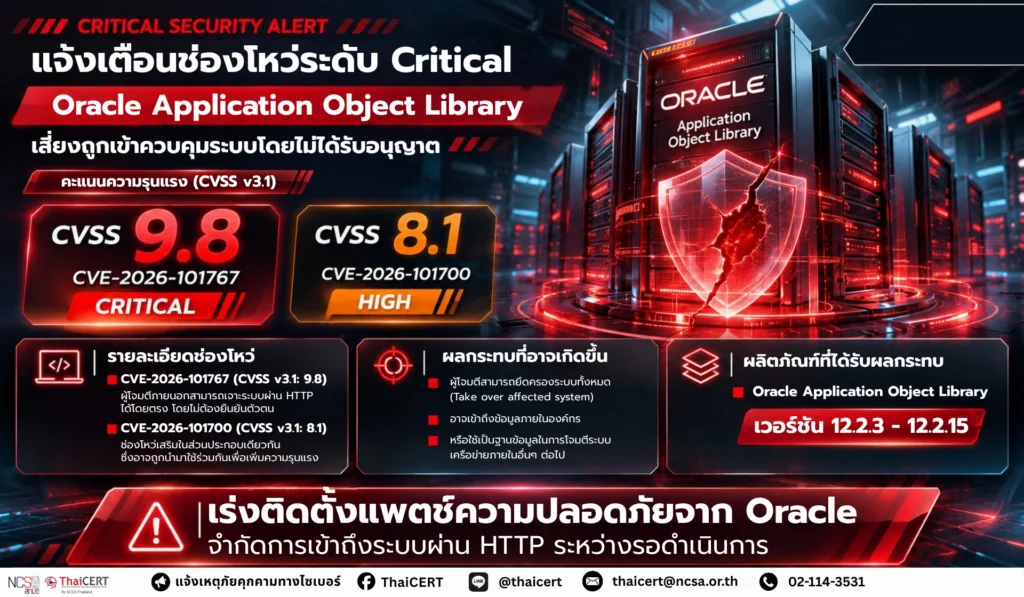
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงาน Oracle ได้ออกอัปเดตความปลอดภัยเพื่อแก้ไขช่องโหว่สองรายการ (CVE-2026-101767, CVE-2026-101700) ที่ส่งผลกระทบต่อ Oracle Application Object Library [1]
1. รายละเอียดช่องโหว่
1.1 CVE-2026-101767 (คะแนน CVSS3.1: 9.8) [2] ช่องโหว่ที่เปิดโอกาสให้ผู้โจมตีภายนอกสามารถเจาะระบบผ่านโปรโตคอล HTTP ได้โดยตรง โดยไม่ต้องยืนยันตัวตน (Unauthenticated) หรือมีบัญชีผู้ใช้งาน
1.2 CVE-2026-101700 (คะแนน CVSS3.1: 8.1) [3] ช่องโหว่เสริมในส่วนประกอบเดียวกัน ซึ่งอาจถูกนำมาใช้ร่วมกันเพื่อเพิ่มความรุนแรงในการโจมตี
2. ผลกระทบที่อาจเกิดขึ้น
หากระบบถูกเจาะผ่านช่องโหว่นี้ ผู้โจมตีจะสามารถ ยึดครองระบบทั้งหมด (Take over affected systems) ที่ติดตั้ง Oracle Application Object Library ได้ รวมถึงอาจใช้เป็นช่องทางในการเข้าถึงข้อมูลภายในองค์กร หรือใช้เป็นฐานเพื่อโจมตีระบบเครือข่ายภายในอื่นๆ ต่อไป
3. ผลิตภัณฑ์ที่ได้รับผลกระทบ
Oracle Application Object Library เวอร์ชัน 12.2.3 ถึง 12.2.15
4. แนวทางการแก้ไขและป้องกัน
4.1 แนะนำให้ผู้ดูแลระบบดำเนินการอัปเดตซอฟต์แวร์หรือติดตั้งแพตช์ความปลอดภัยจาก Oracle เป็นเวอร์ชันล่าสุด [4]
4.2 กรณีที่ยังไม่สามารถแพตช์ได้ทันที จำกัดการเข้าถึงพอร์ทัลหรือเน็ตเวิร์กที่เชื่อมต่อผ่าน HTTP ไปยังระบบดังกล่าวให้อยู่ในวงปิด
แหล่งอ้างอิง
[1] https://dg.th/8cku3p5yfz
[2] https://dg.th/njt06sgluw
[3] https://dg.th/vbkhaugzm5
[4] https://dg.th/ezxwj5fqa3