
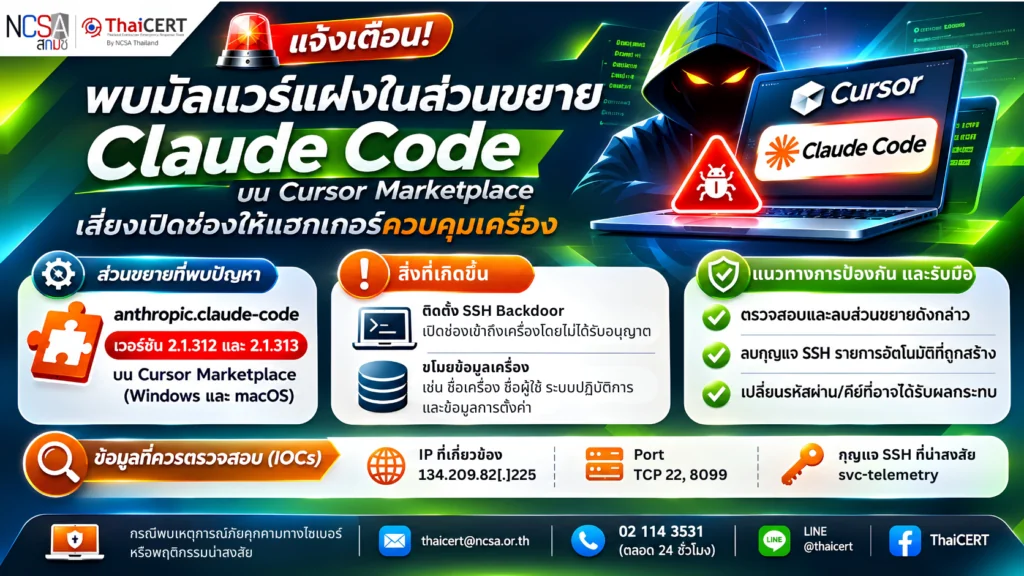
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT)ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานการแทรกคำสั่งอันตรายในส่วนขยาย (Extension) Claude Code ซึ่งเป็นเครื่องมือ AI ช่วยเขียนโปรแกรมของ Anthropic ที่เผยแพร่ผ่าน Cursor Marketplace โดยส่วนขยายเวอร์ชัน 2.1.312 และ 2.1.313 ถูกดัดแปลงให้ติดตั้งช่องทางลับสำหรับเข้าถึงเครื่องคอมพิวเตอร์ (SSH Backdoor) และส่งข้อมูลเกี่ยวกับเครื่องผู้ใช้งานไปยังเซิร์ฟเวอร์ของผู้โจมตี ซึ่งอาจนำไปสู่การเข้าควบคุมระบบหรือเข้าถึงข้อมูลโดยไม่ได้รับอนุญาต ทั้งนี้ Cursor ระบุว่ามีผู้ใช้งานที่อาจได้รับผลกระทบ และได้ถอดส่วนขยายที่เป็นอันตรายออกจาก Marketplace พร้อมปิดกั้นเซิร์ฟเวอร์ที่เกี่ยวข้องแล้ว[1]
1. รายละเอียด
พบส่วนขยาย Claude Code รหัส anthropic.claude-code เวอร์ชัน 2.1.312 และ 2.1.313 ที่เผยแพร่ผ่าน Cursor Marketplace สำหรับ Windows และ macOS ถูกแทรกโค้ดอันตรายภายใต้ชื่อผู้เผยแพร่ที่ถูกต้อง ทำให้ผู้ใช้งานอาจได้รับมัลแวร์จากการติดตั้งหรืออัปเดตส่วนขยายตามปกติ[2]
ซึ่งพบว่าคำสั่งอันตรายถูกแทรกไว้ในส่วนขยายและสามารถเริ่มทำงานเมื่อโปรแกรมโหลดส่วนขยาย โดยไม่จำเป็นต้องสั่งใช้งาน Claude Code เพื่อพยายามเปิดช่องทางให้ผู้โจมตีเข้าถึงเครื่อง และตั้งค่าให้มัลแวร์กลับมาทำงานอีกครั้งหลังเปิดเครื่อง[3]
2. ลักษณะการโจมตีและข้อมูลที่ตรวจพบ
2.1 การติดตั้งช่องทางเข้าถึงระบบ (SSH Backdoor) มัลแวร์พยายามเพิ่มกุญแจ SSH ของผู้โจมตีลงในเครื่อง และสร้างช่องทางเชื่อมต่อกลับไปยังเซิร์ฟเวอร์ภายนอก เพื่อเปิดโอกาสให้เข้าถึงเครื่อง โดยไม่ได้รับอนุญาต
2.2 การเก็บข้อมูลเครื่องผู้ใช้งาน มัลแวร์รวบรวมข้อมูล เช่น ชื่อเครื่อง ชื่อผู้ใช้งาน ระบบปฏิบัติการ หมายเลข IP และข้อมูลการตั้งค่าบางส่วนที่เกี่ยวข้องกับเครื่องมือพัฒนาโปรแกรม แล้วพยายามส่งไปยังเซิร์ฟเวอร์ของผู้โจมตี
2.3 การฝังตัวเพื่อกลับมาทำงานซ้ำ มัลแวร์พยายามสร้างงานอัตโนมัติใน Windows และ macOS เพื่อให้ช่องทางการเชื่อมต่อกลับไปยังผู้โจมตียังคงทำงาน แม้ผู้ใช้งานจะปิดโปรแกรมหรือเริ่มต้นเครื่องใหม่
2.4 ข้อมูลที่ใช้ตรวจสอบการโจมตี (IOCs)
ส่วนขยายที่เกี่ยวข้อง: anthropic.claude-code
เวอร์ชันที่เป็นอันตราย: 2.1.312 และ 2.1.313 จาก Cursor Marketplace
หมายเลข IP ที่เกี่ยวข้อง: 134.209.82[.]225
การเชื่อมต่อที่ต้องตรวจสอบ: TCP Port 22 และ 8099
ชื่อกุญแจ SSH ที่น่าสงสัย: svc-telemetry
3. ระบบและผู้ใช้งานที่ควรเฝ้าระวัง
3.1 ผู้ใช้งาน Cursor บน Windows และ macOS ที่ติดตั้งหรืออัปเดตส่วนขยาย Claude Code เวอร์ชัน 2.1.312 หรือ 2.1.313 จาก Cursor Marketplace ในช่วงเวลาที่เกิดเหตุ
3.2 เครื่องคอมพิวเตอร์ของนักพัฒนาซอฟต์แวร์ที่ใช้งาน Cursor ร่วมกับระบบงานของหน่วยงาน หรือมีการจัดเก็บข้อมูลสำคัญสำหรับเข้าถึงระบบ
3.3 เครื่องที่ตรวจพบกุญแจ SSH ชื่อ svc-telemetry หรือมีประวัติการเชื่อมต่อกับหมายเลข IP ที่เกี่ยวข้องกับการโจมตี
4. แนวทางการตรวจสอบ ป้องกัน และรับมือ
4.1 ตรวจสอบส่วนขยาย Claude Code ในโปรแกรม Cursor โดยเฉพาะเวอร์ชัน 2.1.312 และ 2.1.313 หากเคยติดตั้งหรืออัปเดตผ่าน Cursor Marketplace ในช่วงที่เกิดเหตุ ควรแจ้งผู้ดูแลระบบเพื่อตรวจสอบ
4.2 ตรวจสอบและกำจัดมัลแวร์ โดยใช้เครื่องมือตามคำแนะนำของ Cursor เพื่อลบส่วนขยายที่เป็นอันตราย กุญแจ SSH และรายการที่มัลแวร์สร้างขึ้น เนื่องจากการถอนติดตั้งส่วนขยายเพียงอย่างเดียวอาจไม่เพียงพอ
4.3 แยกเครื่องที่ติดมัลแวร์ออกจากเครือข่าย หากพบหลักฐานการติดมัลแวร์ ควรจำกัดการเชื่อมต่อชั่วคราว และให้ผู้ดูแลระบบตรวจสอบและแก้ไขก่อนนำกลับมาใช้งาน
4.4 เปลี่ยนข้อมูลสำหรับเข้าถึงระบบ เช่น รหัสผ่าน SSH Keys, API Keys และ Access Tokens ที่อาจได้รับผลกระทบ พร้อมยกเลิกสิทธิ์การเข้าถึงเดิมที่มีความเสี่ยง โดยดำเนินการจากเครื่องที่ปลอดภัย
4.5 ตรวจสอบพฤติกรรมผิดปกติ โดยเฉพาะการเชื่อมต่อกับ IP 134.209.82[.]225 การเพิ่มกุญแจ SSH ที่ไม่รู้จัก และการเข้าถึงระบบโดยไม่ได้รับอนุญาต พร้อมติดตามประกาศความปลอดภัยจาก Cursor อย่างต่อเนื่อง
🚨 ThaiCERT ย้ำเตือน! การลบส่วนขยายที่เป็นอันตรายเพียงอย่างเดียวอาจไม่เพียงพอ ผู้ที่เคยติดตั้งเวอร์ชันที่ได้รับผลกระทบควรตรวจสอบและกำจัดมัลแวร์ที่อาจฝังตัวอยู่ในเครื่อง เพื่อป้องกันการเข้าถึงระบบโดยไม่ได้รับอนุญาต
อ้างอิง
[1] https://dg.th/1vqs3wa5xb
[2] https://dg.th/hq2al7g438
[3] https://dg.th/iyw7jcvdf0