
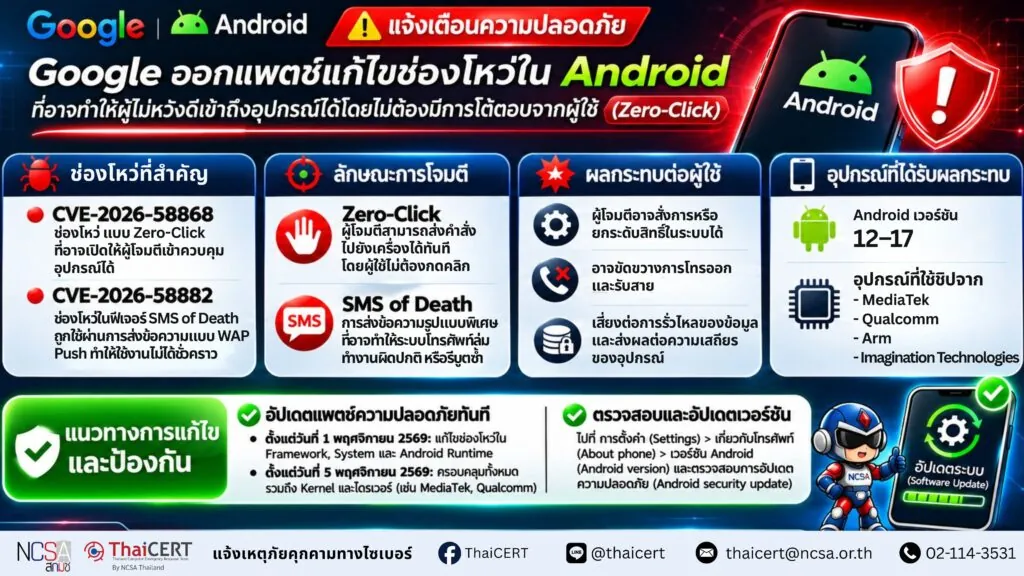
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบ Google เผยแพร่ประกาศด้านความปลอดภัยประจำเดือนพฤศจิกายน พบช่องโหว่ความปลอดภัยระดับร้ายแรงในระบบปฏิบัติการ Android ที่อาจเปิดช่องให้ผู้โจมตีสามารถรันคำสั่งบนอุปกรณ์ได้[1]
1.รายละเอียดช่องโหว่
1.1 CVE-2026-58868 [2] ช่องโหว่ประเภท Heap Buffer Overflow (นำไปสู่ Out-of-bounds Write) ซึ่งเกิดขึ้นภายในฟังก์ชัน onOutputReceived ของไฟล์ FrameDecoder.cpp
1.2 CVE-2026-58882 [3] ช่องโหว่ในการประมวลผลข้อความ WAP Push ผ่าน SMS ทำงานผ่านฟังก์ชัน decodeWapPdu หรือที่รู้จักกันในรูปแบบ “SMS of Death”
1.3 ช่องโหว่ RCE และ Privilege Escalation อื่นๆ พบในส่วน System Component (เช่น CVE-2026-58876, CVE-2026-58936), ระดับ Kernel (รวมถึงส่วน Bluetooth) รวมถึงโมเดนต์และคอมโพเนนต์จาก MediaTek และ Qualcomm
2. ลักษณะการโจมตี
2.1 การโจมตีแบบ Zero-Click CVE-2026-58868 ผู้ไม่หวังสามารถรันคำสั่งบนอุปกรณ์เป้าหมายได้ทันที โดยเหยื่อไม่ต้องกดคลิก หรือทำกิจกรรมใดๆ บนเครื่อง
2.2 ช่องโหว่ “SMS of Death” CVE-2026-58882 ผู้โจมตีเพียงแค่มีเบอร์โทรศัพท์มือถือเป้าหมาย แล้วส่งข้อความ WAP Push ที่จัดรูปแบบผิดปกติ (Malformed Message) เข้ามา ข้อความดังกล่าวจะไม่แสดงในกล่องข้อความขาเข้า (Inbox) แต่จะส่งผลให้ระบบโทรศัพท์ล่มทันที และตัวเครื่องจะพยายามรีบูตวนซ้ำจนกว่าข้อความนั้นจะถูกลบออกไป
3. ผลกระทบ
3.1 ผู้โจมตีสามารถเข้ามาสั่งรันคำสั่ง หรือยกระดับสิทธิ์การเข้าถึงในระบบได้โดยไม่ต้องมีปฏิสัมพันธ์จากเหยื่อ
3.2 แอปพลิเคชันระบบโทรศัพท์ (com.android.phone) ขัดข้องและล่ม ส่งผลให้ไม่สามารถใช้งานโทรออก-รับสายได้ รวมถึงการโทรแจ้งเหตุฉุกเฉิน (Emergency Calls)
3.3 เสี่ยงต่อการถูกเจาะระบบ ขโมยข้อมูล หรือทำให้เสถียรภาพของอุปกรณ์เสียหาย (หมายเหตุ: ณ วันที่ออกประกาศ ยังไม่มีรายงานการพบการโจมตีแบบ Active Exploitation ในธรรมชาติ)
4. ผลิตภัณฑ์ที่ได้รับผลกระทบ
4.1 ระบบปฏิบัติการ Android เวอร์ชัน 12 ถึง 17
4.2 ฮาร์ดแวร์อุปกรณ์ที่ใช้ชิปเซ็ตและโมเด็มจากผู้ผลิตหลายราย เช่น MediaTek, Qualcomm, Arm และ Imagination Technologies
แนวทางการแก้ไขและป้องกัน [4]
5.1 อัปเดตแพตช์ความปลอดภัย
– อัปเดตระบบปฏิบัติการเป็นแพตช์ระดับ 2026-11-01 หรือใหม่กว่า เพื่อแก้ไขช่องโหว่ในระดับ Framework, System และ Android Runtime
– อัปเดตเป็นแพตช์ระดับ 2026-11-05 หรือใหม่กว่า เพื่อครอบคลุมการแก้ไขช่องโหว่ทั้งหมด รวมถึงส่วน Kernel และไดรเวอร์ฮาร์ดแวร์จากผู้ผลิต (เช่น MediaTek, Qualcomm)
5.2 ตรวจสอบเวอร์ชันบนอุปกรณ์
– ไปที่ Settings (การตั้งค่า) > About phone (เกี่ยวกับโทรศัพท์) > Android version (เวอร์ชัน Android)
– ตรวจสอบวันที่ของ Android security update (ข้อมูลอัปเดตความปลอดภัย) และ Google Play system update
แหล่งอ้างอิง
[1] https://dg.th/em4pnsjcta
[2] https://dg.th/4a3vfdp2k6
[3] https://dg.th/rwp843jugt
[4] https://dg.th/8u0rcm1et4