
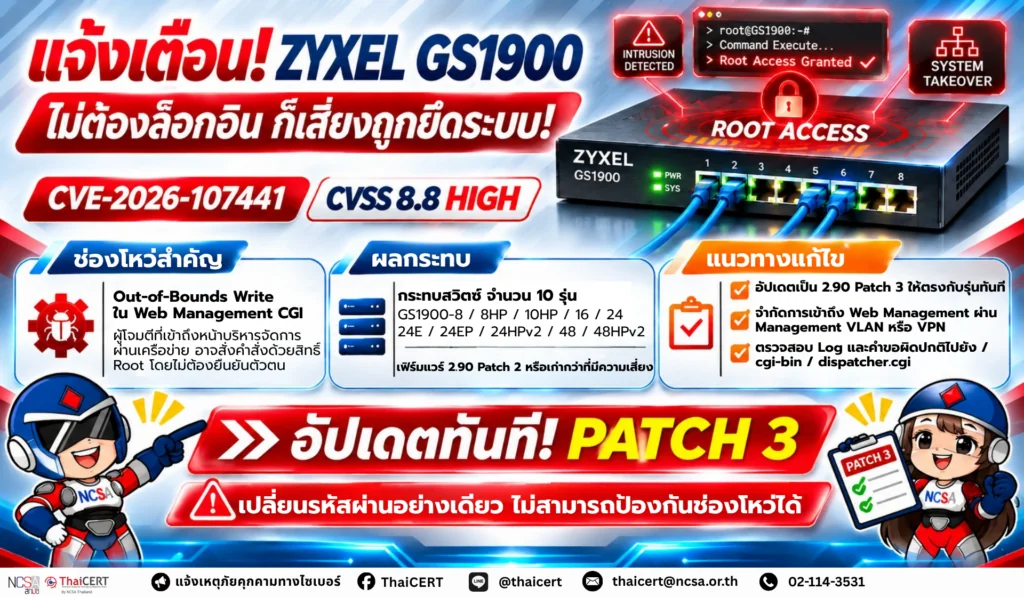
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่ CVE-2026-107441 ในหน้าบริหารจัดการผ่านเว็บของสวิตช์ Zyxel GS1900 จำนวน 10 รุ่น ผู้โจมตีที่เข้าถึงหน้าบริหารจัดการผ่านเครือข่ายได้อาจสั่งให้อุปกรณ์ประมวลผลคำสั่งด้วยสิทธิ์ Root โดยไม่ต้องมีบัญชีผู้ใช้ ซึ่งนักวิจัยของ Binarly ยืนยันว่าวิธีโจมตียังใช้ได้กับเฟิร์มแวร์ 2.90 Patch 2 ซึ่งเป็นรุ่นที่ Zyxel เคยเผยแพร่เพื่อแก้ไขช่องโหว่ CVE-2026-7273 ผู้ดูแลระบบจึงควรตรวจสอบอุปกรณ์ที่เคยอัปเดตแล้วด้วย และเร่งติดตั้ง 2.90 Patch 3 ให้ตรงกับรุ่นของสวิตช์ [1]
1. รายละเอียดช่องโหว่[2]
CVE-2026-107441(CVSS v3.1: 8.8)[3] – Out-of-Bounds Write เป็นช่องโหว่ในโปรแกรม CGI ที่รับคำขอจากหน้าบริหารจัดการผ่านเว็บของสวิตช์ เมื่อโปรแกรมคัดลอกข้อมูลจากคำขอ HTTP โดยไม่ตรวจสอบขนาดก่อน อาจเกิดการเขียนข้อมูลเกินขอบเขตหน่วยความจำ ผู้โจมตีที่เข้าถึงบริการดังกล่าวได้อาจส่งคำขอที่จัดทำขึ้นเป็นพิเศษเพื่อสั่งให้อุปกรณ์ประมวลผลคำสั่งด้วยสิทธิ์ Root โดยไม่ต้องยืนยันตัวตน ซึ่งคะแนน 8.8 เป็นการประเมินของผู้ผลิตภายใต้เงื่อนไขว่าผู้โจมตีเข้าถึงบริการผ่านเครือข่าย (LAN)
2. ผลิตภัณฑ์ที่ได้รับผลกระทบ[4]
สวิตช์ Zyxel GS1900 ทั้ง 10 รุ่นต่อไปนี้ ที่ใช้เฟิร์มแวร์ 2.90 Patch 2 หรือเก่ากว่า อาจทำผู้โจมตีต้องสามารถเชื่อมต่อถึงบริการบริหารจัดการผ่านเว็บของอุปกรณ์ได้
– GS1900-8, GS1900-8HP, GS1900-10HP และ GS1900-16
– GS1900-24, GS1900-24E, GS1900-24EP และ GS1900-24HPv2
– GS1900-48 และ GS1900-48HPv2
3. แนวทางการแก้ไข [5]
3.1 ตรวจสอบชื่อรุ่นบนตัวอุปกรณ์และหมายเลขเฟิร์มแวร์ที่กำลังใช้งาน โดยให้ความสำคัญกับสวิตช์ที่เข้าถึงหน้าบริหารจัดการได้จากอินเทอร์เน็ตหรือเครือข่ายผู้ใช้งานทั่วไป สำหรับรุ่นที่มีชื่อใกล้เคียงกัน ให้ตรวจสอบรหัสรุ่นเต็ม รวมถึงตัวอักษร E, EP หรือ v2 ก่อนเลือกไฟล์เฟิร์มแวร์
3.2 สำหรับอุปกรณ์ที่ใช้ 2.90 Patch 2 หรือเก่ากว่า ให้ดาวน์โหลดเฟิร์มแวร์จาก Zyxel และอัปเดตให้ตรงกับรุ่น ดังนี้
– สำหรับ GS1900-8 ให้อัปเดตเป็น version 2.90(AAHH.3)C0 หรือใหม่กว่า
– สำหรับ GS1900-8HP ให้อัปเดตเป็น version 2.90(AAHI.3)C0 หรือใหม่กว่า
– สำหรับ GS1900-10HP ให้อัปเดตเป็น version 2.90(AAZI.3)C0 หรือใหม่กว่า
– สำหรับ GS1900-16 ให้อัปเดตเป็น version 2.90(AAHJ.3)C0 หรือใหม่กว่า
– สำหรับ GS1900-24 ให้อัปเดตเป็น version 2.90(AAHL.3)C0 หรือใหม่กว่า
– สำหรับ GS1900-24E ให้อัปเดตเป็น version 2.90(AAHK.3)C0 หรือใหม่กว่า
– สำหรับ GS1900-24EP ให้อัปเดตเป็น version 2.90(ABTO.3)C0 หรือใหม่กว่า
– สำหรับ GS1900-24HPv2 ให้อัปเดตเป็น version 2.90(ABTP.3)C0 หรือใหม่กว่า
– สำหรับ GS1900-48 ให้อัปเดตเป็น version 2.90(AAHN.3)C0 หรือใหม่กว่า
– สำหรับ GS1900-48HPv2 ให้อัปเดตเป็น version 2.90(ABTQ.3)C0 หรือใหม่กว่า
3.3 ก่อนอัปเดต ให้สำรองค่าการตั้งค่าและกำหนดช่วงเวลาดำเนินการเพื่อลดผลกระทบต่อบริการ หลังอัปเดต ให้ตรวจสอบว่าเฟิร์มแวร์ที่อุปกรณ์ใช้งานจริงตรงกับรุ่นในข้อ 3.2 พร้อมทดสอบการรับส่งข้อมูลผ่านพอร์ตและ VLAN ที่ให้บริการสำคัญ
3.4 สำหรับสวิตช์ที่เคยเปิดให้เข้าถึงหน้าบริหารจัดการจากเครือข่ายที่ไม่น่าเชื่อถือ ให้ตรวจสอบ Log ของอุปกรณ์และ Firewall ย้อนหลัง โดยมองหาคำขอผิดปกติที่ส่งไปยัง /cgi-bin/dispatcher.cgi การเชื่อมต่อออกจากตัวสวิตช์ไปยังปลายทางที่ไม่รู้จัก และการเปลี่ยนค่าการตั้งค่าโดยไม่ได้รับอนุญาต หากพบข้อบ่งชี้การบุกรุก ให้เก็บรักษาหลักฐานและตรวจสอบข้อมูลที่อาจรั่วไหล เนื่องจากเหตุการณ์ที่รายงานพบการเก็บค่าการตั้งค่า ข้อมูลเครือข่าย และค่าแฮชรหัสผ่านของบัญชี Root
4. แนวทางปฏิบัติกรณีไม่สามารถอัปเดตได้ทันที
4.1 ปิดการเข้าถึงหน้าบริหารจัดการสวิตช์จากอินเทอร์เน็ตโดยตรง และตรวจสอบกฎ Firewall หรือ Port Forwarding ที่อาจเปิดให้เชื่อมต่อกับบริการดังกล่าว
4.2 จำกัดการเข้าถึงหน้าบริหารจัดการให้เฉพาะเครื่องหรือ IP Address ของผู้ดูแลระบบผ่าน Management VLAN หรือ VPN ที่กำหนด พร้อมทดสอบจากเครือข่ายผู้ใช้งานทั่วไปและเครือข่าย Guest ว่าไม่สามารถเข้าถึงหน้าบริหารจัดการได้
4.3 เฝ้าระวังคำขอที่ส่งถึงหน้าบริหารจัดการและการเชื่อมต่อออกจากตัวสวิตช์ การเปลี่ยนรหัสผ่านผู้ดูแลเพียงอย่างเดียวไม่สามารถป้องกันช่องโหว่นี้ได้ เพราะผู้โจมตีไม่จำเป็นต้องเข้าสู่ระบบ มาตรการจำกัดการเข้าถึงช่วยลดความเสี่ยงระหว่างรออัปเดต แต่ไม่ทดแทนการติดตั้ง 2.90 Patch 3
แหล่งอ้างอิง
[1] https://dg.th/9d4a8fxe35
[2] https://dg.th/x43cte1lr0
[3] https://dg.th/jrxnb4dopi
[4] https://dg.th/367um0awj9
[5] https://dg.th/jsrmbiazoc