
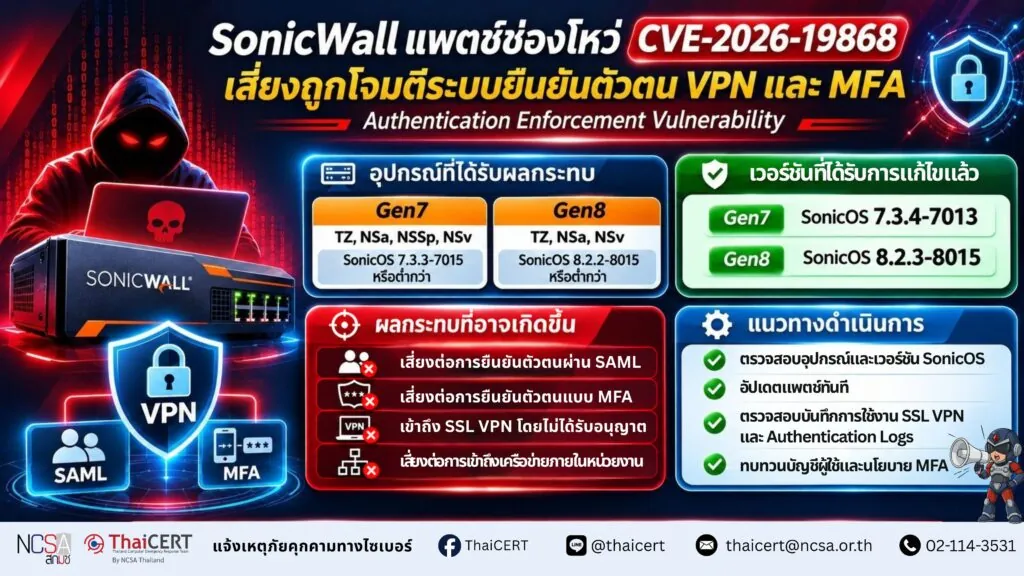
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์พบการเผยแพร่แพตช์ช่องโหว่ CVE-2026-19868 (CVSS v3.1 score 7.5) [1] บนระบบปฏิบัติการ SonicOS ซึ่งส่งผลกระทบต่อบริการ SSL VPN และอาจเปิดโอกาสให้แฮกเกอร์โจมตีโดยการไม่ต้องยืนยันตัวตนผ่าน SAML รวมถึง MFA ได้ ThaiCET จึงขอแนะนำให้ผู้ดูแลระบบตรวจสอบอุปกรณ์ที่ได้รับผลกระทบและเร่งอัปเดตแพตช์โดยเร็ว [2]
1. กลุ่มอุปกรณ์ที่ได้รับผลกระทบ
1.1 อุปกรณ์ Gen7
– TZ Firewall
– NSa Firewall
– NSsp Firewall
– NSv Firewall
ที่ใช้งาน SonicOS เวอร์ชัน 7.3.3-7015 หรือเวอร์ชันก่อนหน้า
1.2 อุปกรณ์ Gen8
– TZ Firewall
– NSa Firewall
– NSv Firewall
ที่ใช้งาน SonicOS เวอร์ชัน 8.2.2-8015 หรือเวอร์ชันก่อนหน้า
2. รูปแบบพฤติกรรมการโจมตี
ช่องโหว่ CVE-2026-19868 เป็นช่องโหว่ประเภท Authentication Enforcement Vulnerability บนระบบปฏิบัติการ SonicOS SSL VPN ซึ่งอาจเปิดโอกาสให้แฮกเกอร์ดำเนินการ ดังนี้
2.1 แฮกเกอร์ที่มีชื่อบัญชีและรหัสผ่านที่ถูกต้องสำหรับวิธีการยืนยันตัวตนรูปแบบอื่น อาจใช้ประโยชน์จากช่องโหว่เพื่อหลีกเลี่ยงการตรวจสอบตัวตนผ่าน SAML
2.2 หลีกเลี่ยงมาตรการยืนยันตัวตนหลายปัจจัย (MFA) ที่บังคับใช้ผ่าน SAML
2.3 เข้าถึงบริการ SSL VPN โดยไม่ผ่านกระบวนการยืนยันตัวตนตามนโยบายที่กำหนด
2.4 เพิ่มความเสี่ยงต่อการเข้าถึงเครือข่ายภายในองค์กรโดยไม่ได้รับอนุญาต
3. รายละเอียดการอัปเดตและการแก้ไข [3]
3.1 เวอร์ชันที่ได้รับการแก้ไข
– SonicOS เวอร์ชัน 7.3.4-7013 สำหรับอุปกรณ์ Gen7
– SonicOS เวอร์ชัน 8.2.3-8015 สำหรับอุปกรณ์ Gen8
4. แนวทางการปฏิบัติ
4.1 ตรวจสอบอุปกรณ์ SonicWall Firewall ที่ใช้งานภายในองค์กร โดยเฉพาะอุปกรณ์ Gen7 และ Gen8 พร้อมตรวจสอบเวอร์ชัน SonicOS ที่ใช้งานอยู่ รวมถึงการเปิดใช้งานระบบ SSL VPN และ SAML Authentication
4.2 อัปเดตแพตช์ความปลอดภัย SonicOS เป็นเวอร์ชัน 7.3.4-7013 หรือ 8.2.3-8015 ตามรุ่นอุปกรณ์ หรือเวอร์ชันล่าสุดที่ผู้ผลิตแนะนำ
4.3 ตรวจสอบบันทึกเหตุการณ์ (Log)
ตรวจสอบ Log ของระบบ SSL VPN และระบบยืนยันตัวตน เพื่อค้นหาพฤติกรรมการเข้าสู่ระบบที่ผิดปกติ
4.4 ตรวจสอบการกำหนดค่าสิทธิ์ของบัญชีผู้ใช้งาน SSL VPN รวมถึงนโยบาย SAML และ MFA
4.5 ติดตามประกาศแจ้งเตือนด้านความปลอดภัยจาก SonicWall และ CISA อย่างต่อเนื่อง รวมถึงเฝ้าระวังความพยายามโจมตีช่องโหว่ CVE-2026-19868 และช่องโหว่อื่นที่เกี่ยวข้องกับผลิตภัณฑ์ SonicWall
แหล่งอ้างอิง
[1] https://dg.th/c745vz3i8m
[2] https://dg.th/x6o0hd3u1w
[3] https://dg.th/rn9du7jmyc