
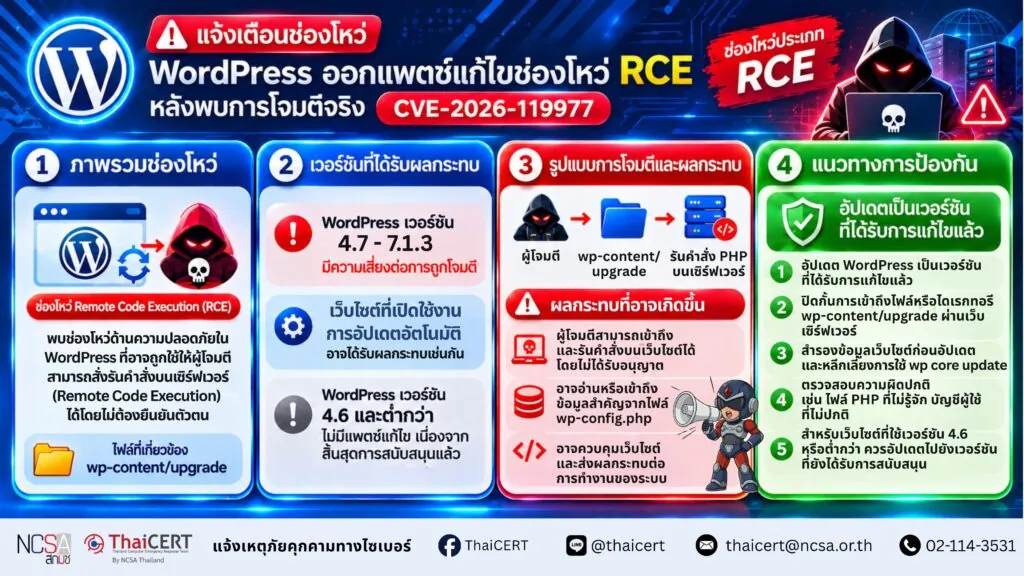
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์พบช่องโหว่ด้านความปลอดภัยใน WordPress หมายเลข CVE-2026-119977 (CVSS v3.1 score 8.1) [1] ซึ่งเป็นช่องโหว่ที่ผู้โจมตีสามารถใช้ประโยชน์เพื่อสั่งรันคำสั่งบนเซิร์ฟเวอร์ (Remote Code Execution) ได้โดยไม่จำเป็นต้องผ่านการยืนยันตัวตน ส่งผลกระทบต่อ WordPress เวอร์ชัน 4.7 ถึง 7.1.3 ทั้งนี้ แม้จะมีแพตช์แก้ไขแล้ว แต่เว็บไซต์ยังมีความเสี่ยงระหว่างติดตั้งแพตช์จากการใช้คำสั่งอัปเดตเวอร์ชันเก่า จึงควรปิดกั้นการเข้าถึงโฟลเดอร์ wp-content/upgrade ก่อนดำเนินการอัปเดต [2]
1. ผลิตภัณฑ์และเวอร์ชันที่ได้รับผลกระทบ [3]
1.1 WordPress เวอร์ชัน 4.7 ถึง 7.1.3 ที่ยังไม่ได้ติดตั้งแพตช์แก้ไขช่องโหว่ มีความเสี่ยงต่อการถูกโจมตีแบบ Remote Code Execution (RCE) ในระหว่างกระบวนการอัปเดต WordPress Core
1.2 WordPress เวอร์ชัน 5.9 ถึง 7.1.3 ที่ยังไม่ได้รับการแก้ไข มีการใช้ชื่อไฟล์แพ็กเกจอัปเดตเป็นส่วนหนึ่งของชื่อไดเรกทอรีชั่วคราว ทำให้ผู้โจมตีอาจคาดเดาตำแหน่งของไฟล์ที่ถูกแตกออกมาระหว่างการอัปเดตได้
1.3 WordPress เวอร์ชัน 4.4 ถึง 5.8 มีการเพิ่มอักขระแบบสุ่มในชื่อไดเรกทอรีชั่วคราว อย่างไรก็ตาม ยังคงมีความเสี่ยงหากชื่อไดเรกทอรีดังกล่าวถูกเปิดเผยผ่านช่องทางอื่น เช่น ข้อความแสดงข้อผิดพลาด (Error Message)
1.4 เว็บไซต์ WordPress ที่เปิดใช้งานการอัปเดตอัตโนมัติ (Automatic Background Updates) อาจได้รับผลกระทบเช่นเดียวกัน เนื่องจากกระบวนการอัปเดตยังคงใช้กลไกเดียวกับการอัปเดตด้วยตนเอง
1.5 เว็บไซต์ WordPress ที่ดำเนินการอัปเดตข้ามสายเวอร์ชัน (Version Branch) เช่น จากเวอร์ชัน 7.0.7 เป็น 7.1.4 อาจใช้แพ็กเกจอัปเดตแบบสมบูรณ์ (Complete Package) ซึ่งมีไฟล์ติดตั้งระบบรวมอยู่ด้วย และอาจเพิ่มความเสี่ยงต่อการถูกโจมตีในระหว่างกระบวนการอัปเดต
1.6 WordPress เวอร์ชัน 4.6 และเก่ากว่า สิ้นสุดการได้รับอัปเดตด้านความปลอดภัยแล้ว จึงไม่มีแพตช์แก้ไขช่องโหว่ดังกล่าวสำหรับเวอร์ชันเหล่านี้ ผู้ดูแลระบบควรวางแผนอัปเกรดไปยังเวอร์ชันที่ได้รับการสนับสนุน
2. รูปแบบพฤติกรรมการโจมตี
2.1 แฮกเกอร์สามารถโจมตีได้โดยไม่ต้องยืนยันตัวตน โดยอาศัยช่วงเวลาที่เว็บไซต์กำลังอัปเดต WordPress Core ซึ่งระบบจะแตกไฟล์ลงในโฟลเดอร์ชั่วคราว wp-content/upgrade ที่สามารถเข้าถึงผ่านเว็บเซิร์ฟเวอร์ได้
2.2 แฮกเกอร์สามารถคาดเดาชื่อโฟลเดอร์ชั่วคราวและเข้าถึงไฟล์ติดตั้ง WordPress ก่อนที่ระบบจะลบไฟล์ดังกล่าว โดยเฉพาะเวอร์ชัน 5.9 ขึ้นไปที่กำหนดชื่อโฟลเดอร์ตามไฟล์อัปเดตที่ดาวน์โหลดมา
2.3 แฮกเกอร์สามารถติดตั้ง WordPress ชั่วคราวโดยใช้ฐานข้อมูลของตนเอง จากนั้นเข้าสู่ระบบและสั่งรันคำสั่ง PHP ภายใต้สิทธิ์ของเว็บเซิร์ฟเวอร์ เพื่อเข้าถึง อ่าน หรือแก้ไขไฟล์ภายในเว็บไซต์จริงได้
2.4 ก่อนการแก้ไขช่องโหว่ แฮกเกอร์สามารถสร้างไฟล์ wp-config.php ในโฟลเดอร์ชั่วคราว เพื่อให้ระบบอัปเดตนำไปเขียนทับไฟล์กำหนดค่าของเว็บไซต์จริงได้
2.5 ผลกระทบที่อาจเกิดขึ้นคือแฮกเกอร์สามารถเข้าถึงไฟล์ภายในเว็บไซต์โดยไม่ได้รับอนุญาต เช่น ไฟล์กำหนดค่าระบบ wp-config.php อ่านหรือแก้ไขไฟล์ข้อมูลของเว็บไซต์ รวมถึงสั่งรันโค้ด PHP บนเซิร์ฟเวอร์ เพื่อเข้าควบคุมการทำงานของเว็บไซต์ภายใต้สิทธิ์ของเว็บเซิร์ฟเวอร์
3. รายละเอียดการอัปเดตและการแก้ไข
3.1 WordPress เผยแพร่แพตช์แก้ไขช่องโหว่ CVE-2026-119977 ในเวอร์ชัน 7.1.4 และเวอร์ชันเก่าตั้งแต่เวอร์ชัน 4.7 เป็นต้นไป
3.2 แพตช์แก้ไขโดยปรับให้ระบบสุ่มชื่อโฟลเดอร์ชั่วคราว และป้องกันไม่ให้ไฟล์ wp-config.php จากโฟลเดอร์ชั่วคราวถูกนำไปเขียนทับไฟล์จริงของเว็บไซต์
3.3 สำหรับ WordPress เวอร์ชัน 4.6 และเก่ากว่า ซึ่งสิ้นสุดการสนับสนุนด้านความปลอดภัยแล้ว ไม่มีแพตช์แก้ไขช่องโหว่ดังกล่าว
4. แนวทางการปฏิบัติ
4.1 ตรวจสอบเวอร์ชัน WordPress และอัปเดตเป็นเวอร์ชัน 7.1.4 หรือเวอร์ชันที่ได้รับการแก้ไขสำหรับเวอร์ชันที่ใช้งาน
4.2 ปิดกั้นการเข้าถึงโฟลเดอร์ wp-content/upgrade ผ่านการตั้งค่าเว็บเซิร์ฟเวอร์ก่อนอัปเดต
4.3 กรณีใช้ไฟล์ .htaccess ให้เพิ่มคำสั่งต่อไปนี้ในไฟล์ .htaccess ที่อยู่ในโฟลเดอร์หลักของ WordPress โดยวางไว้ก่อน WordPress Rewrite Rules RedirectMatch 403 ^/wp-content/upgrade/
4.4 ไม่ควรสร้างไฟล์ .htaccess ภายในโฟลเดอร์ wp-content/upgrade โดยตรง เนื่องจากระบบอัปเดตเวอร์ชันเก่าจะลบไฟล์ภายในโฟลเดอร์ดังกล่าวก่อนแตกไฟล์
4.5 ตรวจสอบว่าการเข้าถึง /wp-content/upgrade/ ถูกปิดกั้น โดยระบบต้องตอบกลับสถานะ HTTP 403 Forbidden
4.6 พิจารณาอัปเดตด้วยตนเอง (Manual Update) โดยสำรองไฟล์และฐานข้อมูลก่อน จากนั้นแตกไฟล์เวอร์ชันใหม่ในตำแหน่งที่เว็บเซิร์ฟเวอร์เข้าถึงไม่ได้ และคัดลอกเฉพาะไฟล์ Core โดยไม่ทับไฟล์ wp-config.php และโฟลเดอร์ wp-content
4.7 หลีกเลี่ยงการใช้คำสั่ง wp core update ผ่าน WP-CLI เพื่อแก้ไขความเสี่ยงดังกล่าว เนื่องจากยังใช้กระบวนการอัปเดตและโฟลเดอร์ชั่วคราวแบบเดียวกัน
4.8 ตรวจสอบความผิดปกติของเว็บไซต์ เช่น
– พบคำขอเข้าถึงไฟล์ PHP ใน wp-content/upgrade ที่ไม่ปกติ
– พบบัญชีผู้ดูแลระบบที่ไม่รู้จัก
– พบปลั๊กอินที่ไม่ได้รับอนุญาต
– พบไฟล์ PHP ที่ไม่รู้จักในโฟลเดอร์ wp-content/upgrade
4.9 สำหรับ WordPress เวอร์ชัน 4.6 และเก่ากว่า ควรย้ายไปใช้เวอร์ชันที่ยังได้รับการสนับสนุนด้านความปลอดภัย
แหล่งอ้างอิง
[1] https://dg.th/z6gis7rxwn
[2] https://dg.th/aqjvdtbmwi
[3] https://dg.th/7qec2s05ak