
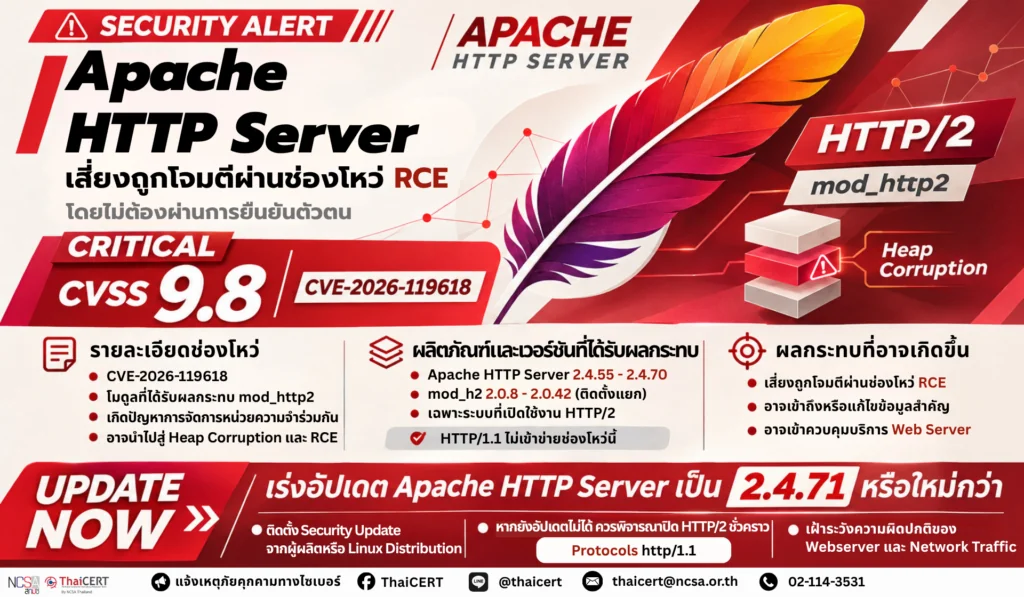
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงาน Apache Software Foundation ได้เผยแพร่การอัปเดตด้านความมั่นคงปลอดภัยเพื่อแก้ไขช่องโหว่ระดับ Critical หมายเลข CVE-2026-119618 ในผลิตภัณฑ์ Apache HTTP Server ซึ่งส่งผลกระทบต่อระบบที่เปิดใช้งาน HTTP/2 ผ่านโมดูล mod_http2 โดยช่องโหว่ดังกล่าวอาจเปิดโอกาสให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนสามารถใช้ประโยชน์จากช่องโหว่ Remote Code Execution (RCE) เพื่อเข้าควบคุมการทำงานของบริการ Apache HTTP Server และอาจนำไปสู่การเข้าควบคุมระบบโดยไม่ได้รับอนุญาต ทั้งนี้ ผู้ผลิตได้เผยแพร่ Apache HTTP Server เวอร์ชัน 2.4.71 เมื่อวันที่ 11 พฤศจิกายน 2569 เพื่อแก้ไขช่องโหว่ดังกล่าว [1]
1. รายละเอียดช่องโหว่
CVE-2026-119618 (Critical) คะแนน CVSS v3.1: 9.8 [2] เป็นช่องโหว่ประเภท Concurrent Execution using Shared Resource with Improper Synchronization ในโมดูล mod_http2 ของ Apache HTTP Server โดยเกิดจากการจัดการทรัพยากรหน่วยความจำร่วมกันระหว่าง Thread อย่างไม่เหมาะสม ภายในฟังก์ชัน assign_headers() ซึ่งอาจทำให้เกิดความเสียหายต่อหน่วยความจำประเภท Heap (Heap Corruption) และเปิดโอกาสให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนสามารถส่งคำขอ HTTP/2 ที่เป็นอันตรายผ่านเครือข่าย เพื่อใช้ประโยชน์จากช่องโหว่ RCE และเข้าควบคุมการทำงานของบริการ Apache HTTP Server ภายใต้สิทธิ์ของ Process ที่ได้รับผลกระทบได้
2. ผลิตภัณฑ์และเวอร์ชันที่ได้รับผลกระทบ [3]
2.1 Apache HTTP Server เวอร์ชัน 2.4.55 ถึง 2.4.70 ที่เปิดใช้งานโมดูล mod_http2 และรองรับการเชื่อมต่อ HTTP/2
2.2 โมดูล mod_h2 ที่ติดตั้งแยกจาก GitHub เวอร์ชัน 2.0.8 ถึง 2.0.42
ทั้งนี้ ช่องโหว่ดังกล่าวส่งผลกระทบเฉพาะระบบที่เปิดใช้งาน HTTP/2 ผ่านโปรโตคอล h2 หรือ h2c โดยระบบที่รองรับเฉพาะ HTTP/1.1 จะไม่ได้รับผลกระทบจากช่องโหว่รายการนี้
3. ผลกระทบ
หากผู้โจมตีสามารถใช้ประโยชน์จากช่องโหว่ดังกล่าวได้สำเร็จ อาจสามารถเข้าควบคุมการทำงานของบริการ Apache HTTP Server ภายใต้สิทธิ์ของ Process ที่ได้รับผลกระทบ ซึ่งอาจนำไปสู่การเข้าถึงหรือแก้ไขข้อมูลสำคัญ การติดตั้งโปรแกรมที่เป็นอันตราย การขัดขวางการให้บริการเว็บไซต์ และการใช้ระบบที่ถูกโจมตีเป็นช่องทางในการโจมตีระบบอื่นภายในเครือข่าย ทั้งนี้ ระดับผลกระทบขึ้นอยู่กับสิทธิ์การทำงานของ Process และการตั้งค่าความมั่นคงปลอดภัยของระบบ
4. แนวทางการแก้ไขและมาตรการลดความเสี่ยง
4.1 ผู้ดูแลระบบควรตรวจสอบเวอร์ชัน Apache HTTP Server และโมดูล mod_http2 ที่ใช้งานอยู่ พร้อมดำเนินการอัปเดต Apache HTTP Server เป็นเวอร์ชัน 2.4.71 หรือใหม่กว่าโดยเร็ว สำหรับระบบที่ติดตั้งผ่าน Linux Distribution ควรตรวจสอบและติดตั้ง Security Update จากผู้ให้บริการ Distribution ซึ่งอาจมีการนำแพตช์แก้ไขช่องโหว่กลับไปใช้กับแพ็กเกจเวอร์ชันเดิม (Backport) ทั้งนี้ หากมีการติดตั้งโมดูล mod_h2 แยกต่างหาก ควรอัปเดตเป็นเวอร์ชันที่ได้รับการแก้ไขช่องโหว่แล้ว
4.2 ผู้ดูแลระบบควรตรวจสอบการเปิดใช้งาน HTTP/2 โดยเฉพาะการกำหนดค่า Protocols ที่มีการระบุ h2 หรือ h2c ทั้งในระดับ Server และ Virtual Host เพื่อประเมินว่าระบบอยู่ภายใต้เงื่อนไขที่ได้รับผลกระทบหรือไม่
4.3 กรณีที่ยังไม่สามารถดำเนินการอัปเดตได้ ควรพิจารณาใช้มาตรการลดความเสี่ยงชั่วคราว (Temporary Mitigation) โดยปิดการรองรับ HTTP/2 และกำหนดค่าให้ Apache HTTP Server รองรับเฉพาะ HTTP/1.1 ดังนี้
Protocols http/1.1
ทั้งนี้ ควรตรวจสอบไฟล์ Configuration ทั้งในระดับ Server และ Virtual Host เพื่อให้แน่ใจว่าไม่มีการเปิดใช้งาน h2 หรือ h2c หลงเหลืออยู่ จากนั้นตรวจสอบความถูกต้องของ Configuration และ Reload หรือ Restart บริการตามความเหมาะสม โดยประเมินผลกระทบต่อระบบงานก่อนดำเนินการ มาตรการดังกล่าวเป็นเพียงการลดความเสี่ยงชั่วคราว ไม่สามารถทดแทนการติดตั้งอัปเดตเพื่อแก้ไขช่องโหว่ได้
4.4 ผู้ดูแลระบบควรตรวจสอบและเฝ้าระวังพฤติกรรมผิดปกติของ Web Server โดยเฉพาะการทำงานของ Process ที่ผิดปกติ การเกิดข้อผิดพลาดเกี่ยวกับหน่วยความจำ การหยุดทำงานของบริการโดยไม่ทราบสาเหตุ และการเชื่อมต่อเครือข่ายที่ผิดปกติ รวมถึงติดตาม Security Advisory จาก Apache Software Foundation และผู้ให้บริการ Linux Distribution อย่างต่อเนื่อง
แหล่งอ้างอิง
[1] https://dg.th/mpx1csny7j
[2] https://dg.th/ntgj8ep7zw
[3] https://dg.th/h3tk76q2on