
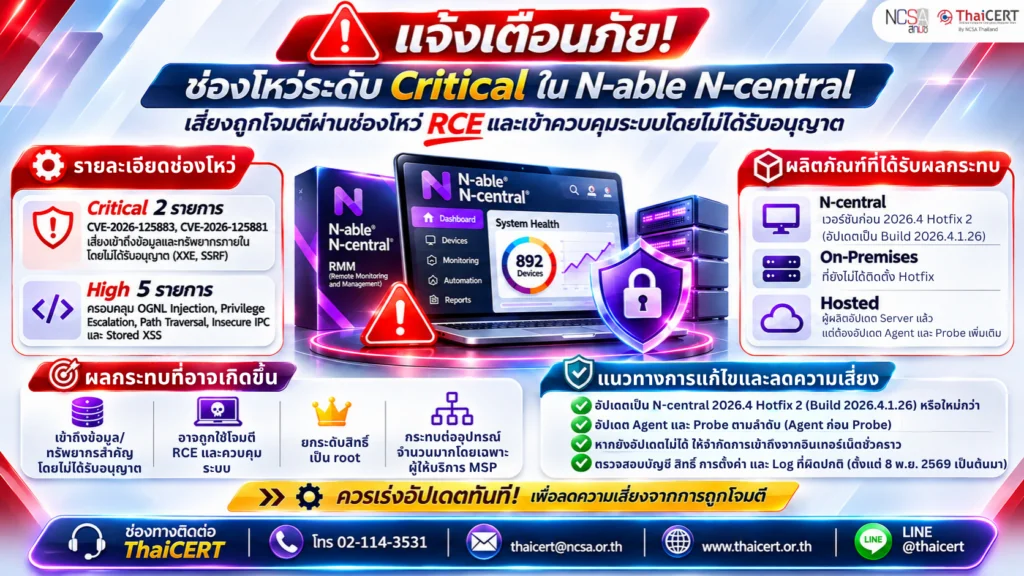
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานบริษัท N-able ได้เผยแพร่การอัปเดตด้านความมั่นคงปลอดภัย N-central 2026.4 Hotfix 2 (HF2) เพื่อแก้ไขช่องโหว่จำนวน 7 รายการ โดยมีช่องโหว่ระดับ Critical จำนวน 2 รายการ และระดับ High จำนวน 5 รายการ ในผลิตภัณฑ์ N-central ซึ่งเป็นระบบ Remote Monitoring and Management (RMM) สำหรับบริหารจัดการอุปกรณ์และเครือข่ายจากส่วนกลาง ช่องโหว่ดังกล่าวอาจเปิดโอกาสให้ผู้โจมตีใช้ประโยชน์จากช่องโหว่ Remote Code Execution (RCE) การเข้าถึงข้อมูลโดยไม่ได้รับอนุญาต และการยกระดับสิทธิ์ (Privilege Escalation) ทั้งนี้ มีรายงานการตรวจพบกิจกรรมสแกนหาระบบที่มีช่องโหว่ภายหลังการเผยแพร่ Proof-of-Concept (PoC) สู่สาธารณะ โดยผู้ผลิตได้เผยแพร่ Hotfix เพื่อแก้ไขช่องโหว่ที่มีความเสี่ยงสูงแล้ว และแนะนำให้ผู้ดูแลระบบเร่งดำเนินการอัปเดต [1]
1. รายละเอียดช่องโหว่
1.1 CVE-2026-125883 ( CVSS 4.0: 9.3 ) [2] เป็นช่องโหว่ประเภท XML External Entity (XXE) เกิดจากการจัดการ XML External Entity ที่ไม่เหมาะสม ซึ่งอาจเปิดโอกาสให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนสามารถส่งข้อมูล XML ที่ถูกสร้างขึ้นเป็นพิเศษ เพื่อใช้ประโยชน์จากช่องโหว่และเข้าถึงข้อมูลหรือทรัพยากรภายในระบบโดยไม่ได้รับอนุญาต
1.2 CVE-2026-125881 ( CVSS 4.0: 9.3 ) [3] เป็นช่องโหว่ประเภท Server-Side Request Forgery (SSRF) ในส่วนการตรวจสอบ Schema ระหว่างการนำเข้าข้อมูลบริการ ซึ่งอาจทำให้ผู้โจมตีสามารถใช้ระบบ N-central เป็นช่องทางในการส่งคำขอไปยังทรัพยากรหรือบริการภายในเครือข่ายที่ไม่ควรเข้าถึงได้
1.3 CVE-2026-125878 ( CVSS 4.0: 8.7 ) [4] เป็นช่องโหว่ที่ผู้ผลิตระบุว่าเกี่ยวข้องกับ OGNL Injection ซึ่งอาจเปิดโอกาสให้ผู้โจมตีแทรกข้อมูลที่เป็นอันตรายและใช้ประโยชน์จากข้อบกพร่องในการจัดการข้อมูลของระบบ โดยอาจนำไปสู่การโจมตีผ่านช่องโหว่ RCE ภายใต้เงื่อนไขที่เกี่ยวข้อง
1.4 CVE-2026-125879 ( CVSS 4.0: 8.6 ) [5] เป็นช่องโหว่ประเภท Privilege Escalation ที่เกี่ยวข้องกับการกำหนดสิทธิ์ในการจัดการไฟล์ Configuration ของ syslog-ng ซึ่งอาจเปิดโอกาสให้ผู้โจมตีที่มีสิทธิ์เข้าถึงระบบตามเงื่อนไขสามารถยกระดับสิทธิ์เป็น root ได้
1.5 CVE-2026-125882 ( CVSS 4.0: 8.6 ) [6] เป็นช่องโหว่ประเภท Path Traversal ในส่วน File Repository Upload ซึ่งอาจเปิดโอกาสให้ผู้โจมตีใช้ประโยชน์จากการตรวจสอบเส้นทางไฟล์ที่ไม่เหมาะสม และอาจนำไปสู่การโจมตีผ่านช่องโหว่ RCE
1.6 CVE-2026-91000 ( CVSS 4.0: 8.4 ) [7] เป็นช่องโหว่ที่เกี่ยวข้องกับ Insecure Inter-Process Communication (IPC) ซึ่งอาจเปิดโอกาสให้ผู้โจมตีที่มีสิทธิ์เข้าถึงระบบตามเงื่อนไขสามารถใช้ประโยชน์จากช่องทางการสื่อสารระหว่าง Process เพื่อยกระดับสิทธิ์ภายในระบบ
1.7 CVE-2026-125880 ( CVSS 4.0: 8.3 ) [8] เป็นช่องโหว่ประเภท Stored Cross-Site Scripting (XSS) ในส่วนข้อมูล Patch Metadata ซึ่งอาจเปิดโอกาสให้ผู้โจมตีแทรก Script ที่เป็นอันตราย และส่งผลต่อผู้ดูแลระบบเมื่อมีการเปิดดูข้อมูลที่ได้รับผลกระทบ
2. ผลิตภัณฑ์และเวอร์ชันที่ได้รับผลกระทบ [9]
2.1 N-able N-central เวอร์ชันก่อน 2026.4 Hotfix 2 (HF2) โดยช่องโหว่ทั้ง 7 รายการได้รับการแก้ไขในเวอร์ชัน 2026.4.1 Build 2026.4.1.26
2.2 ระบบ N-central แบบ On-Premises ที่ยังไม่ได้ติดตั้ง Hotfix ดังกล่าว
2.3 ระบบ N-central แบบ Hosted ซึ่งผู้ผลิตได้ดำเนินการอัปเดต Server แล้ว แต่ผู้ใช้งานยังต้องดำเนินการอัปเดต Agent และ Probe ตามข้อกำหนดของผู้ผลิต
3. ผลกระทบ
3.1 การเข้าถึงข้อมูลโดยไม่ได้รับอนุญาต ผู้โจมตีอาจสามารถเข้าถึงข้อมูลสำคัญหรือทรัพยากรภายในระบบ ผ่านช่องโหว่ที่เกี่ยวข้องกับ XML External Entity (XXE) และ Server-Side Request Forgery (SSRF)
3.2 การโจมตีผ่านช่องโหว่ Remote Code Execution (RCE) ผู้โจมตีอาจสามารถเข้าควบคุมการทำงานของบริการที่ได้รับผลกระทบ และดำเนินการที่ไม่ได้รับอนุญาตภายใต้สิทธิ์ของระบบที่ถูกโจมตี
3.3 การยกระดับสิทธิ์ (Privilege Escalation) ผู้โจมตีที่มีสิทธิ์เข้าถึงระบบตามเงื่อนไขของช่องโหว่อาจสามารถยกระดับสิทธิ์เป็น root ซึ่งอาจนำไปสู่การเปลี่ยนแปลงการตั้งค่าระบบหรือเข้าถึงทรัพยากรสำคัญ
3.4 การเปลี่ยนแปลงข้อมูลและการตั้งค่าระบบ ผู้โจมตีอาจสามารถแก้ไขข้อมูลหรือการตั้งค่าที่เกี่ยวข้องกับการบริหารจัดการอุปกรณ์ รวมถึงใช้ประโยชน์จากช่องโหว่ Stored Cross-Site Scripting (XSS) เพื่อส่งผลกระทบต่อผู้ใช้งานระบบบริหารจัดการ
3.5 ผลกระทบต่อระบบบริหารจัดการและอุปกรณ์ปลายทาง หากระบบ N-central ถูกบุกรุก อาจส่งผลกระทบต่อความมั่นคงปลอดภัยและความพร้อมใช้งานของอุปกรณ์ที่อยู่ภายใต้การดูแล โดยเฉพาะหน่วยงานและผู้ให้บริการ Managed Service Provider (MSP) ที่ใช้ระบบดังกล่าวบริหารจัดการอุปกรณ์ของลูกค้าจำนวนมาก
4. แนวทางการแก้ไขและมาตรการลดความเสี่ยง
4.1 ผู้ดูแลระบบที่ใช้งาน N-central แบบ On-Premises ควรเร่งดำเนินการอัปเดตเป็น N-central 2026.4 Hotfix 2 (Build 2026.4.1.26) หรือเวอร์ชันที่ได้รับการแก้ไขใหม่กว่า โดยตรวจสอบ Upgrade Path และข้อกำหนดจากผู้ผลิตก่อนดำเนินการ
4.2 ผู้ดูแลระบบควรตรวจสอบและอัปเดต N-central Agent และ Probe ให้เป็นเวอร์ชันที่รองรับ Hotfix ดังกล่าว โดยแนะนำให้อัปเดต Agent ก่อน Probe ตามคำแนะนำของผู้ผลิต เพื่อป้องกันปัญหาความเข้ากันได้ของระบบสื่อสารระหว่างอุปกรณ์
4.3 กรณีที่ยังไม่สามารถดำเนินการอัปเดตได้ ควรพิจารณาจำกัดหรือระงับการเชื่อมต่อ N-central Server จากอินเทอร์เน็ตชั่วคราว จนกว่าจะติดตั้ง Hotfix ได้สำเร็จ โดยเฉพาะระบบ On-Premises ที่เปิดให้เข้าถึงจากภายนอก ทั้งนี้ ควรประเมินผลกระทบต่อการให้บริการและดำเนินการตามแนวทางของผู้ผลิต
4.4 ตรวจสอบบัญชีผู้ดูแลระบบและสิทธิ์การเข้าถึง รวมถึงบัญชีที่ถูกสร้างขึ้นโดยไม่ทราบสาเหตุ การเปลี่ยนแปลง Configuration การเพิ่ม Script หรือ Scheduled Task และการเชื่อมต่อ Remote Access ที่ผิดปกติ โดยให้ความสำคัญกับเหตุการณ์ตั้งแต่วันที่ 8 พฤศจิกายน 2569 เป็นต้นมา
4.5 ผู้ดูแลระบบควรตรวจสอบ Log และหลักฐานการเข้าถึงระบบที่ผิดปกติ รวมถึงพิจารณาประเมินความเสี่ยงของอุปกรณ์ปลายทางที่อยู่ภายใต้การบริหารจัดการของ N-central หากพบข้อบ่งชี้การบุกรุก ควรดำเนินการตามกระบวนการ Incident Response ของหน่วยงาน
4.6 ติดตาม Security Advisory จาก N-able อย่างต่อเนื่อง เนื่องจากผู้ผลิตระบุว่ายังมีช่องโหว่บางส่วนที่อยู่ระหว่างการแก้ไข และจะมีการเผยแพร่ Hotfix เพิ่มเติม โดยมาตรการลดความเสี่ยงชั่วคราวไม่สามารถทดแทนการติดตั้งอัปเดตได้
แหล่งอ้างอิง
[1] https://dg.th/80vfnzu53e
[2] https://dg.th/s2io8qa1pd
[3] https://dg.th/evg0as3di7
[4] https://dg.th/t61z8bsugr
[5] https://dg.th/pjdr7k8uon
[6] https://dg.th/kzhsamwpr2
[7] https://dg.th/zm3rhed7l9
[8] https://dg.th/wrlt2myqz7
[9] https://dg.th/juhafvp23b