
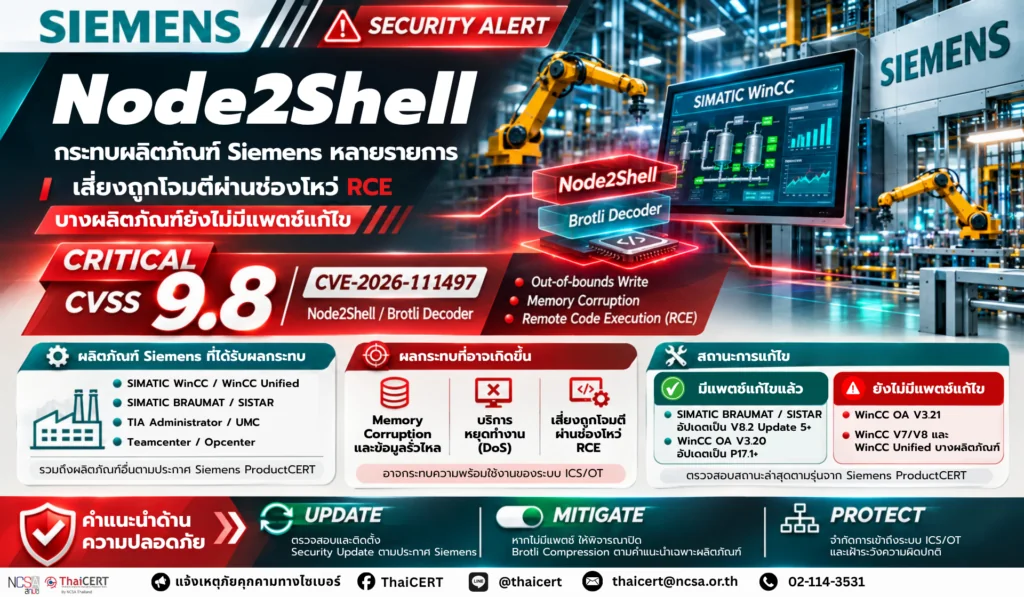
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานบริษัท Siemens ได้เผยแพร่ประกาศแจ้งเตือนช่องโหว่ระดับ Critical หมายเลข CVE-2026-111497 หรือที่ชื่อ Node2Shell ซึ่งส่งผลกระทบต่อผลิตภัณฑ์ด้านระบบควบคุมอุตสาหกรรม (ICS/OT) ระบบ SCADA และซอฟต์แวร์บริหารจัดการองค์กรของ Siemens หลายรายการ โดยช่องโหว่ดังกล่าวอาจเปิดโอกาสให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนสามารถโจมตีผ่านช่องโหว่ Remote Code Execution (RCE) และเข้าควบคุมการทำงานของระบบที่ได้รับผลกระทบได้ ปัจจุบัน Siemens ได้ออกแพตช์แก้ไขให้ผลิตภัณฑ์บางส่วนแล้ว แต่ยังมีผลิตภัณฑ์อีกหลายรายการที่ยังไม่มีแพตช์แก้ไข ผู้ดูแลระบบจึงต้องตรวจสอบเวอร์ชันที่ใช้งาน ติดตั้งอัปเดตทันทีที่มีแพตช์ และจำเป็นต้องใช้มาตรการลดความเสี่ยงชั่วคราวตามคำแนะนำของผู้ผลิตทันที [1]
1. รายละเอียดช่องโหว่
CVE-2026-111497 (Critical) คะแนน CVSS 3.1 : 9.8 [2] เป็นช่องโหว่ประเภท Out-of-bounds Write (CWE-787) ในส่วน Brotli Decoder ที่ใช้สำหรับถอดรหัสข้อมูลบีบอัด โดยเกิดจากการจัดการข้อมูลในหน่วยความจำที่ไม่เหมาะสม ซึ่งอาจเปิดโอกาสให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนสามารถส่งข้อมูล Brotli ที่ถูกสร้างขึ้นเป็นพิเศษผ่านเครือข่าย เพื่อทำให้เกิด Memory Corruption การเปิดเผยข้อมูลสำคัญจากหน่วยความจำ การหยุดให้บริการ (Denial of Service: DoS) และอาจนำไปสู่การโจมตีผ่านช่องโหว่ RCE บนระบบที่ได้รับผลกระทบ [2]
2. ผลิตภัณฑ์และเวอร์ชันที่ได้รับผลกระทบโดยมีผลิตภัณฑ์สำคัญดังนี้
2.1 SIMATIC BRAUMAT และ SIMATIC SISTAR ตั้งแต่เวอร์ชัน V8.2 Update 1 ถึงก่อน V8.2 Update 5 โดยผู้ผลิตได้เผยแพร่ V8.2 Update 5 เพื่อแก้ไขช่องโหว่แล้ว
2.2 SIMATIC WinCC OA V3.20 เวอร์ชันก่อน V3.20 P17.1 โดยผู้ผลิตได้เผยแพร่เวอร์ชัน V3.20 P17.1 เพื่อแก้ไขช่องโหว่แล้ว ขณะที่ SIMATIC WinCC OA V3.21 ยังไม่มีแพตช์แก้ไข
2.3 SIMATIC WinCC V7/V8, WinCC Runtime Professional และ WinCC Unified โดยผลิตภัณฑ์และเวอร์ชันที่ระบุในประกาศยังไม่มีแพตช์แก้ไข
2.4 TIA Administrator และ User Management Component (UMC) ทุกเวอร์ชันที่ระบุในประกาศ โดยยังไม่มีแพตช์แก้ไข
2.5 Teamcenter, Opcenter, HyperLynx และผลิตภัณฑ์ซอฟต์แวร์ Siemens อื่น ๆ ตามรายการในประกาศ SSA-678870 โดยผลิตภัณฑ์หลายรายการยังไม่มีแพตช์แก้ไข
ทั้งนี้ ผู้ดูแลระบบควรตรวจสอบรายการผลิตภัณฑ์และเวอร์ชันที่ได้รับผลกระทบทั้งหมดจากประกาศ Siemens ProductCERT เนื่องจากมาตรการแก้ไขและสถานะการเผยแพร่แพตช์แตกต่างกันในแต่ละผลิตภัณฑ์
3. ผลกระทบ
หากผู้โจมตีสามารถใช้ประโยชน์จากช่องโหว่ดังกล่าวได้สำเร็จ อาจทำให้เกิดความเสียหายต่อหน่วยความจำ การเปิดเผยข้อมูลสำคัญ การหยุดทำงานของบริการ และอาจนำไปสู่การเข้าควบคุมการทำงานของระบบที่ได้รับผลกระทบ ซึ่งอาจส่งผลต่อความพร้อมใช้งานของระบบควบคุมและเฝ้าระวังกระบวนการผลิต รวมถึงการดำเนินงานของหน่วยงานที่ใช้ผลิตภัณฑ์ดังกล่าว ทั้งนี้ ระดับผลกระทบขึ้นอยู่กับผลิตภัณฑ์ การตั้งค่าระบบ และการเข้าถึงเครือข่าย
4. แนวทางการแก้ไขและมาตรการลดความเสี่ยง
4.1 ผู้ดูแลระบบควรตรวจสอบรายการผลิตภัณฑ์ Siemens ที่ใช้งานภายในหน่วยงาน และเปรียบเทียบกับประกาศ SSA-242944 [3] และ SSA-678870 [4] เพื่อระบุระบบที่ได้รับผลกระทบ พร้อมดำเนินการติดตั้ง Security Update จากผู้ผลิตตามเวอร์ชันที่กำหนด โดยควรทดสอบการอัปเดตและประเมินผลกระทบต่อกระบวนการทำงานก่อนดำเนินการบนระบบ ICS/OT
4.2 กรณีที่ยังไม่มีแพตช์แก้ไข ควรพิจารณาปิดการใช้งาน Brotli Compression และ Decompression ในระดับ Application หรือ Proxy หากไม่มีความจำเป็นต่อระบบงาน รวมถึงใช้มาตรการกรองข้อมูลบีบอัด Brotli ตามคำแนะนำเฉพาะของผลิตภัณฑ์ Siemens ทั้งนี้ ควรตรวจสอบผลกระทบต่อการทำงานของระบบก่อนเปลี่ยนแปลง Configuration
4.3 จำกัดการเข้าถึงระบบ ICS/OT และผลิตภัณฑ์ที่ได้รับผลกระทบจากเครือข่ายที่ไม่จำเป็น โดยใช้ Firewall, Network Segmentation และการควบคุมการเข้าถึงระบบจากระยะไกล พร้อมหลีกเลี่ยงการเปิดให้เข้าถึงบริการสำคัญจากอินเทอร์เน็ตโดยตรง
4.4 สำหรับระบบ TIA Administrator และ User Management Component (UMC) ที่ใช้งาน IIS ควรตรวจสอบมาตรการกรอง HTTP Request ที่ใช้ Brotli Compression ตามแนวทางที่ Siemens ระบุไว้ในประกาศ SSA-242944
4.5 ผู้ดูแลระบบควรตรวจสอบและเฝ้าระวังพฤติกรรมผิดปกติของระบบที่ได้รับผลกระทบ โดยเฉพาะข้อผิดพลาดเกี่ยวกับหน่วยความจำ การหยุดทำงานของบริการ และการเชื่อมต่อเครือข่ายที่ผิดปกติ รวมถึงติดตามประกาศจาก Siemens ProductCERT อย่างต่อเนื่อง เพื่อดำเนินการแก้ไขเมื่อมีแพตช์เพิ่มเติม
แหล่งอ้างอิง
[1] https://dg.th/upd5f7yal3
[2] https://dg.th/0dqoc6zib9
[3] https://dg.th/vm8agjdkil
[4] https://dg.th/zhkn0g3x7q